



- Регистрация
- Окт 17, 2022
- Сообщения
- 870
- Реакции
- 91
- Награды
- 1
Северокорейская хакерская группа Konni (Opal Sleet, TA406) использует созданное с помощью ИИ вредоносное ПО PowerShell для атак на разработчиков и инженеров в блокчейн-секторе.
Считается, что Konni связана с группами APT37 и Kimsuky, и действует как минимум с 2014 года, атакуя организации в Южной Корее , России , Украине и различных странах Европы .
На основании образцов, проанализированных исследователями Check Point, последняя кампания злоумышленника сосредоточена на целях в Азиатско-Тихоокеанском регионе, поскольку вредоносное ПО было отправлено из Японии, Австралии и Индии.
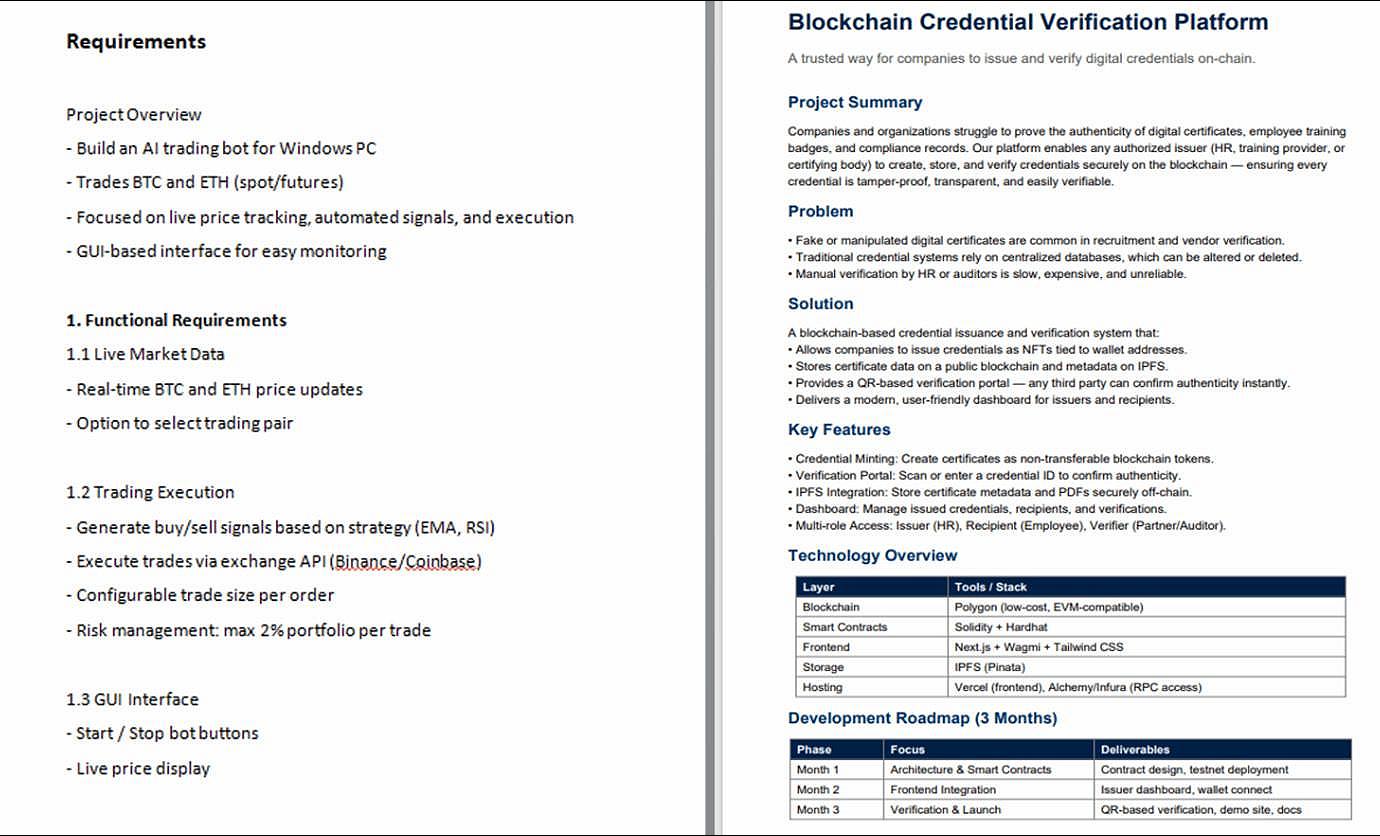
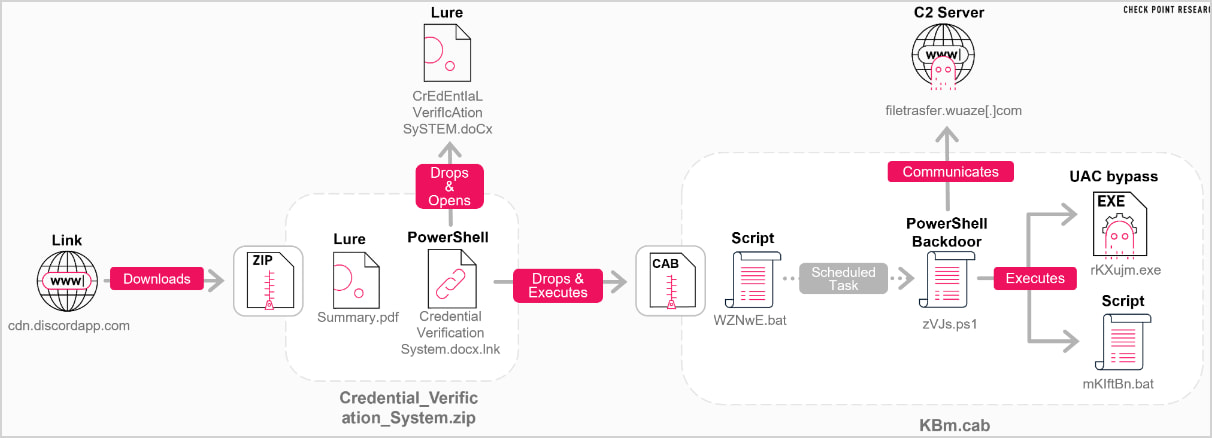
Атака начинается с того, что жертва получает ссылку, размещенную в Discord, которая ведет к ZIP-архиву, содержащему PDF-файл-приманку и вредоносный файл ярлыка LNK.
LNK запускает встроенный загрузчик PowerShell, который извлекает документ DOCX и архив CAB, содержащие бэкдор PowerShell, два пакетных файла и исполняемый файл для обхода UAC.
Запуск файла ярлыка приводит к открытию файла DOCX и выполнению одного пакетного файла, входящего в состав файла архива.
Источник: Check Point
В заманчивом документе DOCX говорится, что хакеры хотят взломать среды разработки, что может предоставить им «доступ к конфиденциальным активам, включая инфраструктуру, учетные данные API, доступ к кошелькам и, в конечном итоге, к криптовалютным активам».
Первый пакетный файл создает временный каталог для бэкдора, а второй пакетный файл создает запланированную задачу, запускаемую каждый час и маскирующуюся под задачу автозапуска OneDrive.
Эта задача считывает с диска зашифрованный с помощью XOR скрипт PowerShell и расшифровывает его для выполнения в оперативной памяти. В конце концов, она удаляет себя, чтобы стереть следы заражения.
Источник: Check Point
Созданный ИИ бэкдор
Сам бэкдор PowerShell сильно обфусцирован с помощью арифметического кодирования строк, восстановления строк во время выполнения и выполнения окончательной логики через команду 'Invoke-Expression'.
Исследователи утверждают, что вредоносная программа PowerShell «убедительно указывает на разработку с помощью ИИ, а не на создание вредоносного ПО традиционными силами оператора».
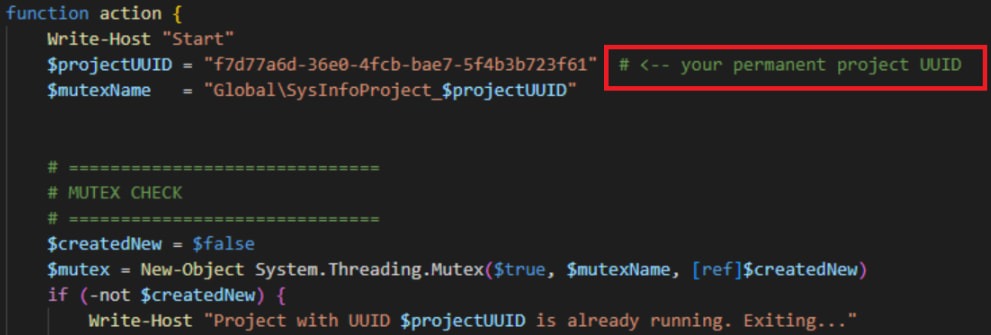
К доказательствам, приводящим к такому выводу, относятся четкая, структурированная документация в начале скрипта, что необычно для разработки вредоносного ПО; его модульная, лаконичная структура; и наличие комментария «# <– ваш постоянный UUID проекта».
Источник: Check Point
«Такая формулировка очень характерна для кода, сгенерированного LLM, где модель явно инструктирует пользователя о том, как настроить значение-заполнитель», — объясняет Check Point .
«Подобные комментарии часто встречаются в сценариях и обучающих материалах, созданных с помощью ИИ».
Перед запуском вредоносная программа выполняет проверки оборудования, программного обеспечения и активности пользователя, чтобы убедиться, что она не работает в средах анализа, а затем генерирует уникальный идентификатор хоста.
Далее, в зависимости от имеющихся у него прав на выполнение команд на скомпрометированном хосте, он следует отдельному алгоритму действий, как показано на следующей диаграмме.
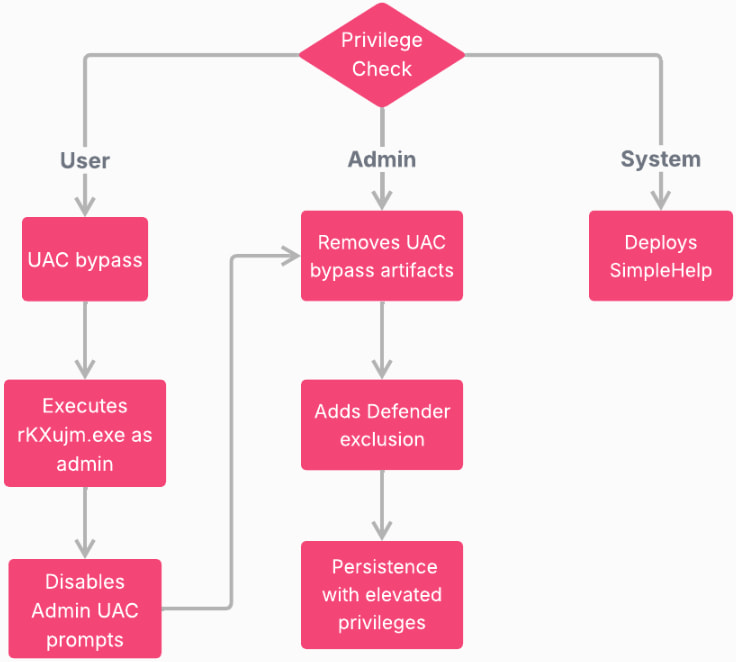
Диаграмма действий на основе привилегий
Источник: Check Point
После того как бэкдор полностью заработает на зараженном устройстве, он периодически связывается с сервером управления и контроля (C2) для отправки основных метаданных хоста и опрашивает сервер через случайные интервалы времени.
Если ответ от C2 содержит код PowerShell, он преобразуется в блок скрипта и выполняется асинхронно с помощью фоновых заданий.
Компания Check Point связывает эти атаки с киберпреступностью Konni, основываясь на более ранних форматах запускаемых программ, совпадениях имен файлов-приманок и имен скриптов, а также на общих чертах в структуре цепочки выполнения с предыдущими атаками.
Исследователи опубликовали индикаторы компрометации (IoC), связанные с этой недавней кампанией, чтобы помочь защитникам обезопасить свои активы.

