



- Регистрация
- Окт 16, 2022
- Сообщения
- 1,236
- Реакции
- 215
- Награды
- 2
В ходе атаки на цепочку поставок злоумышленники внедрили вредоносное ПО в пакеты NPM, еженедельное количество загрузок которых превысило 2,6 млрд, после того как аккаунт сопровождающего был скомпрометирован в результате фишинговой атаки.
Джош Джунон ( qix ), ответственный за поддержку пакетов, чьи учетные записи были взломаны в ходе этой атаки на цепочку поставок, подтвердил информацию об инциденте ранее сегодня, заявив, что ему известно о взломе, и добавив, что фишинговое письмо пришло с адреса support [at] npmjs [dot] help , домена, на котором размещен веб-сайт, выдающий себя за законный домен npmjs.com.
В электронных письмах злоумышленники угрожали заблокировать аккаунты целевых администраторов 10 сентября 2025 года, используя тактику запугивания, чтобы заставить их нажать на ссылку, перенаправляющую на фишинговые сайты.
«В рамках наших постоянных обязательств по обеспечению безопасности учётных записей мы просим всех пользователей обновить свои учётные данные двухфакторной аутентификации (2FA). Наши данные показывают, что с момента последнего обновления вашей 2FA прошло более 12 месяцев», — говорится в фишинговом письме.
Чтобы обеспечить безопасность и целостность вашей учётной записи, просим вас выполнить это обновление как можно скорее. Обратите внимание, что учётные записи с устаревшими данными двухфакторной аутентификации будут временно заблокированы с 10 сентября 2025 года для предотвращения несанкционированного доступа.
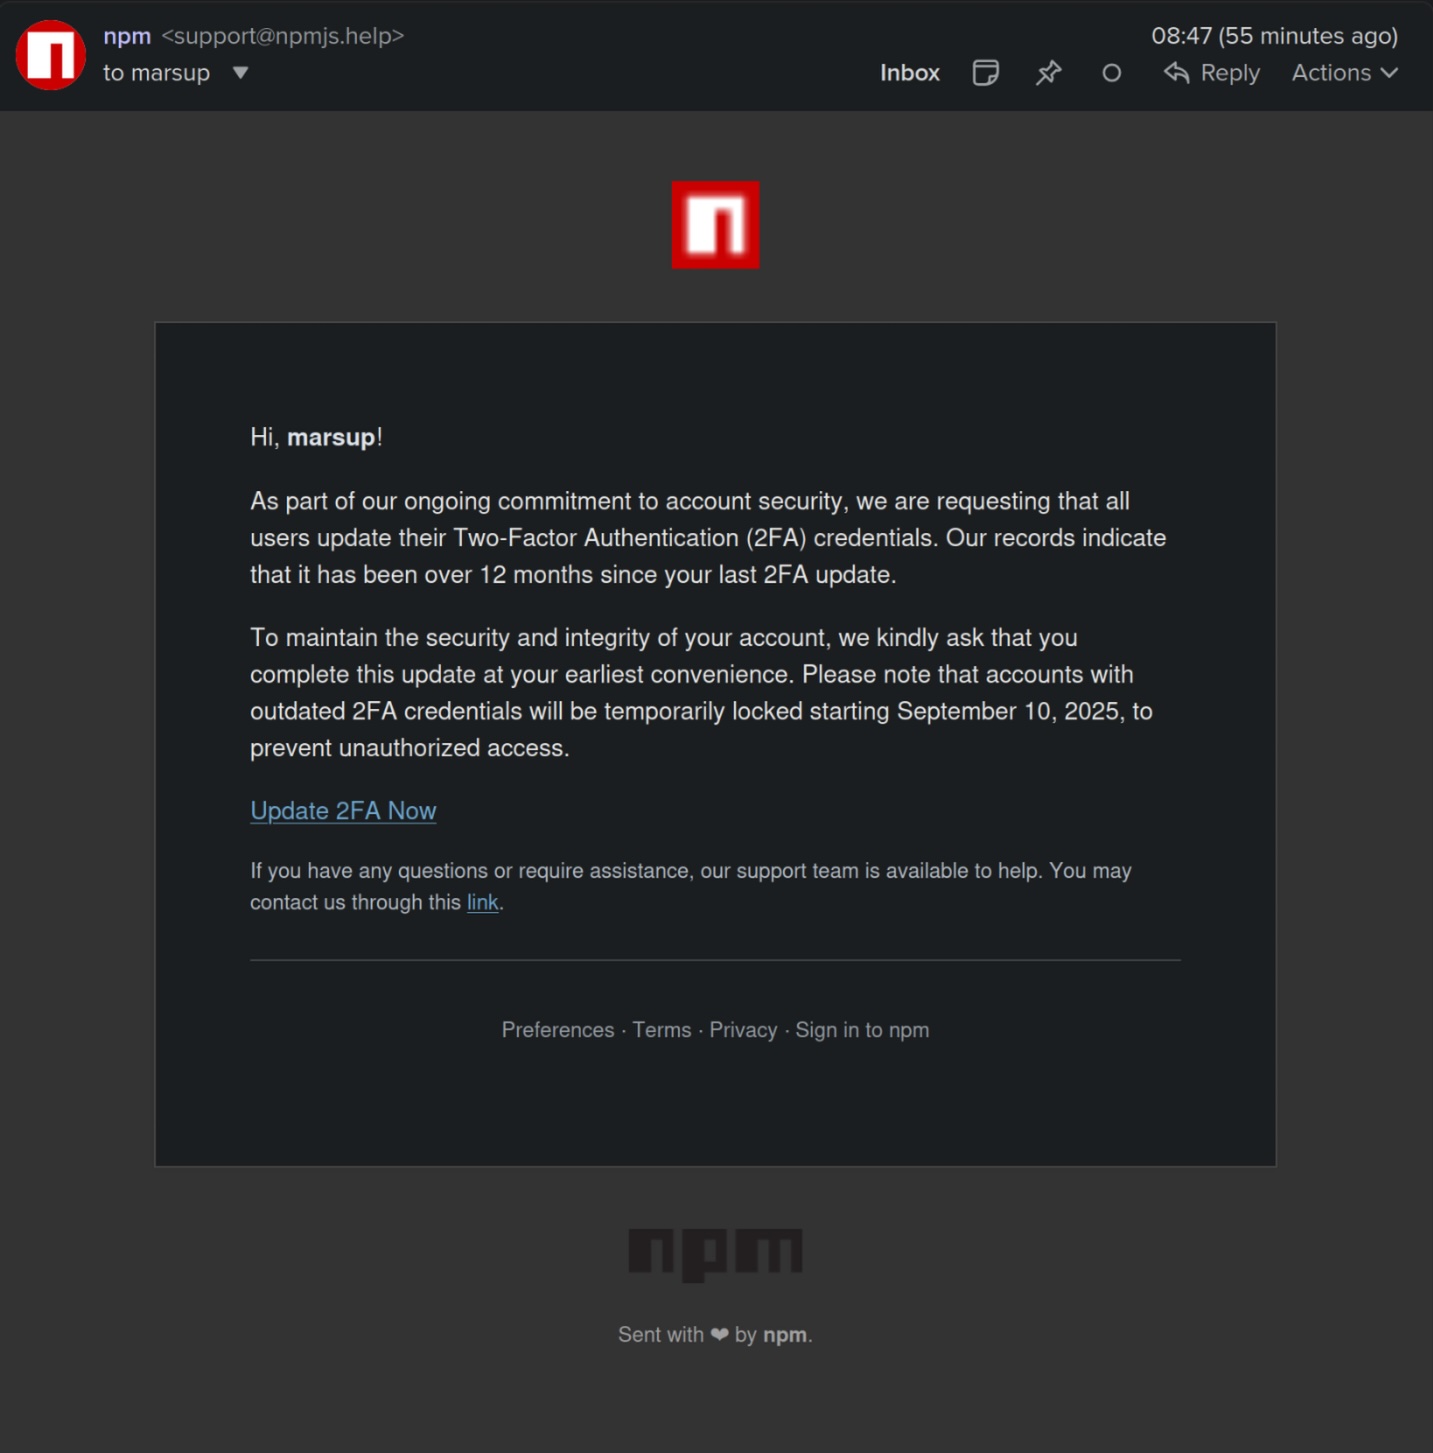
злоумышленники нацелились на других разработчиков и сопровождающих пакетов, используя тот же адрес электронной почты. По сообщениям тех, кто получил фишинговое сообщение,
BleepingComputer обнаружил, что страница npmjs[.]help также включает форму входа, которая перенаправляет введенные учетные данные на следующий URL-адрес:
https://websocket-api2[.]publicvm.com/images/jpg-to-png.php?name=[name]&pass=[password]
С момента обнаружения инцидента команда NPM удалила некоторые вредоносные версии, опубликованные злоумышленниками, включая версию для отладочного пакета, который загружается 357,6 миллиона раз в неделю.
Атака на цепочку поставок
По данным компании Aikido Security, проанализировавшей атаку на цепочку поставок , злоумышленники обновили пакеты после получения контроля, внедрив в файлы index.js вредоносный код, действующий как браузерный перехватчик, способный перехватывать сетевой трафик и API-интерфейсы приложений.
Вредоносный код воздействует только на пользователей, получающих доступ к скомпрометированным приложениям через интернет, отслеживая адреса криптовалют и транзакции, которые затем перенаправляются на адреса кошельков, контролируемых злоумышленниками. В результате транзакция перехватывается злоумышленниками, а не отправляется на целевой адрес.
Вредоносное ПО внедряется в веб-браузер , отслеживая адреса и транзакции кошельков Ethereum, Bitcoin, Solana, Tron, Litecoin и Bitcoin Cash. В ответах сети с криптовалютными транзакциями оно заменяет адреса назначения на контролируемые злоумышленником адреса и перехватывает транзакции до их подписания.
Aikido утверждает, что вредоносный код делает это, перехватывая такие функции JavaScript, как fetch, XMLHttpRequestи API кошельков (window.ethereum, Solana и т. д.).
В общей сложности взломанные пакеты еженедельно скачиваются более 2,6 млрд раз:
- обратная косая черта (0,26 млн загрузок в неделю)
- шаблон мела (3,9 млн загрузок в неделю)
- поддерживает гиперссылки (19,2 млн загрузок в неделю)
- has-ansi (12,1 млн загрузок в неделю)
- simple-swizzle (26,26 млн загрузок в неделю)
- color-string (27,48 млн загрузок в неделю)
- error-ex (47,17 млн загрузок в неделю)
- color-name (191,71 млн загрузок в неделю)
- is-arrayish (73,8 млн загрузок в неделю)
- slice-ansi (59,8 млн загрузок в неделю)
- color-convert (193,5 млн загрузок в неделю)
- wrap-ansi (197,99 млн загрузок в неделю)
- ansi-regex (243,64 млн загрузок в неделю)
- support-color (287,1 млн загрузок в неделю)
- strip-ansi (261,17 млн загрузок в неделю)
- мел (299,99 млн загрузок в неделю)
- отладка (357,6 млн загрузок в неделю)
- ansi-styles (371,41 млн загрузок в неделю)
«Опасность вредоносного ПО заключается в том, что оно действует на нескольких уровнях: изменяет контент, отображаемый на веб-сайтах, вмешивается в вызовы API и манипулирует тем, что, по мнению приложений пользователей, они подписывают».
Хотя это атака на цепочку поставок, Эндрю Макферсон, главный инженер по безопасности Privy, сообщил BleepingComputer, что существуют определённые критерии, которым должно соответствовать приложение, чтобы оно было подвержено атаке. Это значительно снижает последствия. К ним относятся:
- Новая установка между ~9:00 и ~11:30 по восточному времени, когда пакеты были скомпрометированы
- В это время был создан Package-lock.json
- Уязвимые пакеты в прямых или временных зависимостях
Например, в июле злоумышленники скомпрометировали eslint-config-prettier — пакет с более чем 30 миллионами еженедельных загрузок, а в марте десять других широко используемых библиотек npm были перехвачены и превращены в программы для кражи информации.
И фишинговая атака, и внедренное вредоносное ПО иллюстрируют, как веб-браузер превратился в массированную поверхность для атак с целью кражи учетных данных, изменения трафика и взлома сетей.
В этом месяце BleepingComputer проведет вебинар под названием « Ваш браузер — это уязвимость: обеспечение безопасности современного веб-края », посвященный недавним атакам на браузеры и способам защиты от этой поверхности атак.
Обновление: Изменено руководство, поскольку атака не столь эффективна, как изначально предполагалось.

