



- Регистрация
- Окт 17, 2022
- Сообщения
- 870
- Реакции
- 91
- Награды
- 1
Северокорейская хакерская группа APT37 распространяет версию бэкдора BirdCall для Android, используя его для атаки на цепочку поставок через игровую платформу.
Хотя BirdCall — это известный бэкдор для систем Windows, группа APT37, также известная как ScarCruft и Ricochet Chollima, разработала вариант для Android, который также используется в качестве шпионского ПО.
По данным исследователей из компании ESET, занимающейся кибербезопасностью, злоумышленник создал приложение BirdCall для Android примерно в октябре 2024 года и разработал как минимум семь его версий.
Атаки, зафиксированные компанией ESET, осуществлялись через sqgame[.]net, китайский сайт, на котором размещались игры для Android, iOS и Windows. Однако исследователи обнаружили, что атакам ScarCruft подвергаются только Android и Windows.
Данная платформа ориентирована на корейцев, проживающих в автономном районе Яньбянь в Китае, который служит пунктом пересечения границы для северокорейских перебежчиков и беженцев.
Шпионское ПО BirdCall
BirdCall — это известное семейство вредоносных программ, связанное со ScarCruft и задокументированное с 2021 года. Версия для Windows может записывать нажатия клавиш, делать снимки экрана, похищать данные из буфера обмена, извлекать файлы и выполнять команды.
Выявленная компанией ESET кампания распространяет ранее не описанную версию игры BirdCall, разработанную для Android, которая распространялась путем троянизации APK-файлов на сайте sqgame[.]net.
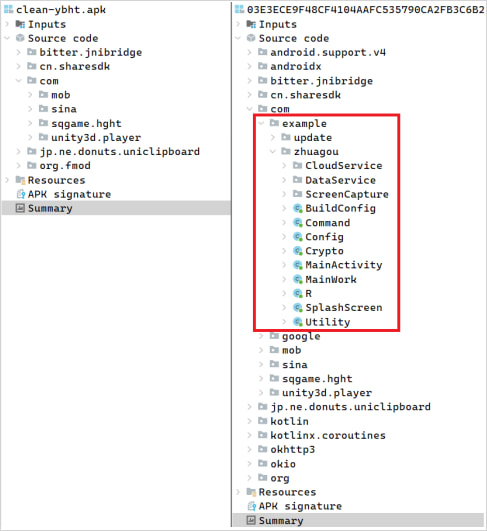
Троянизированная версия (справа) против чистого APK (слева)
Источник: ESET
Версия BirdCall для Android обладает следующими возможностями:
- Извлекает информацию о геолокации IP-адреса.
- Собирает список контактов, журнал звонков и SMS-сообщения.
- Собирает информацию об операционной системе устройства, ядре, статусе рутирования, номере IMEI, MAC-адресе, IP-адресе и сетевой информации.
- Отправляет на сервер управления информацию о температуре батареи, оперативной памяти и хранилище, конфигурации облачного хранилища, версии бэкдора и интересующих расширениях файлов (.jpg, .doc, .docx, .xls, .xlsx, .ppt, .pptx, .txt, .hwp, .pdf, .m4a и .p12).
- Периодически делает скриншоты
- Запись звука через микрофон ведется с 19:00 до 22:00 по местному времени.
- Воспроизводит MP3-файл без звука в цикле, чтобы предотвратить приостановку процесса.
- Извлекает файлы из указанного каталога.
В Android отсутствуют такие возможности, как выполнение команд оболочки, проксирование трафика, получение данных из браузеров и мессенджеров, удаление и перетаскивание файлов, а также завершение процессов.
В системах Windows цепочка заражения начинается с установки троянизированной DLL-библиотеки (mono.dll), которая загружает и запускает RokRAT, а затем развертывает версию BirdCall для Windows.
Компания ScurCraft печально известна использованием широкого спектра вредоносных программ собственного производства, включая THUMBSBD , нацеленную на изолированные от сети системы Windows, вредоносную программу KoSpy для Android, которая ранее проникла в Google Play, вредоносную программу M2RAT, используемую в целенаправленных шпионских атаках, и мобильный бэкдор Dolphin .
Чтобы свести к минимуму риск заражения вредоносным ПО, пользователям рекомендуется загружать программы только с официальных магазинов и сайтов проверенных издателей.

