



- Регистрация
- Окт 16, 2022
- Сообщения
- 1,235
- Реакции
- 214
- Награды
- 2
Уязвимость межсайтового скриптинга (XSS) в веб-панели управления, используемой операторами вредоносной программы StealC, позволяющей красть информацию, позволила исследователям отслеживать активные сессии и собирать информацию об оборудовании злоумышленников.
StealC появился в начале 2023 года , активно продвигаясь на каналах киберпреступности в даркнете. Его популярность возросла благодаря возможности обхода защиты и масштабным возможностям кражи данных.
В последующие годы разработчик StealC внес множество улучшений. С выпуском версии 2.0 в апреле прошлого года автор вредоносного ПО добавил поддержку ботов Telegram для оповещений в реальном времени и новый конструктор, который мог генерировать сборки StealC на основе шаблонов и пользовательских правил кражи данных.
Примерно в это же время произошла утечка исходного кода административной панели вредоносной программы, что дало исследователям возможность его проанализировать.
Исследователи CyberArk также обнаружили уязвимость XSS, которая позволяла им собирать данные о браузерах и оборудовании операторов StealC, отслеживать активные сессии, красть сессионные cookie у участников панели и удаленно перехватывать сессии панели.
«Используя уязвимость, мы смогли определить характеристики компьютеров злоумышленника, включая общие индикаторы местоположения и сведения об аппаратном обеспечении компьютера», — говорят исследователи .
«Кроме того, нам удалось получить доступ к активным сессионным файлам cookie, что позволило нам получить контроль над сессиями с наших собственных компьютеров».
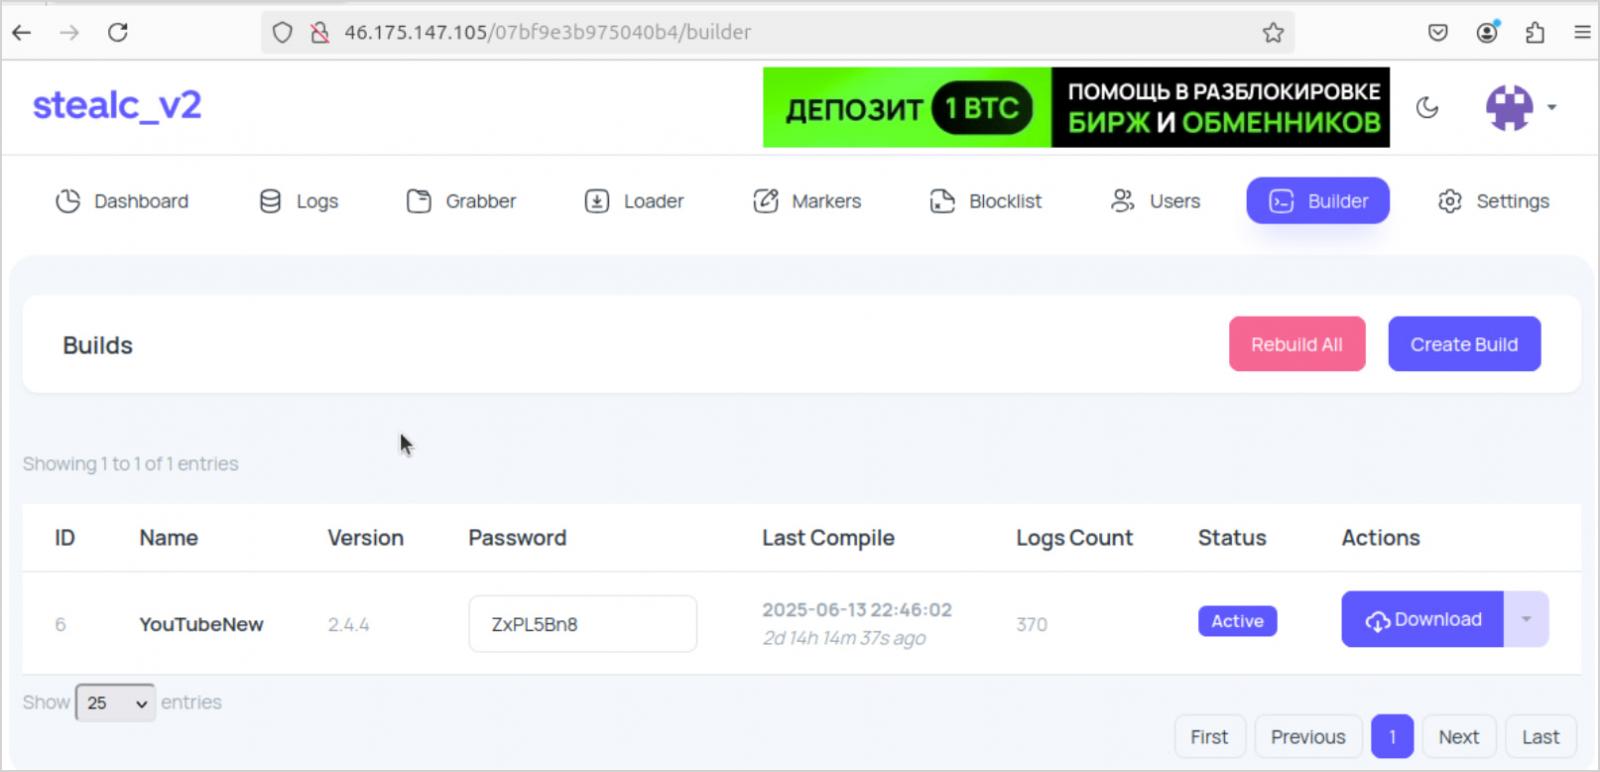
Источник: CyberArk
Компания CyberArk не раскрыла конкретные детали уязвимости XSS, чтобы помешать операторам StealC быстро выявить и устранить её.
В отчете освещается один случай, когда клиент StealC, известный как «YouTubeTA», захватил старые, легитимные каналы YouTube, предположительно используя скомпрометированные учетные данные, и разместил вредоносные ссылки.
В течение 2025 года киберпреступник проводил кампании по распространению вредоносного ПО, собрав данные более чем 5000 жертв, украв около 390 000 паролей и 30 миллионов файлов cookie (большинство из которых не содержат конфиденциальной информации).
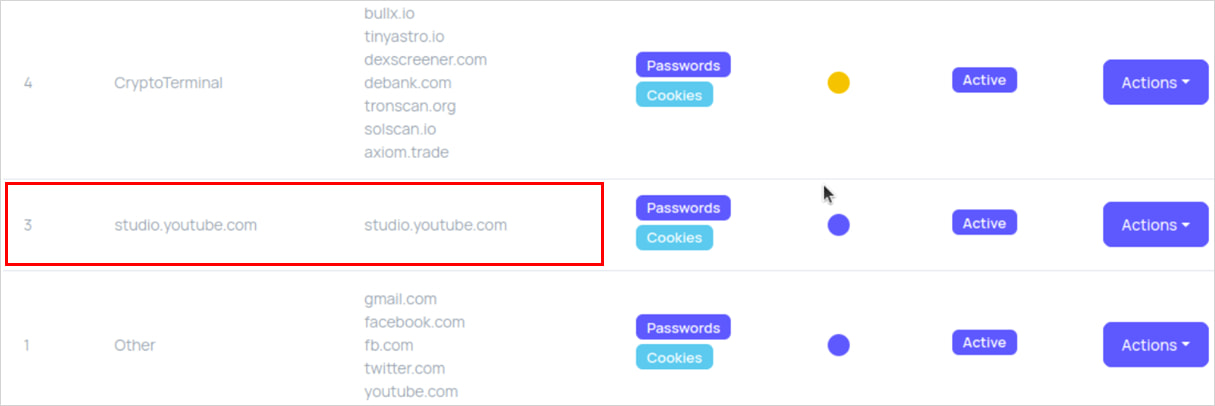
Источник: CyberArk
Скриншоты с панели управления злоумышленника указывают на то, что большинство заражений произошло, когда жертвы искали взломанные версии Adobe Photoshop и Adobe After Effects.
Используя уязвимость XSS, исследователи смогли установить, что злоумышленник использовал систему на базе Apple M3 с английским и русским языками, восточноевропейским часовым поясом и выходил в интернет через Украину.
Их местоположение было раскрыто, когда злоумышленник забыл подключить панель StealC через VPN. Это позволило обнаружить их реальный IP-адрес, который был связан с украинским интернет-провайдером TRK Cable TV.
Компания CyberArk отмечает, что платформы «вредоносное ПО как услуга» (MaaS) обеспечивают быстрое масштабирование, но также представляют значительный риск для злоумышленников.
Издание BleepingComputer обратилось к CyberArk с вопросом, почему они решили раскрыть уязвимость XSS StealC именно сейчас. Исследователь Ари Новик заявил, что они надеются нарушить работу системы, поскольку в последние месяцы наблюдается «резкий рост числа операторов StealC, возможно, в ответ на скандал вокруг Lumma, разразившийся пару месяцев назад».
«Опубликовав информацию о существовании XSS-уязвимости, мы надеемся хотя бы частично нарушить использование вредоносного ПО StealC, поскольку операторы пересматривают целесообразность его применения. Учитывая, что сейчас операторов довольно много, это показалось отличной возможностью потенциально вызвать довольно значительные изменения на рынке MaaS».

