



- Регистрация
- Окт 16, 2022
- Сообщения
- 1,236
- Реакции
- 215
- Награды
- 2
Microsoft предупреждает, что злоумышленник, известный как Storm-0501, расширил свою деятельность, переключившись с шифрования устройств с помощью программ-вымогателей на облачное шифрование, кражу данных и вымогательство.
Теперь хакеры используют собственные облачные функции для кражи данных, удаления резервных копий и уничтожения учетных записей хранения, тем самым оказывая давление и вымогая у жертв деньги без использования традиционных инструментов шифрования для программ-вымогателей.
Storm-0501 — это злоумышленник, действующий как минимум с 2021 года , использующий программу-вымогатель Sabbath для атак на организации по всему миру. Со временем злоумышленник присоединился к различным платформам, предлагающим программы-вымогатели как услугу (RaaS), где использовал шифровальщики от Hive, BlackCat (ALPHV), Hunters International, LockBit и, совсем недавно, программу-вымогатель Embargo.
В сентябре 2024 года компания Microsoft подробно рассказала о том, как Storm-0501 распространил свою деятельность на гибридные облачные среды, переключившись с компрометации Active Directory на клиентов Entra ID. В ходе этих атак злоумышленники либо создавали устойчивые бэкдоры через вредоносные федеративные домены, либо шифровали локальные устройства с помощью программ-вымогателей, таких как Embargo.
В новом отчете Microsoft сегодня описывается изменение тактики: Storm-0501 больше не полагается на локальное шифрование, а вместо этого проводит атаки исключительно в облаке.
«В отличие от традиционных локальных программ-вымогателей, когда злоумышленник обычно развертывает вредоносное ПО для шифрования критически важных файлов на конечных точках в скомпрометированной сети, а затем согласовывает ключ дешифрования, облачные программы-вымогатели вносят фундаментальные изменения», — говорится в отчете Microsoft Threat Intelligence .
Используя облачные возможности, Storm-0501 быстро извлекает большие объемы данных, уничтожает данные и резервные копии в среде жертвы и требует выкуп — и все это без использования традиционных методов развертывания вредоносного ПО.
Атаки облачных программ-вымогателей
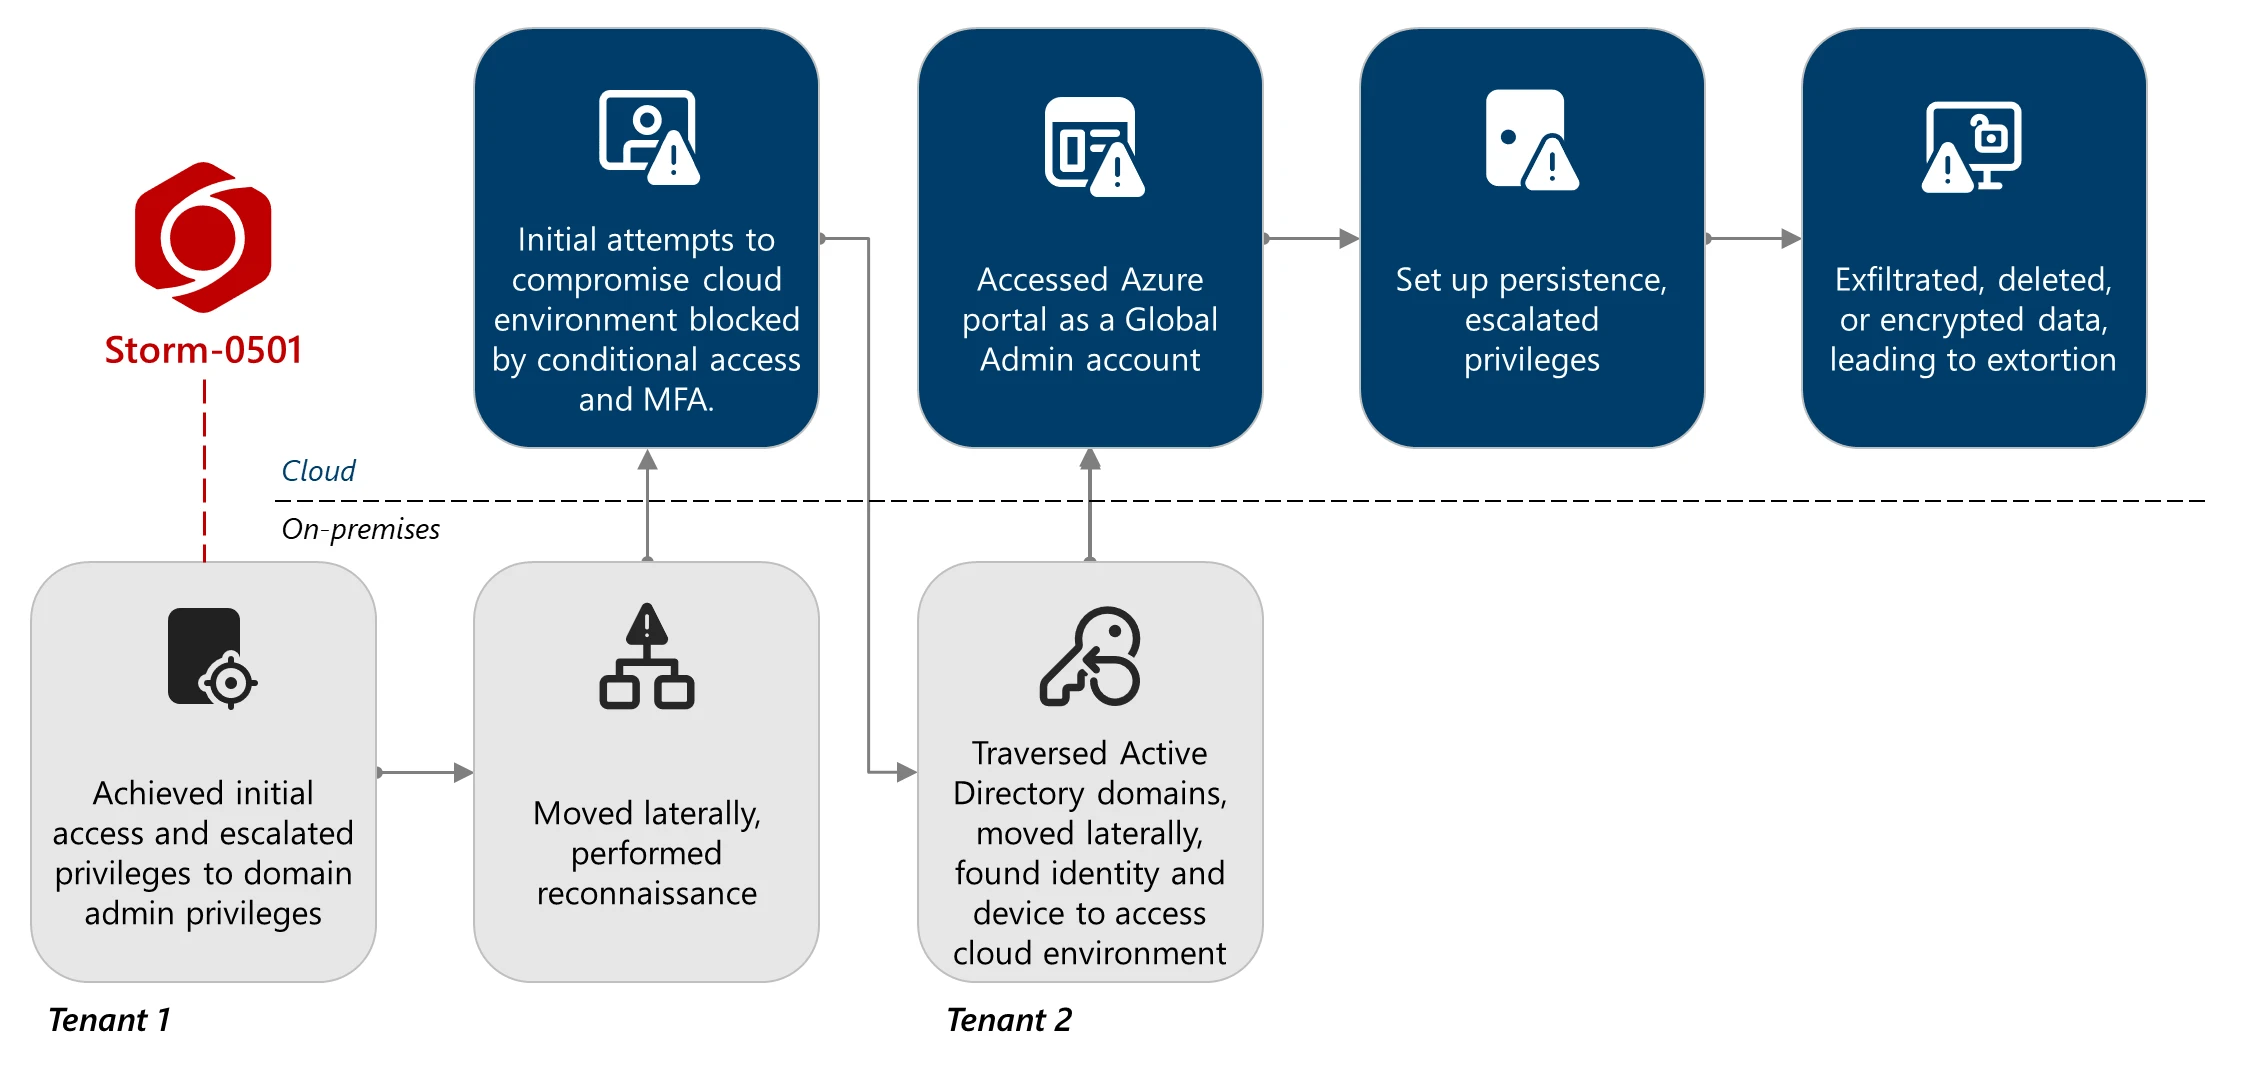
В ходе недавних атак, за которыми наблюдала Microsoft, хакеры скомпрометировали несколько доменов Active Directory и клиентов Entra, воспользовавшись уязвимостями в развертываниях Microsoft Defender.
Затем Storm-0501 использовал украденные учётные записи синхронизации каталогов (DSA) для сбора данных пользователей, ролей и ресурсов Azure с помощью таких инструментов, как AzureHound. В конечном итоге злоумышленники обнаружили учётную запись глобального администратора, не прошедшую многофакторную аутентификацию, что позволило им сбросить её пароль и получить полный административный контроль.
Используя эти привилегии, они обеспечили себе устойчивость, добавив под свой контроль вредоносные федеративные домены, что позволило им выдавать себя за практически любого пользователя и обходить защиту MFA в домене.
В Microsoft утверждают, что они расширили свой доступ к Azure, злоупотребив действием Microsoft.Authorization/elevateAccess/action, что позволило им в конечном итоге назначить себя на роли владельца, фактически взяв под контроль всю среду Azure жертвы.
Источник: Microsoft
Получив контроль над облачной средой, Storm-0501 начал отключать средства защиты и похищать конфиденциальные данные из учётных записей службы хранилища Azure. Злоумышленники также пытались уничтожить моментальные снимки хранилища, точки восстановления, хранилища служб восстановления и учётные записи хранилища, чтобы лишить жертву возможности бесплатного восстановления данных.
Когда злоумышленники не смогли удалить данные из служб восстановления, они использовали облачное шифрование, создав новые хранилища ключей и управляемые клиентами ключи, эффективно зашифровав данные с помощью новых ключей и сделав их недоступными для компании, пока она не заплатит выкуп.
После кражи данных, уничтожения резервных копий или шифрования облачных данных Storm-0501 перешел к этапу вымогательства, связываясь с жертвами через Microsoft Teams, используя взломанные учетные записи для передачи требований о выкупе.
В отчете Microsoft приводятся рекомендации по защите, обнаружения Microsoft Defender XDR и поисковые запросы, которые могут помочь обнаружить и распознать тактику, используемую этим злоумышленником.
Поскольку шифровальщики-вымогатели все чаще блокируются еще до того, как им удается зашифровать устройства, мы можем увидеть, как другие злоумышленники переходят от локального шифрования к краже и шифрованию данных в облаке, которые сложнее обнаружить и заблокировать.

