



- Регистрация
- Окт 16, 2022
- Сообщения
- 1,235
- Реакции
- 214
- Награды
- 2
Злоумышленник взламывает серверы NGINX в рамках кампании, которая перехватывает пользовательский трафик и перенаправляет его через внутреннюю инфраструктуру злоумышленника.
NGINX — это программное обеспечение с открытым исходным кодом для управления веб-трафиком. Оно выступает посредником в соединениях между пользователями и серверами и используется для веб-серверов, балансировки нагрузки, кэширования и обратного проксирования.
Вредоносная кампания, обнаруженная исследователями из DataDog Security Labs, нацелена на установки NGINX и панели управления хостингом Baota, используемые сайтами с азиатскими доменами верхнего уровня (.in, .id, .pe, .bd и .th), а также правительственными и образовательными сайтами (.edu и .gov).
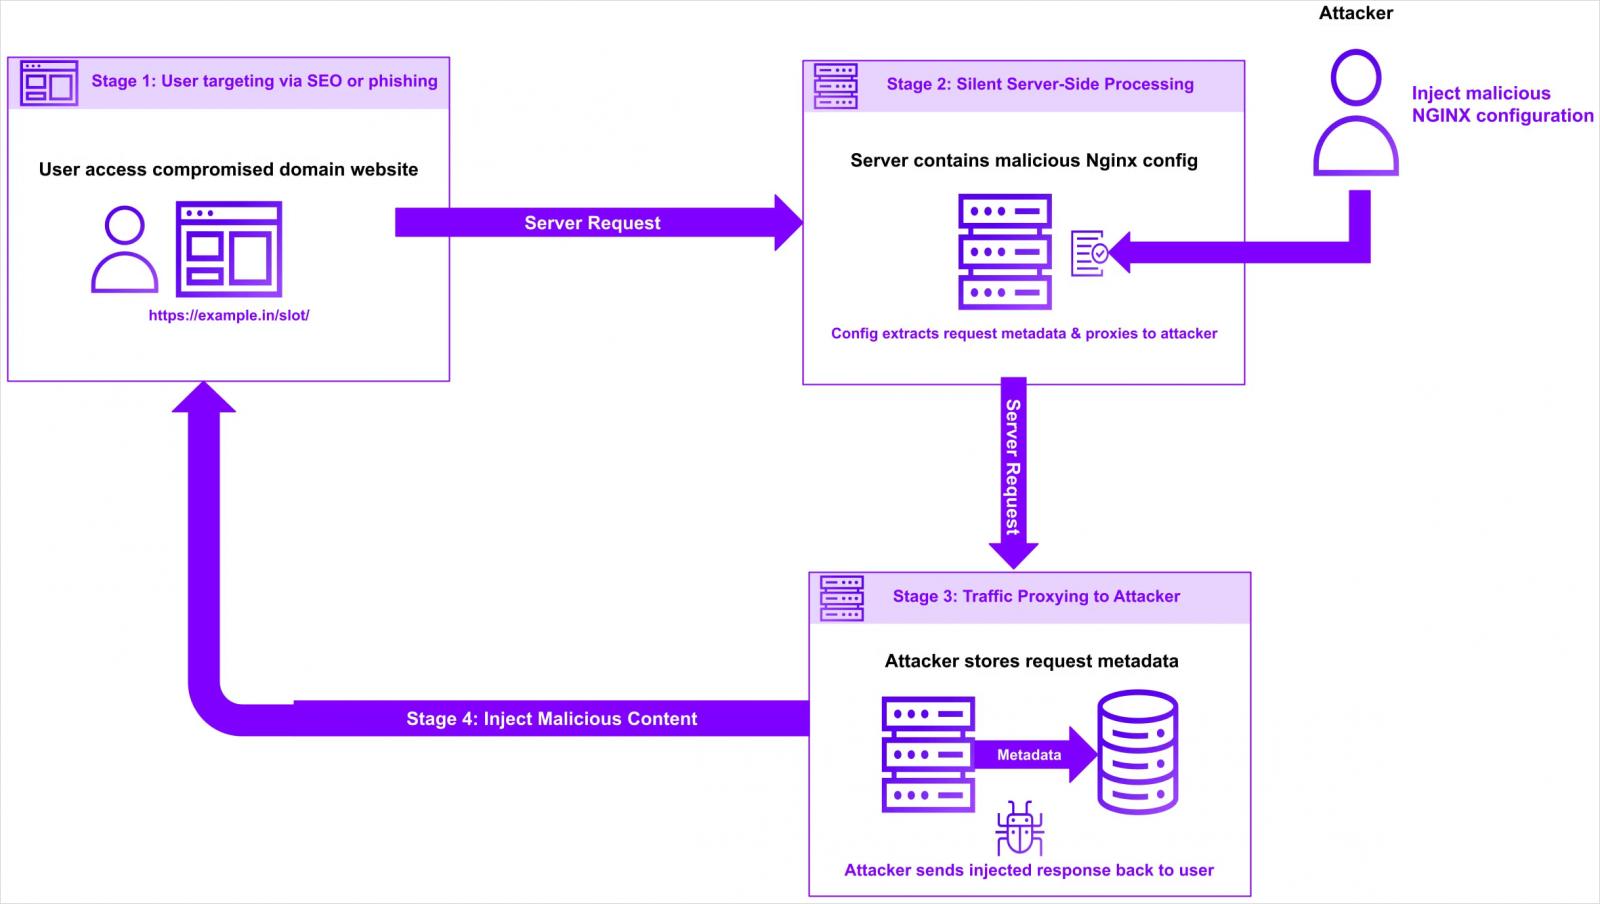
Злоумышленники изменяют существующие конфигурационные файлы NGINX, внедряя вредоносные блоки 'location' , которые перехватывают входящие запросы по выбранным злоумышленниками URL-адресам.
Затем они переписывают их, добавляя полный исходный URL-адрес, и перенаправляют трафик через директиву 'proxy_pass' на домены, контролируемые злоумышленниками.
- ования и глобального файла сопоставления, а также проверяет изменения с помощью команды nginx -t перед перезагрузкой.
- Этап 4 – zdh.sh: Использует более узкий подход к нацеливанию, ориентированный в основном на /etc/nginx/sites-enabled, с акцентом на домены .in и .id. Он следует тому же процессу тестирования конфигурации и перезагрузки, с принудительным перезапуском (pkill) в качестве резервного варианта.
- Этап 5 – ok.sh: Сканирует скомпрометированные конфигурации NGINX для создания карты захваченных доменов, шаблонов внедрения и целевых прокси-серверов. Собранные данные затем передаются на сервер управления и контроля (C2) по адресу 158.94.210[.]227.
Источник: Datadog
Эти атаки трудно обнаружить, поскольку они не используют уязвимость NGINX; вместо этого они скрывают вредоносные инструкции в его конфигурационных файлах, которые редко подвергаются тщательному анализу.
Кроме того, пользовательский трафик по-прежнему достигает места назначения, часто напрямую, поэтому прохождение через инфраструктуру злоумышленника вряд ли будет замечено, если не будет проводиться специальный мониторинг.

