



- Регистрация
- Окт 17, 2022
- Сообщения
- 870
- Реакции
- 91
- Награды
- 1
По данным специалистов Data Leakage & Breach Intelligence (DLBI), хак-группа DumpForums заявила о взломе сервера Департамента информационных технологий города Москвы (mos[.]ru/dit/). Злоумышленники утверждают, что похитили около 40 ТБ данных.
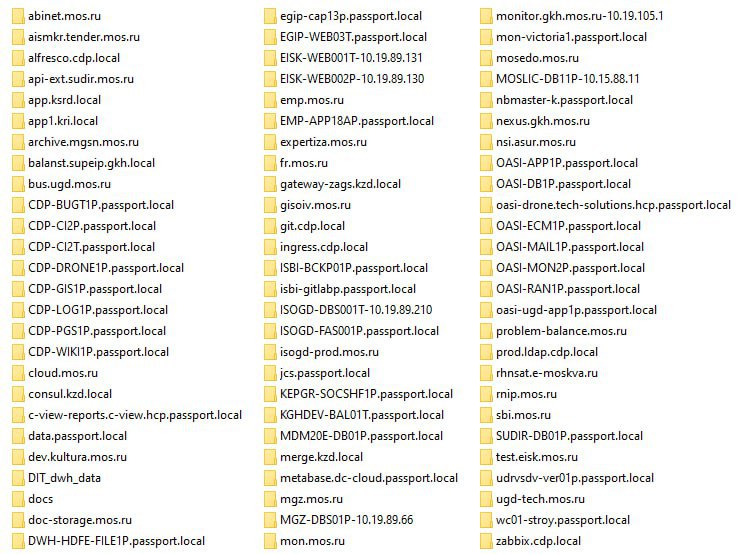
В своем Telegram-канале группировка сообщила, что взлом якобы произошел еще год назад, и все это время они находились в сети ДИТ, так как все попытки закрыть им доступ оказались «тщетны».
Также исследователи отмечают, что, по их данным, некоторое время назад в закрытой продаже появился дамп с данными предположительно zdrav.mos[.]ru, датированный сентябрем 2023 года.
Представители ДИТ Москвы пока никак не прокомментировали заявления хакеров.
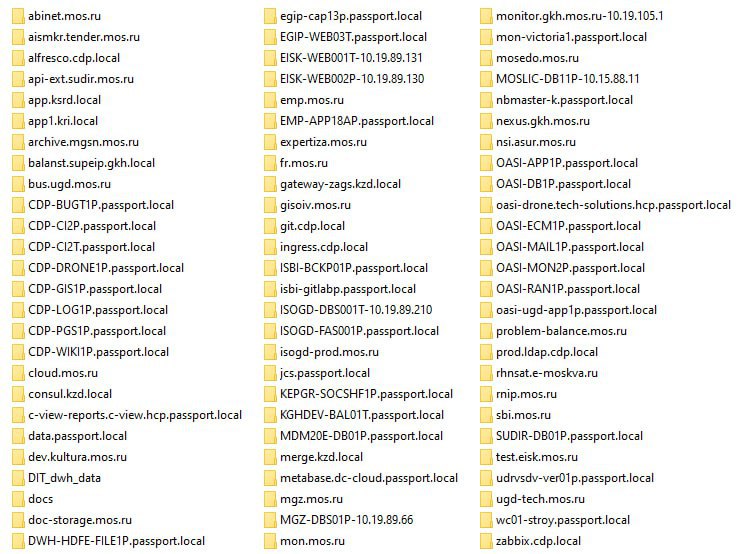
В своем Telegram-канале группировка сообщила, что взлом якобы произошел еще год назад, и все это время они находились в сети ДИТ, так как все попытки закрыть им доступ оказались «тщетны».
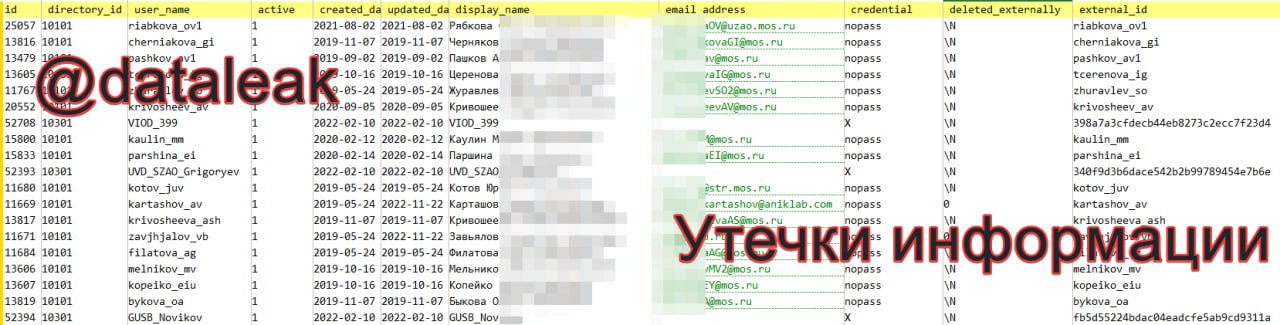
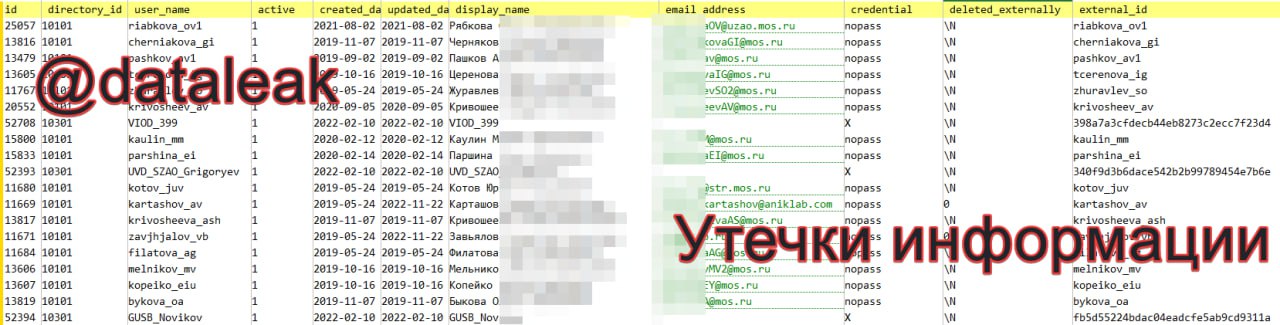
В качестве подтверждения своих слов хакеры опубликовали дамп с таблицей пользователей (cwd_user) внутреннего ресурса jira.cdp.local. DLBI пишет, что таблица содержит 335 586 строк, включая:«За время пребывания нам удалось взломать все технические ресурсы ДИТ, выгрузить 40 ТБ баз данных различных ресурсов Москвы включая: ЕМИАС, ИС УДРВС, Портал мэра Москвы, СУДИР и другие. Вся полученная информация обрабатывалась, затем извлекалось все необходимое и уже используется нами в работе над другими целями», — заявили DumpForums.
- имя пользователя;
- ФИО;
- email-адрес (288 395 адресов в домене @mos.ru);
- дата регистрации и обновления записи (с 24.05.2019 по 20.06.2023);
- внутренние идентификаторы.
Также исследователи отмечают, что, по их данным, некоторое время назад в закрытой продаже появился дамп с данными предположительно zdrav.mos[.]ru, датированный сентябрем 2023 года.
Представители ДИТ Москвы пока никак не прокомментировали заявления хакеров.

