



- Регистрация
- Окт 16, 2022
- Сообщения
- 1,236
- Реакции
- 215
- Награды
- 2
Новый образец бэкдора ToneShell, типичного для китайских кибершпионских кампаний, был доставлен через загрузчик в режиме ядра в ходе атак на правительственные организации.
Создание этой лазейки приписывается группе Mustang Panda , также известной как HoneyMyte или Bronze President, которая обычно нацелена на правительственные учреждения , НПО, аналитические центры и другие известные организации по всему миру .
Специалисты по информационной безопасности из компании «Лаборатория Касперского» проанализировали вредоносный файловый драйвер, обнаруженный в компьютерных системах в Азии, и выяснили, что он использовался в кампаниях, проводимых как минимум с февраля 2025 года, против правительственных организаций в Мьянме, Таиланде и других странах Азии.
Доказательства показали, что скомпрометированные устройства ранее были заражены более старыми вариантами ToneShell, вредоносным ПО PlugX или USB-червем ToneDisk, также предположительно созданными китайскими хакерами, спонсируемыми государством.
Новый руткит для режима ядра
По данным «Лаборатории Касперского», новый бэкдор ToneShell был развернут с помощью мини-фильтра ProjectConfiguration.sys и подписан украденным или скомпрометированным сертификатом, действительным в период с 2012 по 2015 год и выданным компании Guangzhou Kingteller Technology Co., Ltd.
Мини-фильтры — это драйверы режима ядра, которые подключаются к стеку ввода-вывода файловой системы Windows и могут проверять, изменять или блокировать операции с файлами. Обычно их используют программы обеспечения безопасности, средства шифрования и утилиты резервного копирования.
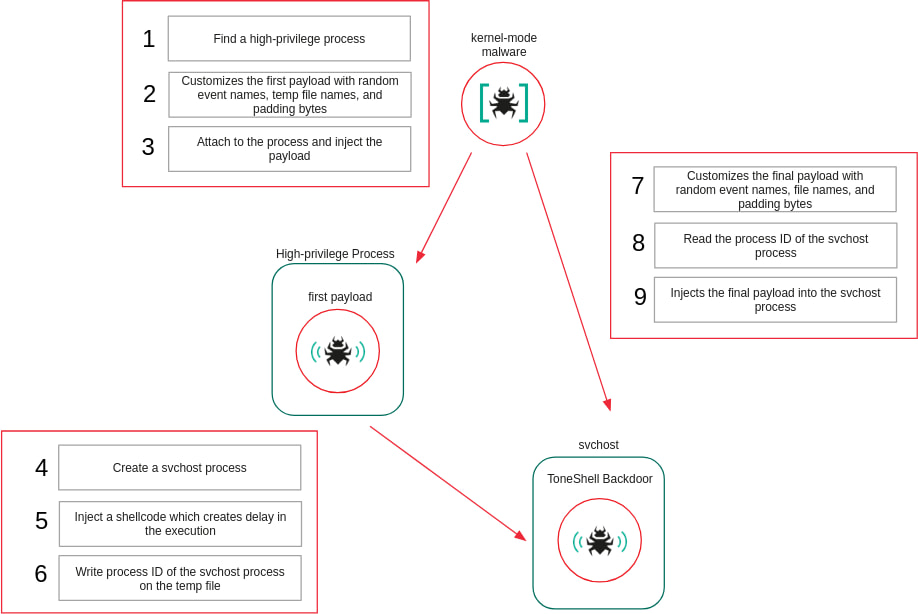
В разделе .data файла ProjectConfiguration.sys содержатся два шеллкода для пользовательского режима, каждый из которых выполняется как отдельный поток пользовательского режима и внедряется в процессы пользовательского режима.
Чтобы избежать статического анализа, драйвер разрешает необходимые API ядра во время выполнения, перечисляя загруженные модули ядра и сопоставляя хеши функций, вместо того чтобы импортировать функции напрямую.
Он регистрируется как драйвер мини-фильтра и перехватывает операции файловой системы, связанные с удалением и переименованием. Когда такие операции нацелены на сам драйвер, они блокируются путем принудительного завершения запроса.
Драйвер также защищает ключи реестра, связанные со службами, регистрируя функцию обратного вызова реестра и блокируя попытки их создания или открытия. Для обеспечения приоритета над средствами безопасности он выбирает уровень мини-фильтра выше диапазона, зарезервированного антивирусом.
Кроме того, руткит мешает работе Microsoft Defender, изменяя конфигурацию драйвера WdFilter таким образом, что он не загружается в стек ввода-вывода.
Для защиты внедряемых в пользовательский режим полезных нагрузок драйвер поддерживает список защищенных идентификаторов процессов, запрещает доступ к дескрипторам этих процессов во время выполнения полезных нагрузок и снимает защиту после завершения выполнения.
«Это первый случай, когда ToneShell распространяется через загрузчик в режиме ядра, что обеспечивает защиту от мониторинга в пользовательском режиме и позволяет использовать возможности драйвера по обнаружению руткитов, скрывая его активность от средств безопасности», — заявляет «Лаборатория Касперского » .
Источник: Касперский
Новый вариант ToneShell
В новом варианте бэкдора ToneShell, проанализированном компанией Kaspersky, внесены изменения и улучшена скрытность. Теперь вредоносная программа использует новую схему идентификации хоста, основанную на 4-байтовом идентификаторе хоста, вместо ранее использовавшегося 16-байтового GUID, а также применяет обфускацию сетевого трафика с помощью поддельных заголовков TLS.
Что касается поддерживаемых удаленных операций, то бэкдор теперь поддерживает следующие команды:
- 0x1 — Создать временный файл для входящих данных
- 0x2 / 0x3 — Скачать файл
- 0x4 — Отменить загрузку
- 0x7 — Установить удалённую оболочку через канал
- 0x8 — Получение команды оператора
- 0x9 — Завершить работу оболочки
- 0xA / 0xB — Загрузка файла
- 0xC — Отменить загрузку
- 0xD — Тесное соединение
Исследователи с высокой степенью уверенности относят новый образец бэкдора ToneShell к кибершпионской группе Mustang Panda. Они считают, что злоумышленник усовершенствовал свою тактику, методы и процедуры для достижения оперативной скрытности и устойчивости.
В своем отчете компания, специализирующаяся на кибербезопасности, приводит краткий список индикаторов компрометации (IoC), которые помогут организациям обнаруживать вторжения с использованием Mustang Panda и защищаться от них.

