



- Регистрация
- Окт 17, 2022
- Сообщения
- 870
- Реакции
- 91
- Награды
- 1
Китайскоязычная киберпреступная группа расширила сферу своей деятельности на европейский рынок, используя ранее не описанное вредоносное ПО и бэкдор Atlas.
Уязвимый субъект, отслеживаемый под номером TA4922, связан с атаками, мотивированными финансовыми выгодами, направленными на взлом целевых сетей с целью мошенничества, кражи данных и продажи доступа.
Ранее кампания TA4922 была нацелена на организации в Восточной Азии, но в последнее время она сосредоточена на организациях в Германии, Италии, Великобритании и Южной Африке.
Исследователи из компании Proofpoint, занимающейся кибербезопасностью, отмечают, что активность TA4922 частично совпадает с активностью, ранее отнесенной к категориям «Серебряный лис» и «Пустая паутина» . Однако кластер активности отслеживается отдельно, поскольку он больше соответствует киберпреступности, чем шпионажу.
С марта активность рейса TA4922 резко возросла, а с апреля он демонстрирует беспрецедентную операционную диверсификацию и высокий темп работы.
«В настоящее время TA4922 проводит больше уникальных кампаний, чем любой другой отслеживаемый субъект киберпреступности в данных Proofpoint, что демонстрирует высокую оперативность, разнообразие приманок и множество целей», — говорится в сегодняшнем отчете Proofpoint.
«Хотя, по оценкам, злоумышленник преследует финансовые мотивы, возможности вредоносного ПО включают в себя потенциальную возможность слежки, которая может быть использована или продана шпионским группам».
Злоумышленник использует локализованные фишинговые приманки, замаскированные под уведомления о заработной плате, налоговые проверки, декларации по НДС, уведомления о соблюдении государственных требований, счета-фактуры и сообщения отдела кадров.
Группа злоумышленников также пытается связаться с жертвами через WhatsApp, мессенджер LINE и Microsoft Teams.
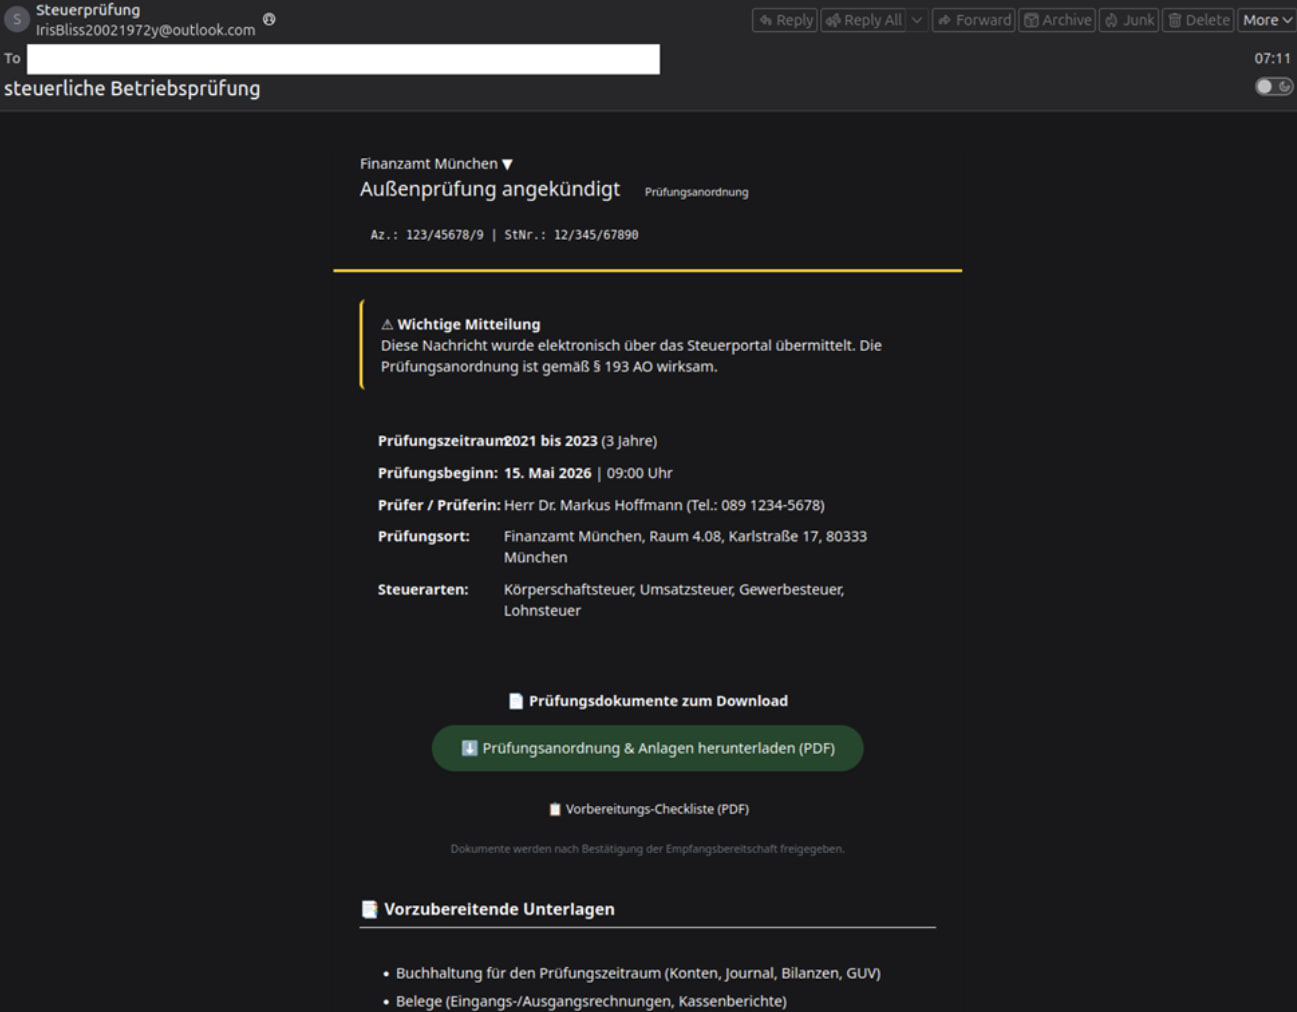
Источник: Proofpoint
Погрузчики Atlas RAT и нестандартные погрузчики
Компания Proofpoint сообщает , что TA4922 значительно расширила свой арсенал вредоносного ПО и считает, что хакеры могут использовать большие языковые модели (LLM) для ускорения разработки вредоносных программ.
Этот вывод основан на наличии значений-заполнителей, комментариев к коду и шаблонов, обычно ассоциируемых с кодом, сгенерированным искусственным интеллектом.
В отчете Proofpoint освещается Atlas RAT, недавно обнаруженный троян удаленного доступа, который предоставляет злоумышленникам следующие возможности:
- Системная разведка
- Целенаправленная кража файлов
- Загрузка плагинов и полезной нагрузки
- Запись нажатия клавиши
- создание скриншота
- Аудиозапись и запись с веб-камеры
- Команды выключения/перезагрузки системы
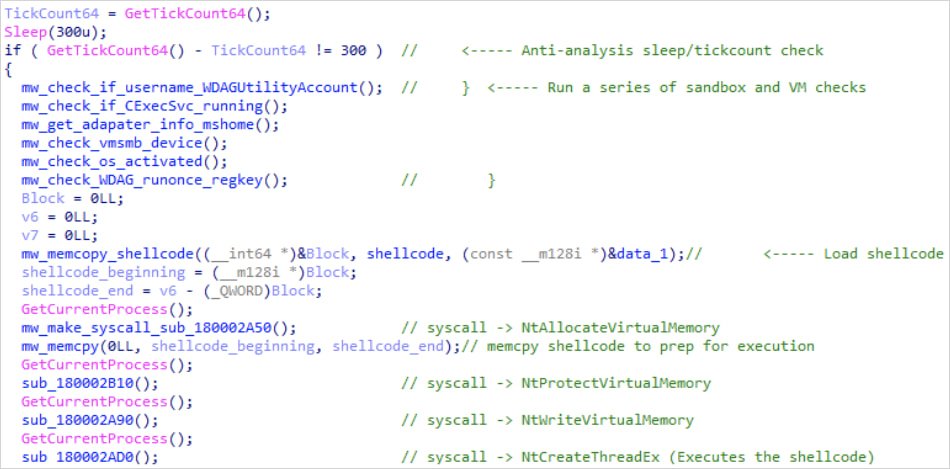
Источник: Proofpoint
Исследователи также обнаружили новый загрузчик вредоносного ПО под названием RomulusLoader, который загружает и выполняет дополнительные полезные нагрузки, используя внедрение кода в процесс, внедрение шеллкода и прямое выполнение.
RomulusLoader использовался для запуска легитимных инструментов удаленного управления, таких как AnyDesk и SyncFuture, популярного в Китае программного обеспечения для удаленного мониторинга. Как ни странно, последний использовался в атаках на немецкие организации.
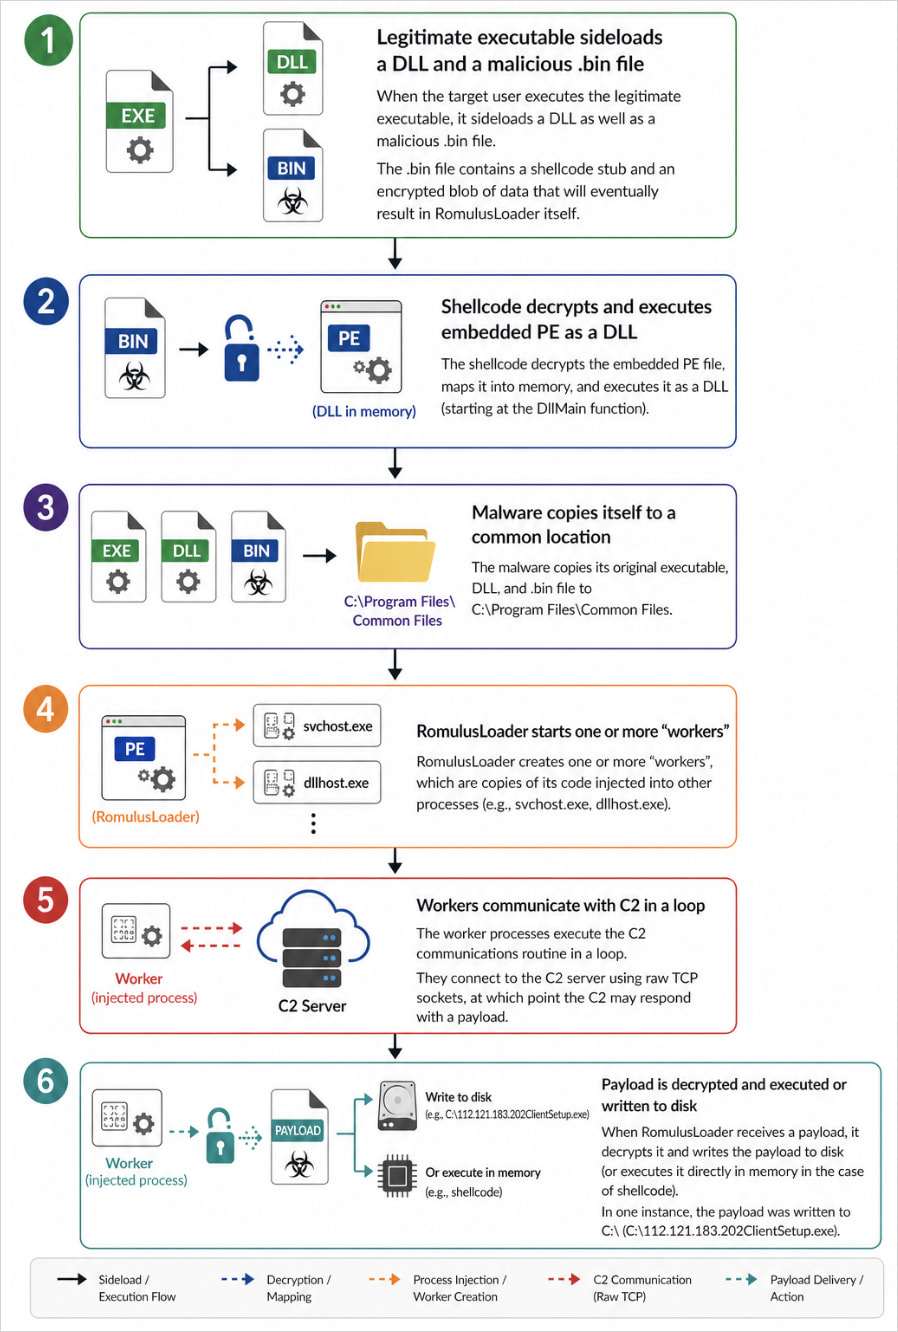
Источник: Proofpoint
Компания Proofpoint также выявила загрузчик и программу для кражи информации на основе Python под названием SilentRunLoader, которая похищает учетные данные Google Chrome, файлы cookie и данные о просмотре веб-страниц.
Это вредоносное ПО было развернуто против организаций в Соединенном Королевстве и Юго-Восточной Азии с использованием приманок, имитирующих государственные службы.
Наконец, исследователи обнаружили развертывание Winos4.0, ранее задокументированного семейства вредоносных программ, которое Proofpoint отслеживает как ValleyRAT и которое предоставляет операторам полный набор функций удаленного доступа.
По данным Proofpoint, группа TA4922 проводит «больше уникальных кампаний», чем любой другой субъект угроз, отслеживаемый компанией. Группа действует быстро и использует множество приманок.
По словам исследователей, возможности вредоносного ПО, используемого этим злоумышленником, "потенциально позволяют осуществлять слежку, которая может быть использована или продана шпионским группам".
В отчете Proofpoint приводятся признаки компрометации вредоносного ПО и инфраструктуры управления и контроля (C2), использованных в атаках TA4922.

