



- Регистрация
- Окт 16, 2022
- Сообщения
- 1,233
- Реакции
- 214
- Награды
- 2

Злоумышленник, говорящий на китайском языке, использует уязвимости в интеллектуальных управляемых коммутаторах ZyXEL GS1900 и WordPress для кражи конфиденциальных данных с 996 устройств и более чем 18 500 записей, хранящихся в базах данных.
Злоумышленник атаковал множество технологий, включая PAN-OS Global Protect, FlowiseAI, Nuclio, Proxmox, Ubiquity, используя эксплойты для известных проблем безопасности.
Сканирование и атаки, приписываемые противнику, происходят с одного и того же IP-адреса и регистрируются с начала июня 2026 года. Их авторами считаются злоумышленники, связанные с группой Red Heron, которая, как предполагается, использует критическую уязвимость в сервисе Git, размещаемом на собственном сервере Gitea.
Данная активность была обнаружена компанией GreyNoise, специализирующейся на анализе угроз, с помощью ее глобальной сети датчиков Global Observation Grid (GOG).
По данным исследователей, злоумышленник использовал уязвимости wp2shell (CVE-2026-63030 и CVE-2026-60137) в ядре WordPress для взлома как минимум 49 организаций в 29 странах.
публичные эксплойты для wp2shell В середине июля стали доступны , а активная эксплуатация была зафиксирована несколько дней спустя . Кампания, замеченная GreyNoise, началась примерно в то же время и была нацелена на особо ценные объекты.
Хотя многие цели были связаны с малым бизнесом и государственным сектором, одно вторжение в неназванную западную правительственную организацию особенно выделяется.
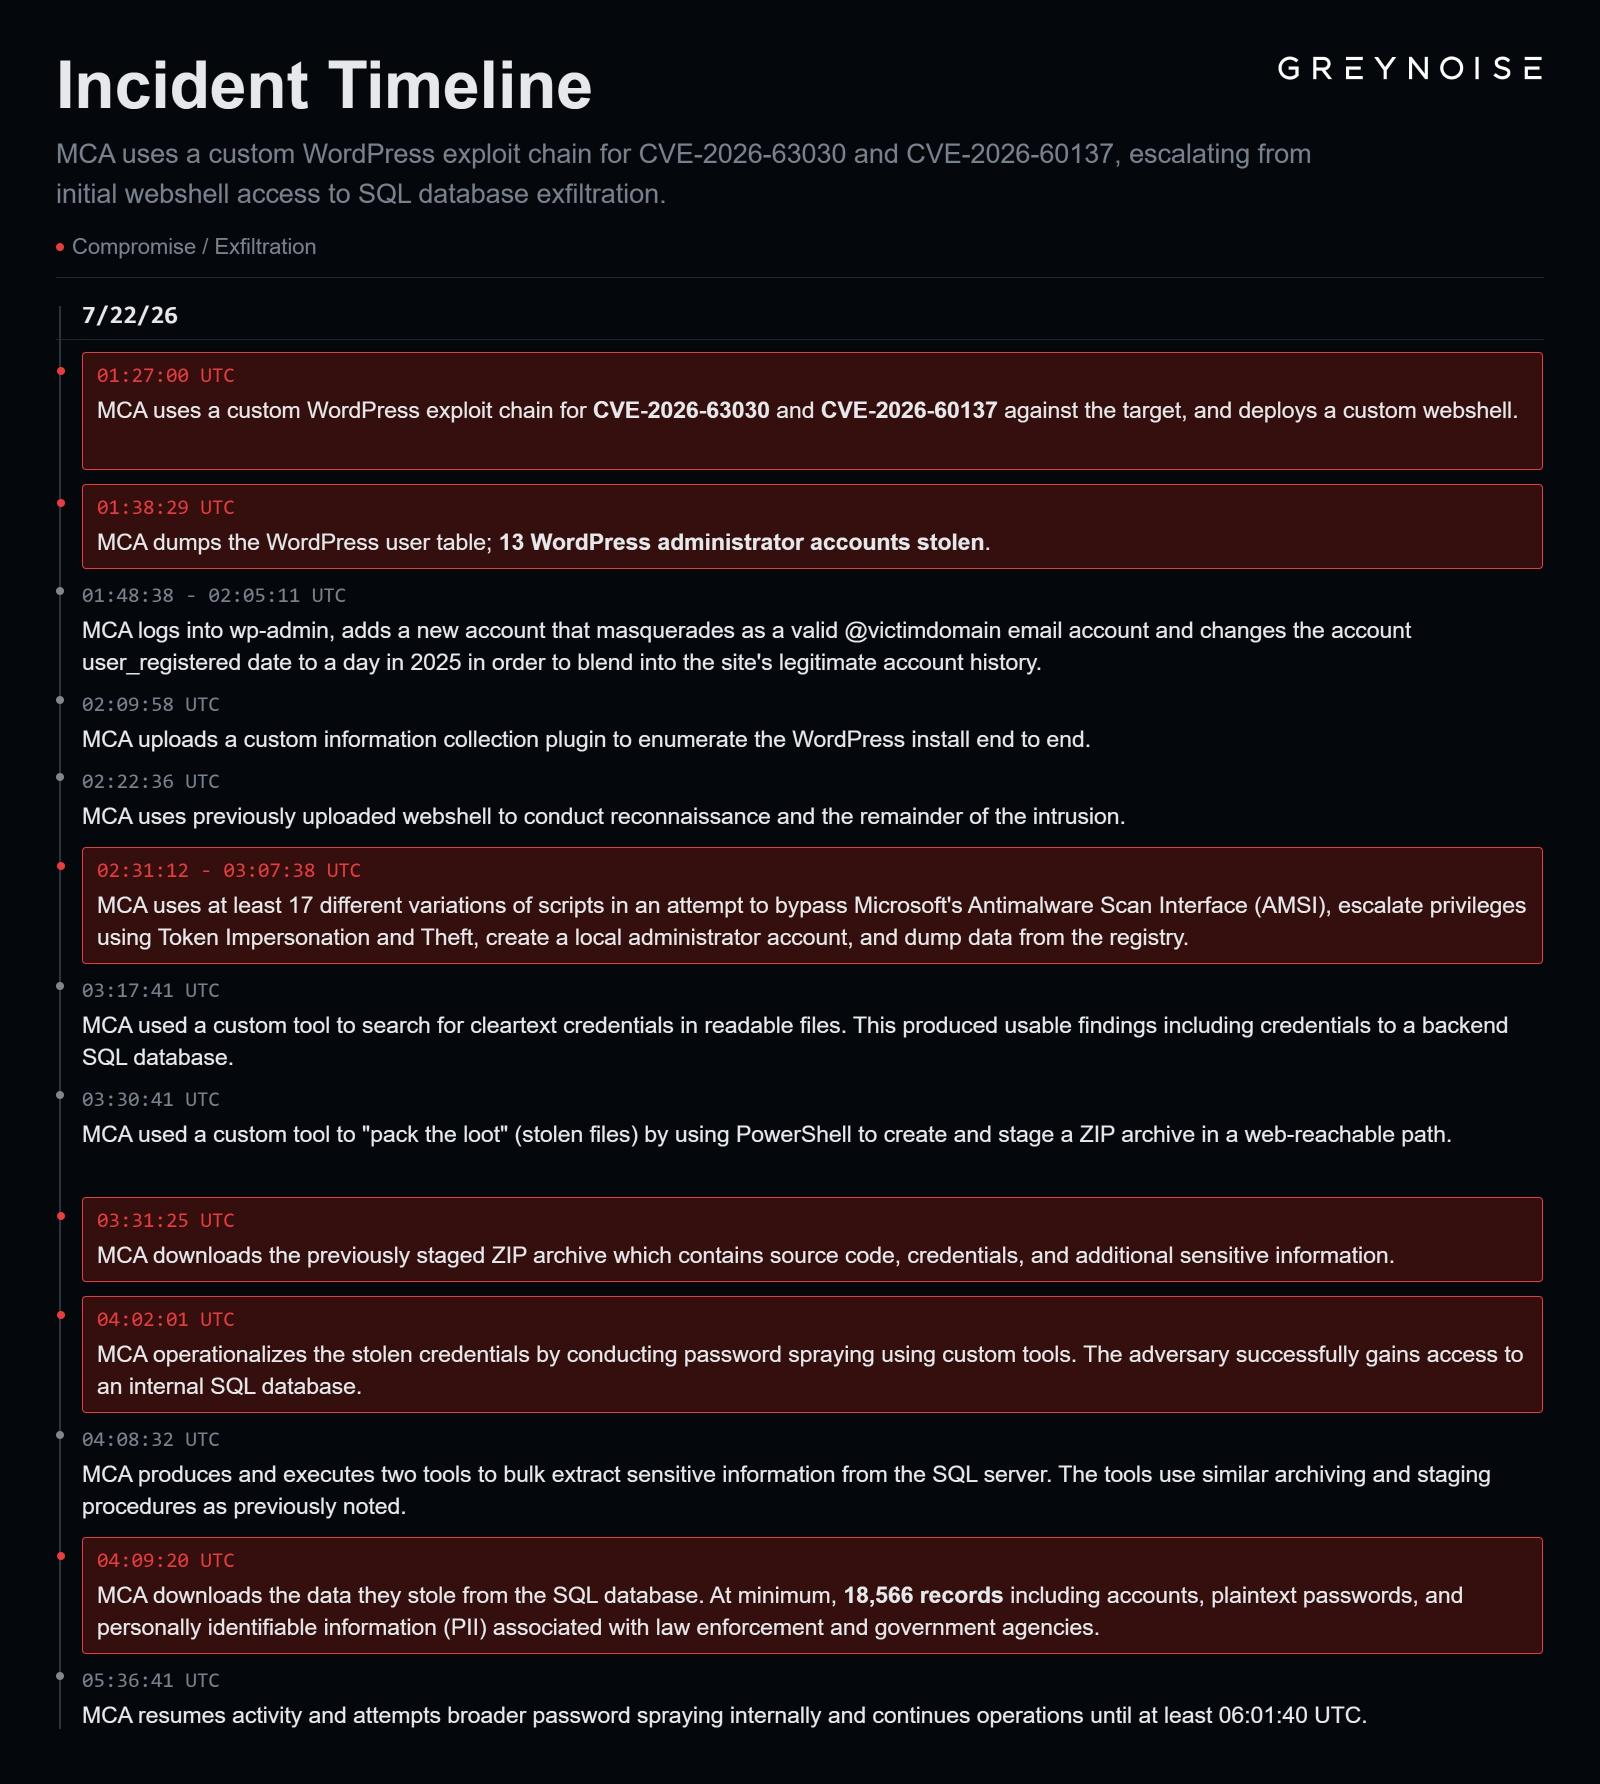
Злоумышленник использовал специально разработанный эксплойт wp2shell и провел обширную разведку Windows и системы безопасности, проверив Microsoft Defender, AMSI, доступные службы, прослушиваемые порты, локальные учетные записи, ограничения приложений и конфигурацию базы данных.
, за 36 минут злоумышленник попытался использовать 17 скриптов для обхода AMSI, повышения привилегий путем подмены или кражи токенов, создания локального администратора и извлечения данных из реестра По данным GreyNoise .
Получив учетные данные для серверной базы данных SQL, злоумышленники использовали их в атаке методом подбора паролей, что позволило им получить доступ к внутреннему серверу SQL, с которого они похитили не менее 18 566 записей.
По словам исследователей, данные содержали информацию об учетных записях, пароли в открытом виде и персональные данные, связанные с государственными и правоохранительными органами.
Источник: GreyNoise
Тот же злоумышленник взломал российскую государственную организацию на оккупированной Украине, что исследователи охарактеризовали как «компрометацию со стороны коммунистов».
Использование множественных уязвимостей
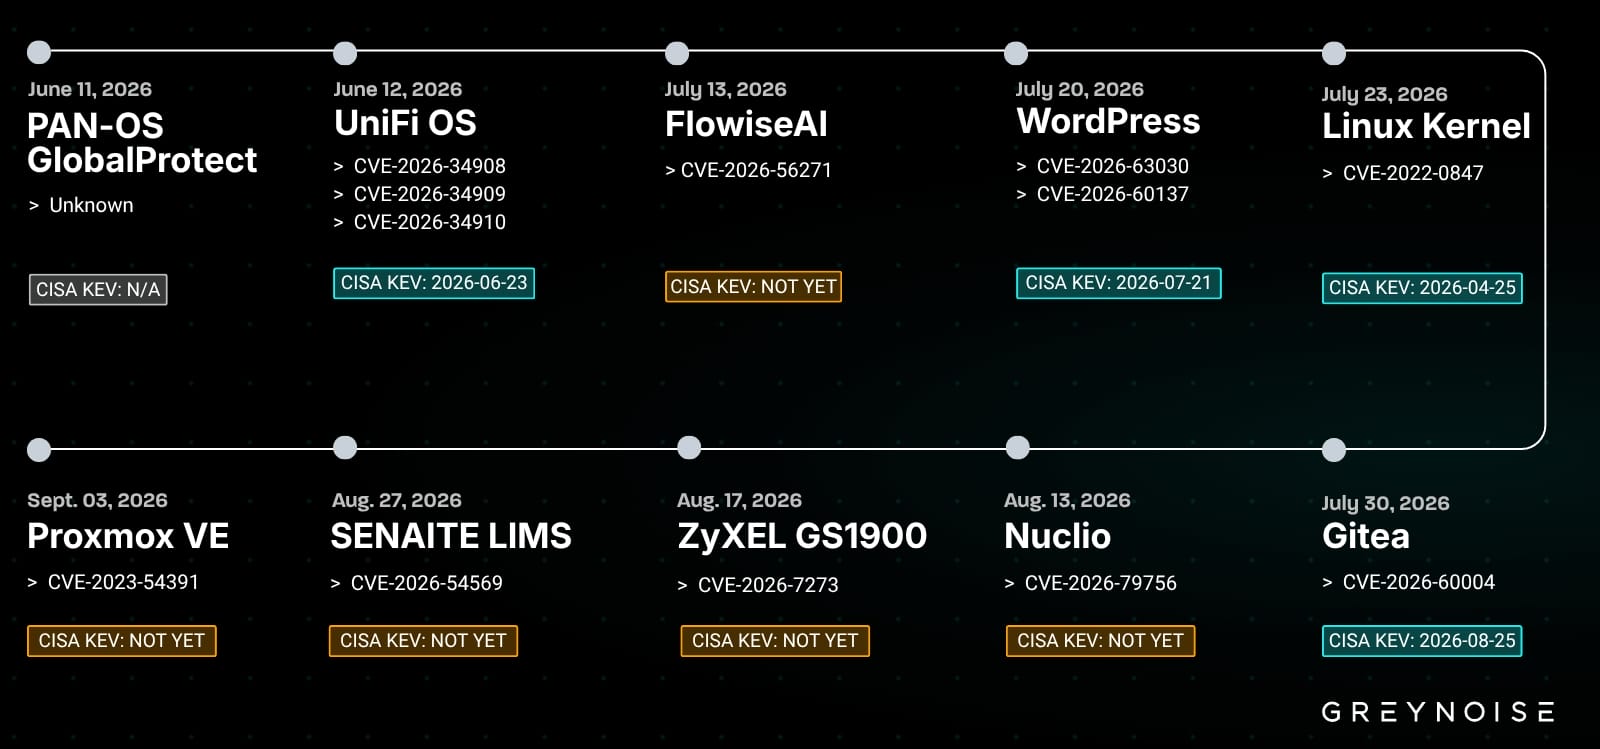
17 августа злоумышленник начал использовать уязвимость высокой степени серьезности (CVE-2026-7273) в интеллектуальных управляемых коммутаторах ZyXEL GS1900 и скомпрометировал 996 устройств в 48 странах, чтобы получить доступ к конфигурациям устройств, сетевой информации и хешированным учетным данным корневого уровня.
Источник: GreyNoise
Кроме того, хакеры попытались использовать уязвимости операционной системы Ubiquiti UniFi, отслеживаемые как CVE-2026-34908, CVE-2026-34909 и CVE-2026-34910, чтобы получить удаленное выполнение кода с правами root.
CISA сообщила, что три уязвимости Ubiquiti активно используются с конца июня 2026 года.
Компания GreyNoise также подтвердила, что целью атаки стали уязвимости PAN-OS GlobalProtect, FlowiseAI (CVE-2026-56271), Dirty Pipe в ядре Linux (CVE-2022-0847), Gitea (CVE-2026-60004), Nuclio (CVE-2026-79756), SENAITE LIMS (CVE-2026-54569) и Proxmox VE (CVE-2023-54391).
Исследователи подчеркивают, что не все уязвимости безопасности, используемые в атаках, связанных с этим кластером угроз, были добавлены в каталог известных эксплуатируемых уязвимостей (KEV) CISA.
Источник

