



- Регистрация
- Окт 16, 2022
- Сообщения
- 1,235
- Реакции
- 214
- Награды
- 2

Связанная с Китаем шпионская группа FamousSparrow использует новый бэкдор под названием SparroWocky для атак на правительственные организации в Латинской Америке.
Эти операции продолжаются уже более года, при этом новое вредоносное ПО заменило ранее использовавшийся бэкдор SparrowDoor .
Исследователи ESET обнаружили, что SparroWocky использовалась для атак на организации в Аргентине, Эквадоре, Гватемале, Гондурасе, Панаме, Перу, Пуэрто-Рико и Венесуэле.
Исследователи полагают, что целью злоумышленника был сбор разведывательной информации о реакции правительств латиноамериканских стран на усиление давления США на экономические интересы Китая.
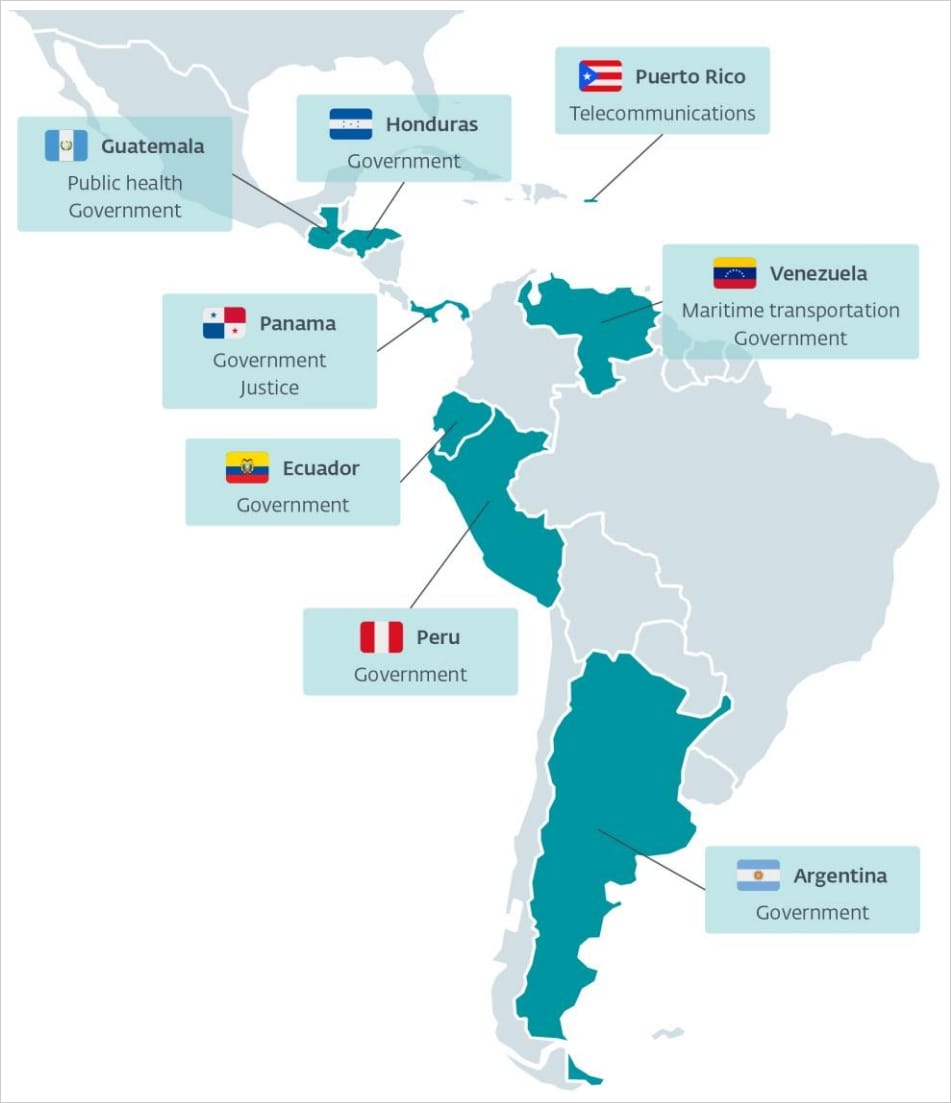
Источник: ESET
Анализ компании ESET показал, что SparroWocky — это модульный, полноценный бэкдор на C++, включающий код из проектов с открытым исходным кодом.
Вредоносная программа использует механизмы противодействия анализу, такие как манипулирование низкоуровневыми структурами в памяти и внесение изменений в код во время выполнения. Возможности SparroWocky включают в себя:
- выполнять команды и исполняемые файлы
- загрузка и выполнение объектных файлов маяков в памяти
- Собирает информацию о системе, сети, пользователях, домене и версии Windows.
- перечислить диски, каталоги, файлы, дисплеи и активные пользовательские сессии.
- загрузка, скачивание, копирование, перемещение, переименование и удаление файлов
- Скриншоты делаются каждые 500 миллисекунд, при этом передаются только измененные области экрана после первого полноэкранного изображения.
- создавать процессы в сессии другого авторизованного пользователя
- работает как TCP-прокси и перенаправляет соединения.
- Удалите его постоянное присутствие и удалите его собственные файлы.
Вредоносная программа использует несколько механизмов обхода защиты, включая подмену стека вызовов и источника угроз, динамическое разрешение API, а также маскировку вредоносного кода в памяти и DLL-библиотек под легитимные компоненты Windows.
Чтобы скрыться от систем безопасности, SparroWocky перехватывает процесс создания потоков Windows и изменяет начальный адрес.
«SparroWocky использует библиотеку MinHook для перехвата функции CreateThread с целью скрыть исходный параметр lpStartAddress от продуктов безопасности».
«По сути, любой поток, созданный SparroWocky, будет иметь в качестве начального адреса AnimateWindow, что, вероятно, будет считаться легитимным средством безопасности», — поясняет ESET .
SparroWocky обеспечивает сохранение данных либо через службу Windows (ProcAuditManager), либо путем добавления ключа реестра Windows (SnapCart) в разделы HKLM или HKCU, в зависимости от имеющихся прав доступа.
Исследователи отмечают, что архитектура вредоносного ПО и методы обхода защиты «свидетельствуют о глубоком знании методов противодействия анализу и внутренних механизмов Windows», что соответствует их предположению о принадлежности к хорошо обеспеченной ресурсами и опытной группе злоумышленников.
В ходе анализа атак компания ESET обнаружила как минимум 18 адресов управления и контроля (C2), которые напрямую взаимодействовали с вредоносным ПО через порты 443 или 8080, либо через HTTP- и SOCKS5-прокси.
Согласно данным телеметрии ESET, с середины 2025 года FamousSparrow сосредоточила свои усилия в основном на целях в регионе Латинской Америки.
В отчете компании представлен технический анализ бэкдора SparroWocky и список индикаторов компрометации ( IoC ), связанных с этой деятельностью.
Источник

