



- Регистрация
- Окт 16, 2022
- Сообщения
- 1,235
- Реакции
- 214
- Награды
- 2
Группа Google по анализу угроз (GTIG), компания Mandiant и их партнеры пресекли глобальную шпионскую кампанию, приписываемую предполагаемому китайскому киберпреступнику, который использовал вызовы API SaaS для сокрытия вредоносного трафика в атаках на телекоммуникационные и правительственные сети.
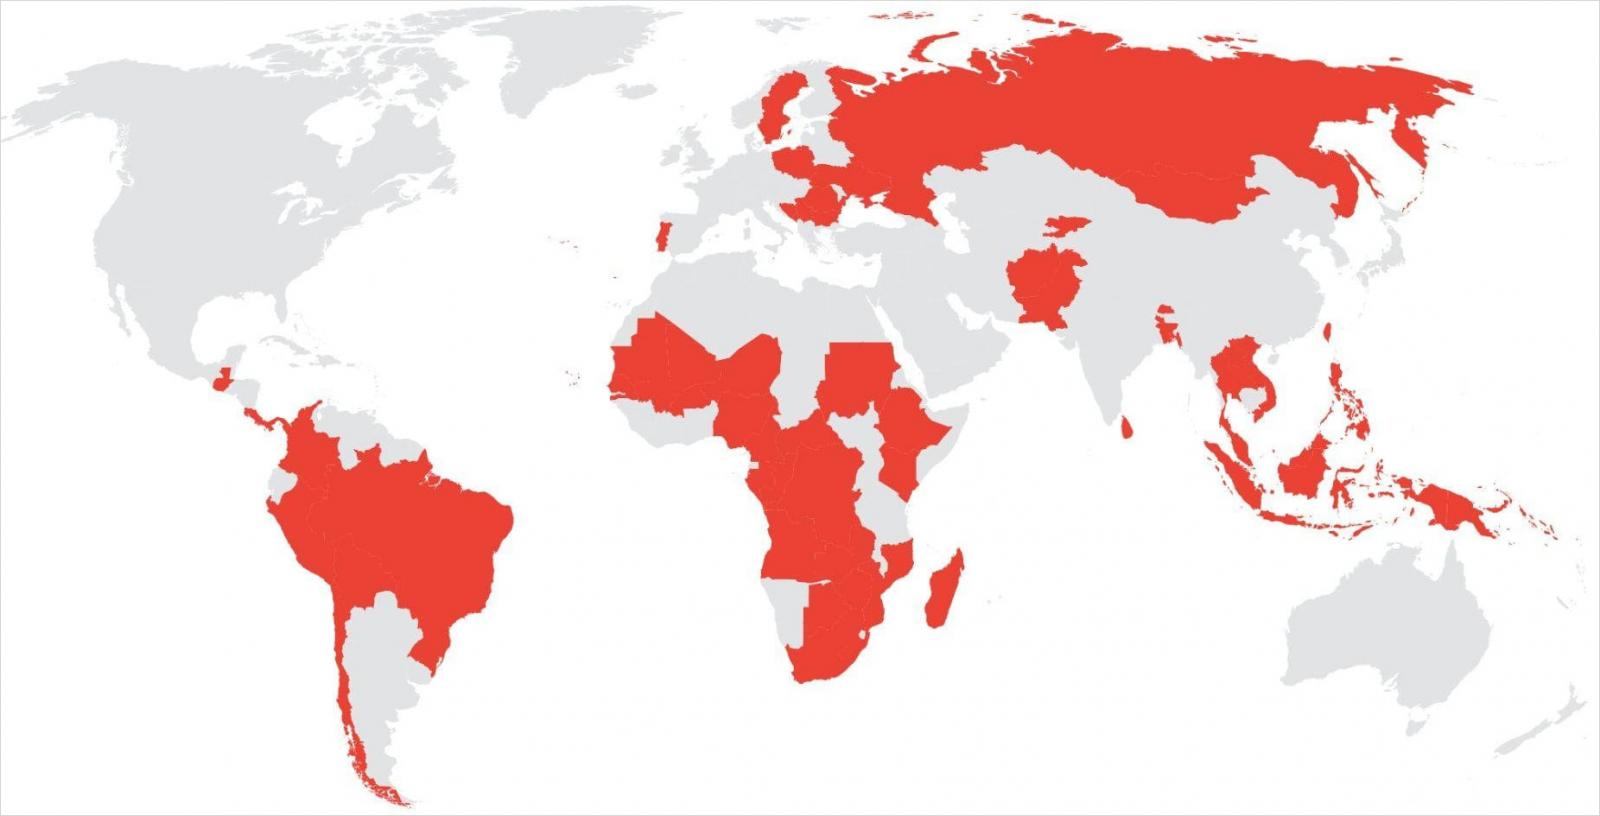
Кампания проводится как минимум с 2023 года и затронула 53 организации в 42 странах, при этом подозрения на заражение зафиксированы еще как минимум в 20 странах.
Первоначальный вектор доступа неизвестен, но исследователи отмечают, что злоумышленник, которого Google отслеживает внутри компании как UNC2814, ранее получал доступ, используя уязвимости в веб-серверах и периферийных системах.
Источник: Google
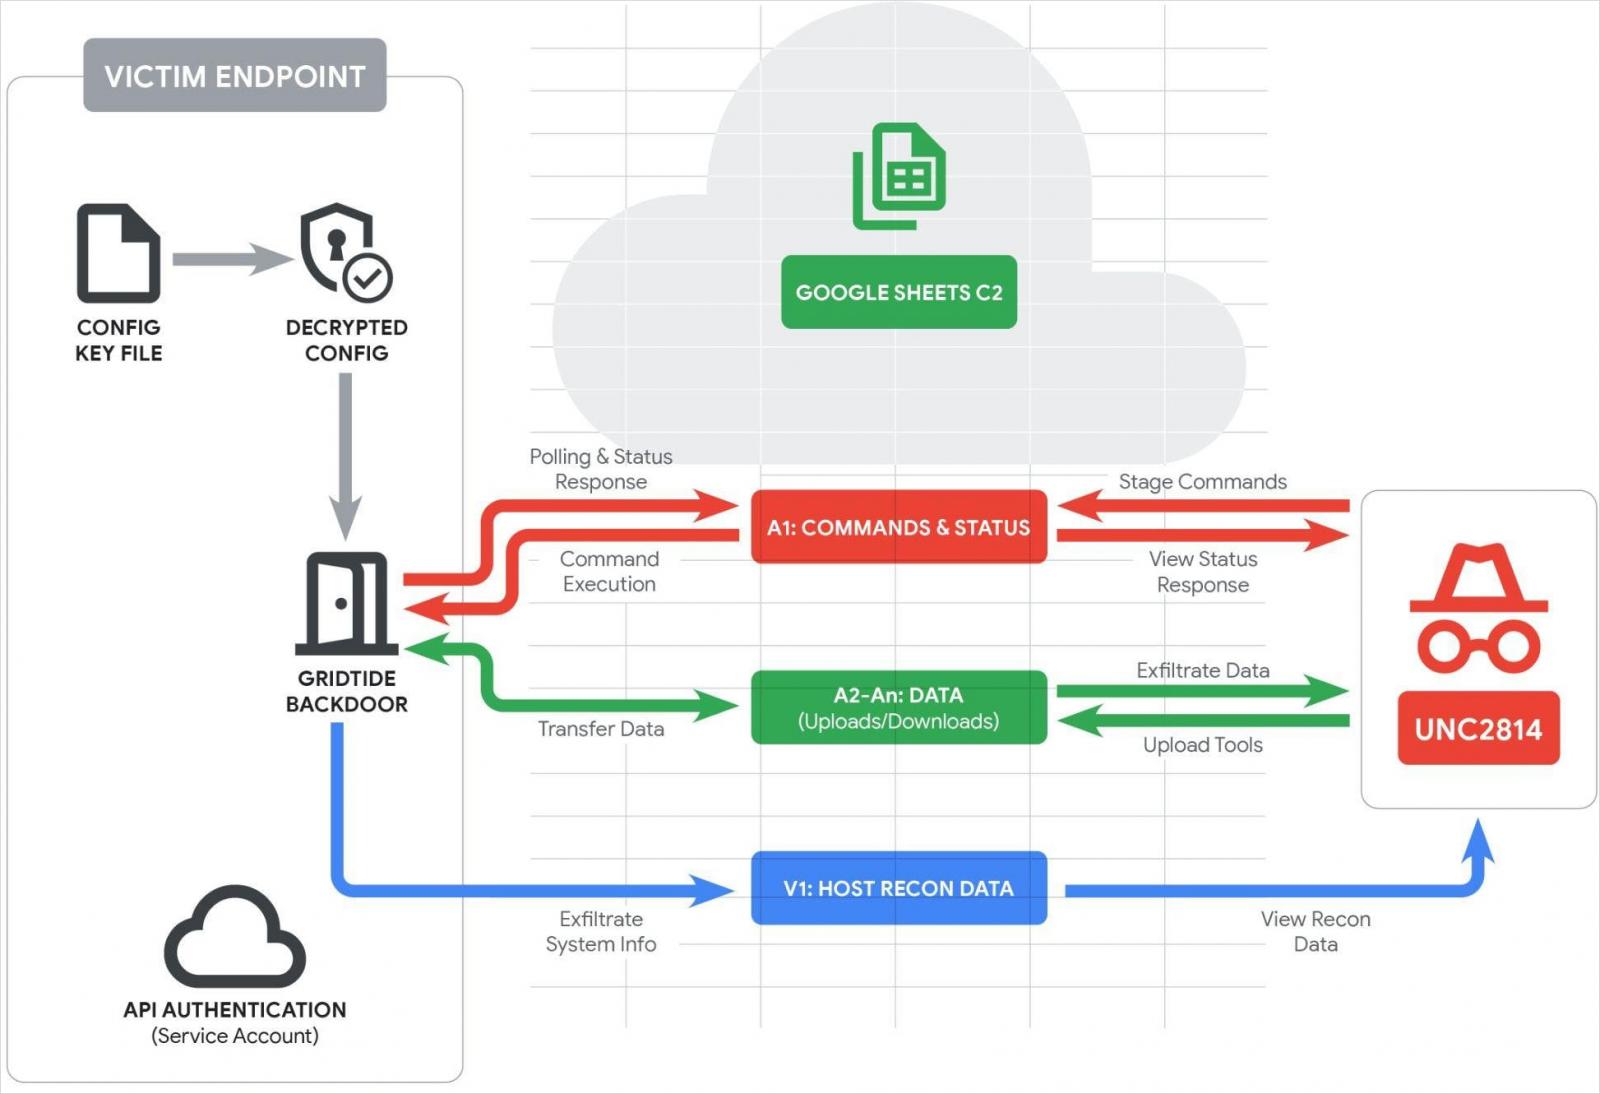
Google заявляет, что в ходе недавно сорванной кампании злоумышленник развернул новый бэкдор на языке C под названием «GRIDTIDE», который использует API Google Sheets для обхода систем управления и контроля (C2).
GRIDTIDE аутентифицируется в учетной записи службы Google с помощью жестко закодированного закрытого ключа, и при запуске выполняет очистку электронной таблицы, удаляя строки с 1 по 1000 и столбцы от A до Z.
Затем выполняется разведка хоста, собираются имя пользователя, имя хоста, сведения об операционной системе, локальный IP-адрес, локаль и часовой пояс, и данные записываются в ячейку V1.
Первая ячейка в электронной таблице, A1, — это ячейка команд/состояния, которую GRIDTIDE постоянно опрашивает для получения инструкций.
Если таковые существуют, вредоносная программа перезаписывает их строкой состояния. Если строка отсутствует, вредоносная программа повторяет попытки каждую секунду 120 раз, а затем переключается на случайные проверки с интервалом в 5-10 минут, чтобы уменьшить информационный шум.
GRIDTIDE поддерживает следующие команды:
- C – выполнять команды bash, закодированные в Base64, и выводить результат в таблицу.
- U – загрузка: взять данные из A2:A<arg_2> и восстановить/записать файл по закодированному пути к файлу <arg_1>
- D – загрузка: чтение локального файла <arg_1> на конечной точке, отправка содержимого фрагментами размером ~45 КБ в A2:An
Google сообщает, что обмен данными между GRIDTIDE и C2-сервером основан на схеме кодирования base64, безопасной для URL-адресов, которая избегает обнаружения инструментами веб-мониторинга и смешивается с обычным трафиком.
Источник: Google
По крайней мере в одном случае Google подтвердила , что GRIDTIDE была развернута в системе, содержащей конфиденциальную личную информацию (PII). Однако исследователи не наблюдали непосредственно утечки данных.
Google сообщает, что обмен данными между GRIDTIDE и C2-сервером основан на схеме кодирования base64, безопасной для URL-адресов, которая избегает обнаружения инструментами веб-мониторинга и смешивается с обычным трафиком.
Источник: Google
По крайней мере в одном случае Google подтвердила , что GRIDTIDE была развернута в системе, содержащей конфиденциальную личную информацию (PII). Однако исследователи не наблюдали непосредственно утечки данных.
Google, Mandiant и их партнеры предприняли скоординированные действия для срыва кампании, прекратив все проекты Google Cloud, контролируемые UNC2814, отключив известную инфраструктуру, аннулировав доступ к API Google Sheets и отключив все облачные проекты, используемые в операциях управления и контроля. Текущие и исторические домены были заблокированы.
Организации, пострадавшие от GRIDTIDE, были уведомлены напрямую, и им была предложена помощь в устранении источников заражения.
В конце отчета Google перечислила правила обнаружения, а также индикаторы компрометации (IoC).
Несмотря на масштабные сбои в работе кампании, Google ожидает, что проект UNC2814 возобновит свою деятельность в ближайшем будущем, используя новую инфраструктуру.

