



- Регистрация
- Окт 17, 2022
- Сообщения
- 870
- Реакции
- 91
- Награды
- 1
Компания Ledger информирует некоторых клиентов о том, что их персональные данные были скомпрометированы в результате взлома хакерами систем стороннего платежного процессора Global-e.
В заявлении для BleepingComputer блокчейн-компания подчеркивает, что ее сеть не пострадала и что аппаратные и программные системы платформы остаются в безопасности.
«Часть данных, полученных в ходе этого инцидента, касалась клиентов, которые совершали покупки на Ledger.com, используя Global-e в качестве зарегистрированного продавца», — сообщила компания изданию BleepingComputer.
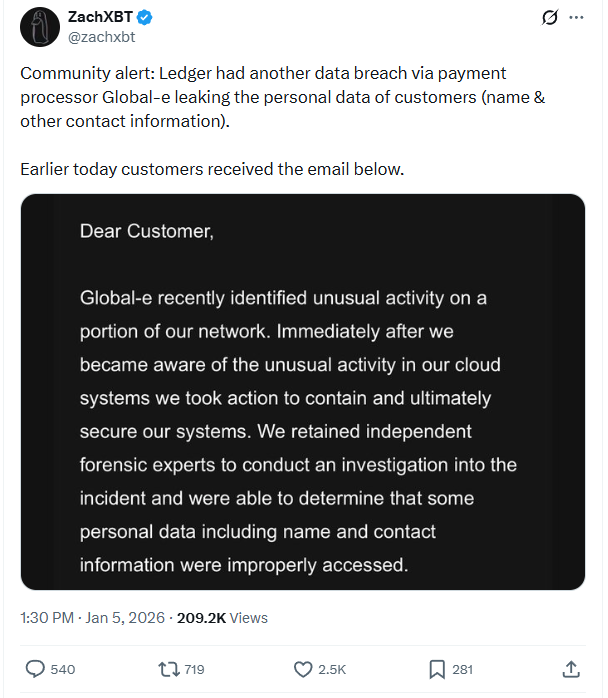
Из соображений предосторожности компания Ledger, производитель одноименных аппаратных кошельков с самостоятельным хранением средств, предупреждает своих клиентов о том, что в результате утечки данных третьим лицам были раскрыты их имена и контактная информация.
Исследователь блокчейна ZachXBT опубликовал оповещение для сообщества, содержащее уведомление по электронной почте от Global-e:
Платформа Global-e обеспечивает оформление заказов, их обработку, локализацию, налогообложение, пошлины и соблюдение нормативных требований для множества онлайн-ритейлеров и брендов. Среди ее клиентов — Bang&Olufsen, adidas, Disney, Givenchy, Hugo Boss, Ralph Lauren, Michael Kors, Netflix и M&S.
Для работы этих сервисов требуется хранение данных о заказах клиентов, хотя компания Ledger уточнила, что раскрываемые данные не включают финансовую информацию.
По данным Ledger, хакеры имели доступ к данным о заказах, хранящимся в системах Global-e. Однако ни Global-e, ни Ledger не имели доступа к 24-словным сид-фразам клиентов для доступа к криптокошельцу, балансу блокчейна или каким-либо секретам, связанным с цифровыми активами.
«Важно отметить, что никакая платежная информация не была задействована», — заявила компания, отметив, что злоумышленники могут пытаться атаковать клиентов в фишинговых кампаниях, направленных на кражу их паролей.
«Мы призываем всех быть бдительными в отношении любых потенциальных фишинговых кампаний, никогда не разглашать их 24 слова и всегда, по возможности, подписывать транзакции с помощью Clear Sign». — Ledger
Также было уточнено, что Ledger был не единственным брендом, данные клиентов которого пострадали, и что неуполномоченная сторона получила доступ к облачной информационной системе Global-e, содержащей данные о заказах покупателей нескольких брендов.
Издание BleepingComputer обратилось к Global-e за дополнительной информацией об инциденте и затронутых брендах. Компания ответила после публикации, заявив, что немедленно изолировала и защитила затронутые системы, как только узнала об угрозе в своей облачной среде.
Компания Global-e "в настоящее время напрямую уведомляет всех потенциально пострадавших лиц и соответствующие регулирующие органы". Платежный оператор подчеркнул, что никакая платежная информация или учетные данные не были скомпрометированы.
Компания Ledger заявляет, что пострадавшие пользователи получат от Global-e прямое сообщение об инциденте и его последствиях. Им рекомендуется связаться с Global-e для получения более подробной информации.
Обновление [5 января, 14:22 EST]: В статью внесены изменения, в том числе информация, отправленная Global-e в BleepingComputer после публикации, а также исправлена ошибка, указывающая на то, что уведомление, которым поделился ZachXBT, поступило от Global-e, а не от Ledger.

