



- Регистрация
- Окт 17, 2022
- Сообщения
- 870
- Реакции
- 91
- Награды
- 1
Протокол Drift потерял как минимум 280 миллионов долларов после того, как злоумышленник в ходе спланированной и сложной операции захватил контроль над его административными полномочиями в Совете Безопасности.
Как пояснили в компании, злоумышленник использовал надежные одноразовые коды и предварительно подписанные транзакции, чтобы отсрочить исполнение и нанести удар с высокой точностью в выбранное время.
Компания Drift подчеркивает, что хакер не использовал никаких уязвимостей в своих программах или смарт-контрактах, и ни одна из исходных фраз не была скомпрометирована.
Drift Protocol — это торговая платформа DeFi, построенная на блокчейне Solana, которая выступает в качестве некастодиальной биржи, предоставляя пользователям полный контроль над своими средствами при взаимодействии с внутрисетевыми рынками.
По состоянию на конец 2024 года платформа заявляла о наличии 200 000 трейдеров, поддерживающих общий объем торгов более 55 миллиардов долларов и пиковый ежедневный объем в 13 миллионов долларов.
Согласно отчету Drift , ограбление было подготовлено в период с 23 по 30 марта: злоумышленник создал учетные записи с устойчивыми одноразовыми кодами и получил одобрение 2 из 5 мультиподписей от членов Совета Безопасности, чтобы достичь необходимого порога.
Это позволило им предварительно подписывать вредоносные транзакции, которые не выполнялись немедленно.
1 апреля злоумышленник совершил законную транзакцию и немедленно выполнил предварительно подписанные вредоносные транзакции, передав себе административный контроль в течение нескольких минут.
Получив административный контроль, они внедрили вредоносный актив, сняли лимиты на вывод средств и в конечном итоге опустошили средства.
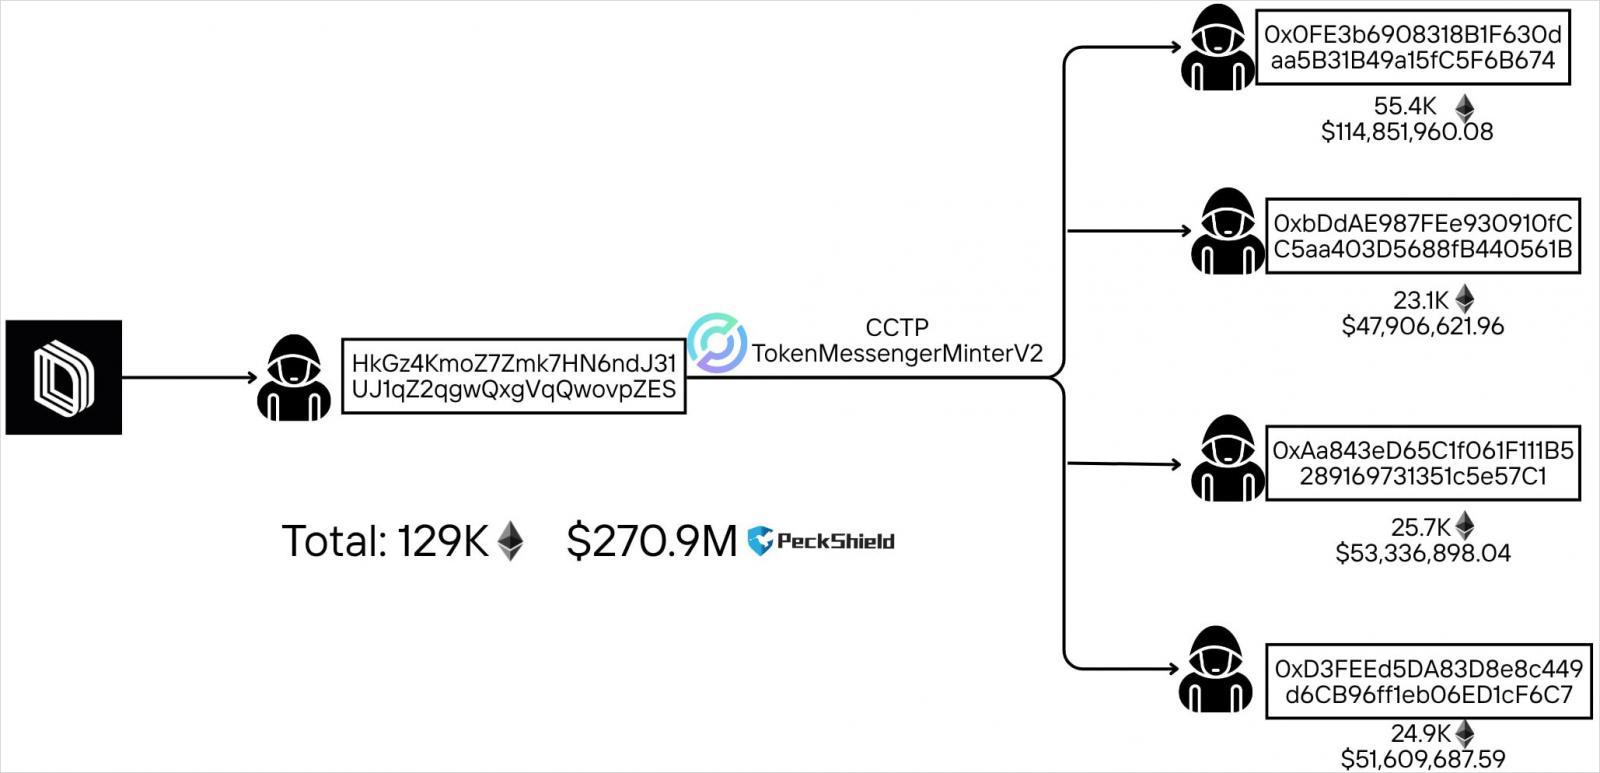
По оценкам Drift Protocol, убытки составляют около 280 миллионов долларов, в то время как блокчейн-сервис PeckShieldAlert подсчитал, что они составляют 285 миллионов долларов.
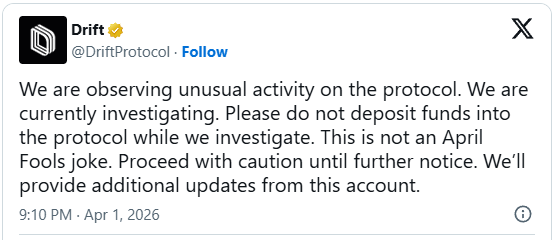
В связи с обнаружением необычной активности в протоколе, Drift выпустил публичное предупреждение для пользователей, заявив, что начал расследование и настоятельно призвав их не вносить средства до дальнейшего уведомления.
В результате атаки пострадали депозиты для заимствования/кредитования, депозиты в хранилищах и торговые фонды, и все функции протокола фактически заморожены. Дрифт заявил, что DSOL не пострадал, а активы страхового фонда защищены.

