



- Регистрация
- Окт 16, 2022
- Сообщения
- 1,236
- Реакции
- 215
- Награды
- 2
Вирус-вымогатель Kraken, нацеленный на системы Windows, Linux/VMware ESXi, тестирует машины, чтобы проверить, насколько быстро он может шифровать данные, не перегружая их.
По словам исследователей Cisco Talos, функция Kraken представляет собой редкую возможность, которая использует временные файлы для выбора между полным и частичным шифрованием данных.
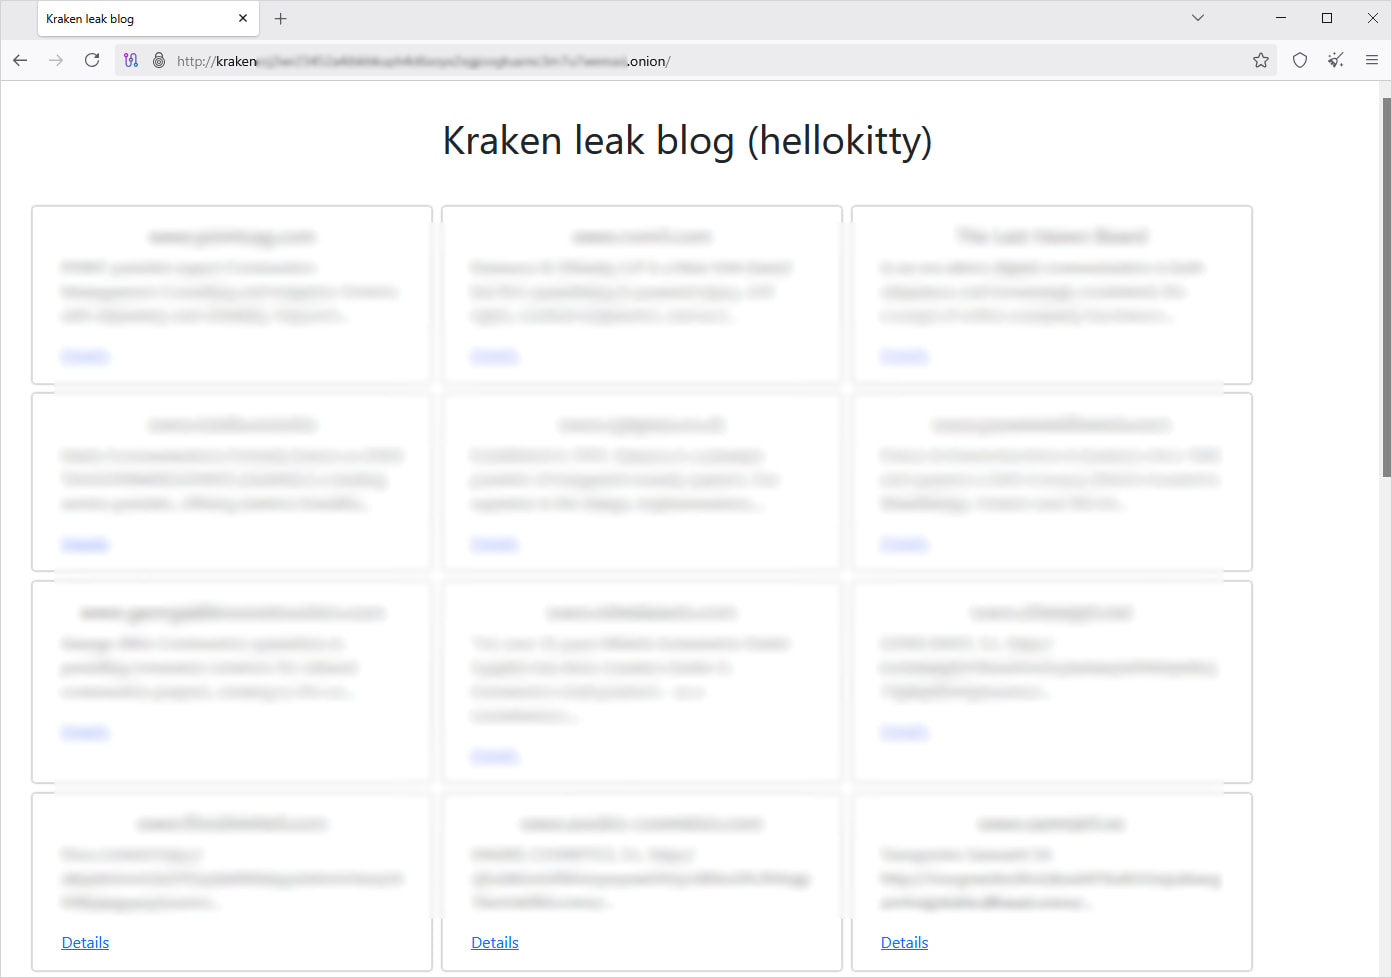
Вирус-вымогатель Kraken появился в начале года как продолжение операции HelloKitty и осуществляет атаки на крупную дичь с кражей данных для двойного вымогательства.
На сайтах утечки данных банды указаны жертвы из США, Великобритании, Канады, Панамы, Кувейта и Дании.
Исследователи Cisco отмечают, что различные упоминания на сайте Kraken, а также сходства в записке с требованием выкупа указывают на связь с ныне несуществующим вирусом-вымогателем HelloKitty, который приобрел известность в 2021 году и предпринял попытку ребрендинга после утечки своего исходного кода .
Помимо операции по вымогательству, Kraken также запустил новый форум по киберпреступности под названием «The Last Haven Board» для содействия якобы безопасному общению и обмену информацией.
Источник: BleepingComputer
Цепочка атак Кракена
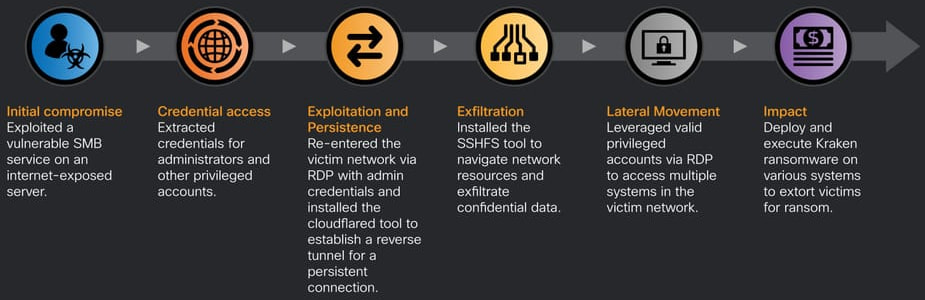
По наблюдениям Cisco, атаки вируса-вымогателя Kraken обычно начинаются с эксплуатации уязвимостей малого и среднего бизнеса на подключенных к Интернету активах, что обеспечивает злоумышленникам первоначальную точку опоры.
Затем злоумышленник извлекает учетные данные администратора и использует их для повторного входа в среду через протокол удаленного рабочего стола (RDP) и развертывания инструментов Cloudflared и SSHFS.
Cloudflared используется для создания обратного туннеля от хоста жертвы к инфраструктуре злоумышленника, а SSHFS позволяет извлекать данные через смонтированные удаленные файловые системы.
Используя постоянные туннели Cloudflared и RDP, операторы Kraken проникают в скомпрометированные сети и проникают на все доступные машины, чтобы похитить ценные данные и подготовить почву для развертывания двоичных файлов программы-вымогателя.
Источник: Cisco
Установка режима шифрования
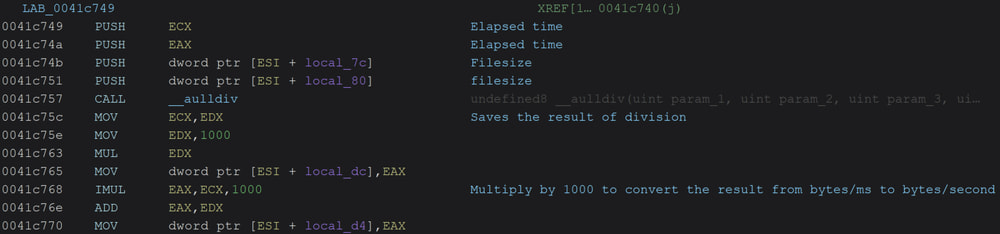
после выдачи команды шифрования Kraken выполнит тест производительности на каждой машине Исследователи говорят, что .
Процесс включает в себя создание временного файла со случайными данными, его шифрование с помощью синхронизированной операции, вычисление результата, а затем удаление файла.
На основании результата шифрование решает, будут ли данные зашифрованы полностью или частично.
Источник: Cisco
Cisco Talos отмечает, что оценка возможностей машины, скорее всего, будет проведена быстро на заключительном этапе атаки и позволит нанести максимальный ущерб без срабатывания оповещений из-за интенсивного использования ресурсов.
Перед запуском фактического шифрования Kraken удаляет теневые тома и корзину, а также останавливает работающие в системе службы резервного копирования.
Cisco поясняет, что версия Kraken для Windows включает четыре модуля шифрования:
- База данных SQL — идентифицирует экземпляры Microsoft SQL Server с помощью ключей реестра, находит каталоги файлов их базы данных, проверяет пути и шифрует файлы данных SQL.
- Сетевой ресурс — перечисляет доступные сетевые ресурсы через API WNet, игнорирует ADMIN$ и IPC$ и шифрует файлы на всех остальных доступных ресурсах.
- Локальный диск — сканирует доступные буквы дисков, выбирает съемные, фиксированные и удаленные диски и шифрует их содержимое, используя отдельные рабочие потоки.
- Hyper-V — использует встроенные команды PowerShell для составления списка виртуальных машин, получения путей к их виртуальным дискам, принудительной остановки работающих виртуальных машин и шифрования связанных файлов дисков виртуальных машин.
После завершения шифрования автоматически сгенерированный скрипт « bye_bye.sh » запускается для удаления всех журналов, истории оболочки, двоичного файла Kraken и, наконец, самого скрипта.
Зашифрованные файлы получают расширение «.zpsc», а в затронутые каталоги помещается записка с требованием выкупа («readme_you_ws_hacked.txt»).
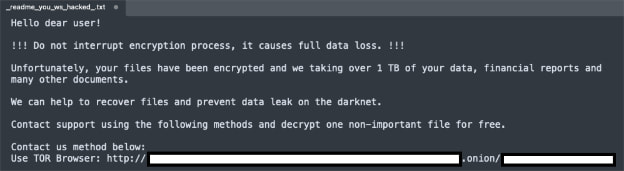
Источник: Cisco
Cisco отмечает, что в одном случае было зафиксировано требование о выплате выкупа в размере 1 миллиона долларов США в биткоинах.
Полные индикаторы компрометации (IoC), связанные с атаками вируса-вымогателя Kraken, доступны в этом репозитории GitHub .

