



- Регистрация
- Окт 16, 2022
- Сообщения
- 1,235
- Реакции
- 214
- Награды
- 2
В декабре исследовательская группа Push Security обнаружила и заблокировала совершенно новую технику атаки, которую мы назвали ConsentFix . Эта техника объединяла методы социальной инженерии в стиле ClickFix с фишингом согласия OAuth для взлома учетных записей Microsoft.
Мы обнаружили, что эта атака распространялась по обширной сети скомпрометированных веб-сайтов, в которые злоумышленники внедряли вредоносный код, формируя масштабную кампанию, которая была выявлена на нескольких клиентских платформах.
ConsentFix получил потрясающий отклик от сообщества за очень короткий промежуток времени.
В течение нескольких дней методики Джон Хаммонд поделился новой, улучшенной версией разработанной им в собственной лаборатории , а исследователи безопасности из Microsoft , Глюк Канджа и другие отдельные участники представили свой анализ и рекомендации.
В этом блоге мы делимся новыми идеями о кампании, собираем воедино лучшие рекомендации и ресурсы, которыми делятся участники сообщества, и заглядываем в будущее, чтобы увидеть, что ждет эту новую технологию, которая быстро становится популярной.
Но сначала давайте быстро вспомним, что такое ConsentFix и как он работает.
ConsentFix 101
ConsentFix — это метод атаки, при котором жертва через фишинговую страницу получает от злоумышленника код авторизации OAuth. Затем злоумышленник вводит этот код в целевое приложение на своем устройстве, чтобы завершить процедуру авторизации и получить контроль над учетной записью.
Перехватывая протокол OAuth, злоумышленники могут эффективно обходить средства контроля уровня идентификации, такие как пароли и многофакторная аутентификация — даже устойчивые к фишингу методы аутентификации, такие как ключи доступа, не оказывают влияния на эту атаку, поскольку они полностью обходят процесс аутентификации.
Атаки с использованием уязвимости OAuth не новы. Такие методы, как фишинг согласия и фишинг кода устройства, существуют уже довольно давно.
Однако эти атаки в основном направлены на подключение вашей основной учетной записи рабочего пространства (например, Microsoft, Google и т. д.) к мошенническому приложению, контролируемому злоумышленником. Но в основных корпоративных облачных средах, таких как Azure, это становится все сложнее из-за более строгих настроек по умолчанию . Тем не менее, фишинг с использованием кода устройства по-прежнему занимал видное место в недавних громких атаках на Salesforce в 2025 году .
Что делает ConsentFix таким опасным?
В отличие от типичных атак OAuth, новаторский подход ConsentFix позволил злоумышленнику атаковать приложения других типов, отличных от тех, которые он обычно использует, что имеет серьезные последствия для обнаружения и реагирования. В данном случае злоумышленник:
-
В частности, речь идет о собственных приложениях Microsoft, которые нельзя ограничить так же, как приложения сторонних разработчиков, и доступ к которым предварительно согласован в каждом клиенте (это означает, что пользователи могут проходить аутентификацию без одобрения администратора).
-
Для обхода обнаружения использовались устаревшие области действия, выходящие за рамки стандартного логирования, а также целевые области действия с известными исключениями из политики условного доступа.
Краткий обзор кампании ConsentFix
Давайте вкратце вспомним, как была реализована кампания ConsentFix.
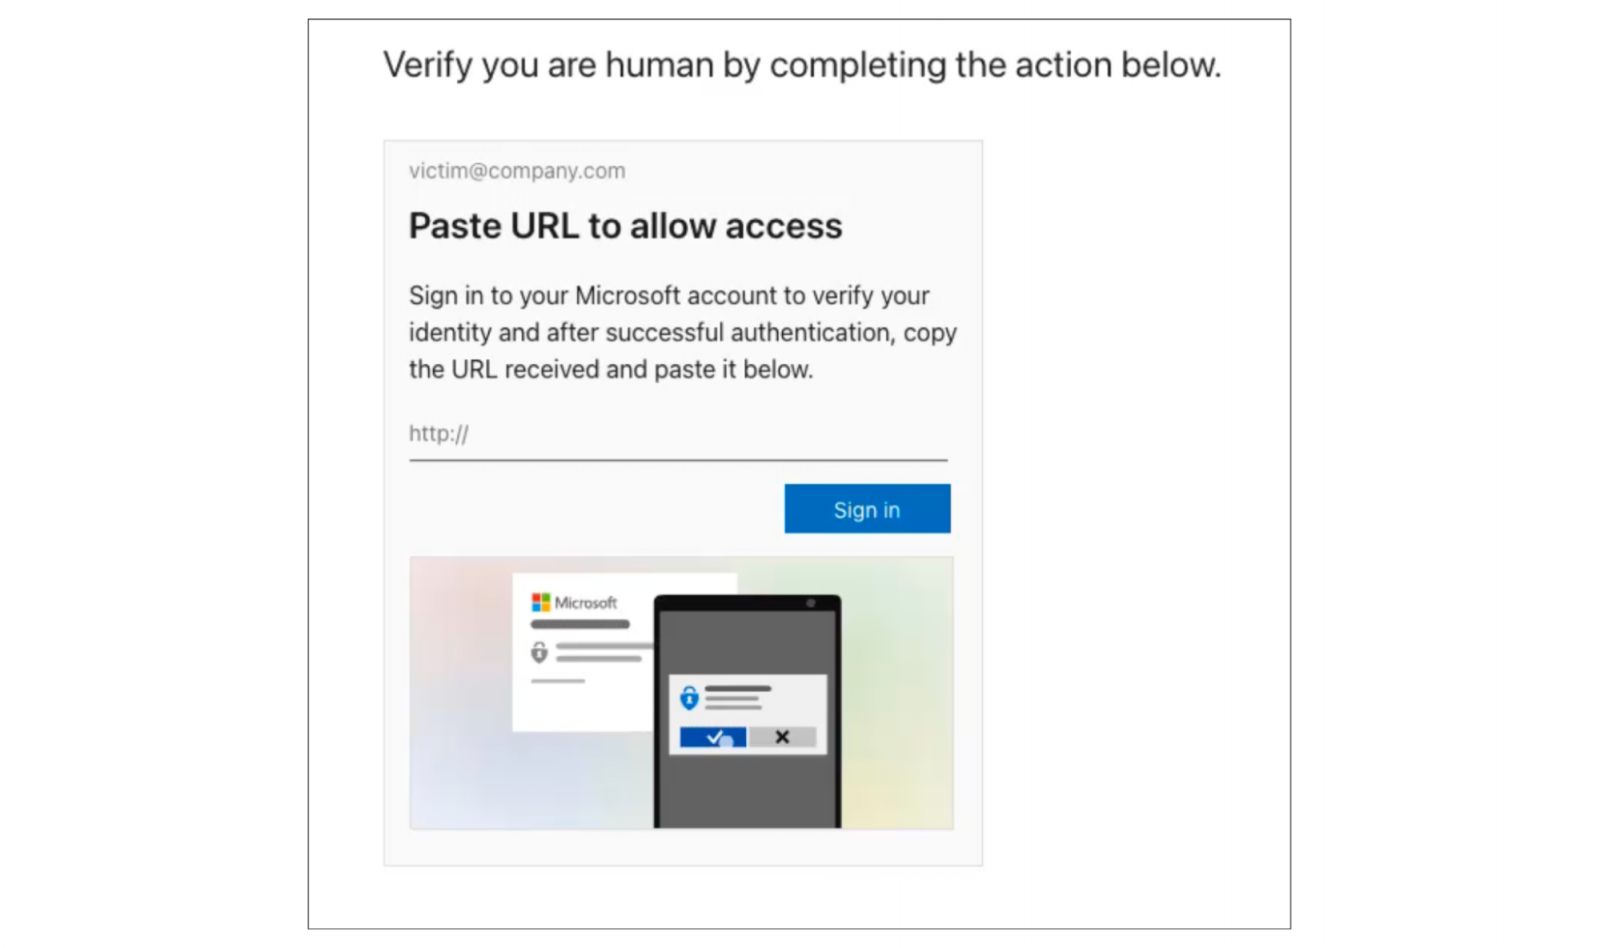
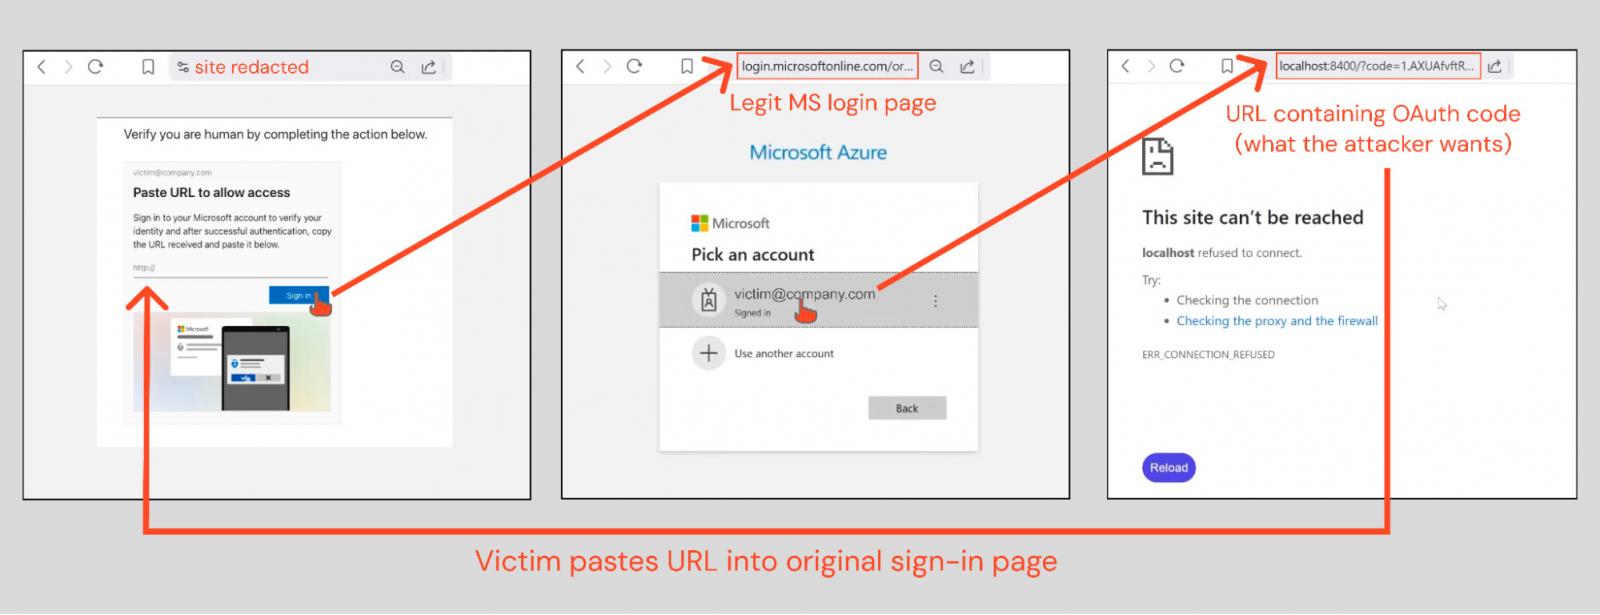
Жертве показывается страница, на которой требуется подтвердить, что она не человек, вставив URL-адрес на фишинговую страницу.
Нажатие кнопки «Войти» открывает официальную страницу входа в систему Microsoft. Если пользователь уже вошел в систему (что, скорее всего, так и есть, если он работает в своем обычном браузере), информация о его учетной записи уже заполнена автоматически, и повторная аутентификация не потребуется.
Выбрав свою учетную запись, они перенаправляются на локальный URL-адрес, содержащий код авторизации OAuth — именно его они затем вводят на исходную фишинговую страницу, чтобы завершить атаку.
Получив URL-адрес, злоумышленник может обменять его на токен доступа или токен обновления для целевого приложения — в данном случае, для Azure CLI.
Вкратце, злоумышленник вручную завершает процесс авторизации, который происходит при входе пользователя в Azure CLI — клиент командной строки, позволяющий легко управлять средой Azure AD / Entra ID. Однако в данном случае он использует данные жертвы для входа в систему на устройстве злоумышленника.
Последние подробности кампании
После публикации нашего поста в блоге стало известно о ряде дополнительных подробностей кампании, за ходом которой мы продолжаем следить.
По всей видимости, это связано с российской государственной группировкой APT29, что подтверждают исследователи угроз, с которыми мы сотрудничаем. Это согласуется с наблюдаемой нами скрытной тактикой , которая выходит далеко за рамки обычных методов обхода обнаружения, используемых в преступных фишинговых кампаниях.
и, по всей видимости, является ее эволюцией. Эта атака имеет много общего с аналогичной атакой, связанной с Россией, которую выявила компания Volexity, В рамках этой атаки использовался ручной вариант, при котором жертву обманом заставляли по электронной почте открыть URL-адрес Microsoft, скопировать ответ с localhost и отправить его обратно злоумышленнику по электронной почте.
Лучшие работы от сообщества
Как мы уже упоминали ранее, реакция сообщества на ConsentFix была невероятной.
Как всегда, многие поставщики, описывая эту атаку, рекомендуют «установить наш продукт». Это ожидаемо, но вводит в заблуждение, когда некоторые из этих поставщиков продвигают продукты EDR, которые абсолютно не способны обнаружить или заблокировать эту атаку.
Но, несмотря на рекламные уловки, было представлено множество действительно полезных ресурсов и рекомендаций.
Выпущена версия 2.0 Джоном Хаммондом.
Спустя несколько дней Джон Хаммонд опубликовал на своем YouTube-канале пост о ConsentFix , где продемонстрировал усовершенствованную версию реализации ConsentFix, используемой злоумышленниками.
В его версии URL-адрес, содержащий код авторизации Microsoft, генерировался во всплывающем окне браузера, которое можно было просто перетащить на фишинговую страницу.
Этот способ реализации гораздо более прост, что значительно повышает вероятность того, что жертва попадется на эту уловку. И на это ушло всего несколько дней…

Источник: Джон Хаммонд
Выявлены дополнительные уязвимые приложения от первого лица.
Фабиан Бадер и Дирк-Ян Моллема из Glueck Kanja поделились отличным ресурсом, посвященным уязвимостям ConsentFix в более широком спектре приложений, принадлежащих разработчикам.
В общей сложности уязвимо 11 приложений, использующих ConsentFix, которые также имеют известные исключения условного доступа (либо для приложения в целом, либо при запросе определенных областей доступа к приложению):
- Интерфейс командной строки Microsoft Azure: 04b07795-8ddb-461a-bbee-02f9e1bf7b46.
- Microsoft Azure PowerShell: 1950a258-227b-4e31-a9cf-717495945fc2
- Microsoft Teams: 1fec8e78-bce4-4aaf-ab1b-5451cc387264
- Клиент Microsoft Whiteboard: 57336123-6e14-4acc-8dcf-287b6088aa28
- Microsoft Flow Mobile PROD-GCCH-CN: 57fcbcfa-7cee-4eb1-8b25-12d2030b4ee0
- Корпоративный роуминг и резервное копирование: 60c8bde5-3167-4f92-8fdb-059f6176dc0
- Visual Studio: 872cd9fa-d31f-45e0-9eab-6e460a02d1f1
- Aadrm Admin Powershell: 90f610bf-206d-4950-b61d-37fa6fd1b224
- Оболочка управления Microsoft SharePoint Online: 9bc3ab49-b65d-410a-85ad-de819febfddc
- Microsoft Power Query для Excel: a672d62c-fc7b-4e81-a576-e60dc46e951d
- Visual Studio Code: aebc6443-996d-45c2-90f0-388ff96faa56
Прогнозы относительно ConsentFix
Судя по скорости распространения исследователями безопасности новых версий техники ConsentFix, а также по широкому спектру приложений и возможных областей применения, как команды «красных», так и злоумышленники неизбежно включат ConsentFix в свой арсенал тактик и методов в ближайшем будущем.
Вполне вероятно, что новые варианты ConsentFix появятся в ближайшее время (если они еще не находятся в обращении).
Все группы безопасности, ответственные за защиту сред Microsoft, должны в приоритетном порядке обеспечить внедрение средств мониторинга и мер по смягчению последствий угроз.
Обновленные рекомендации для групп безопасности
Поскольку эта атака полностью осуществляется непосредственно в браузере, многие традиционные инструменты безопасности и источники данных имеют ограниченную ценность, когда речь идет об обнаружении или превентивной блокировке этой атаки. В то же время, атака использует стандартные настройки безопасности Microsoft для обхода как средств предотвращения, так и средств обнаружения.
Для противодействия современным атакам, таким как ConsentFix, которые происходят исключительно в контексте браузера, крайне важно, чтобы организации рассматривали браузер как поверхность обнаружения, искали признаки вредоносной активности и блокировали атаки в режиме реального времени — так же, как это происходит при атаках на конечные точки с использованием EDR.
Для организаций, полагающихся на системы ведения журналов Microsoft как на единственную линию защиты от этой атаки, благодаря отклику сообщества появились новые рекомендации, которые можно добавить в этот список:
- Убедитесь, что для устаревшего класса AADGraphActivityLogs включено логирование.
- Найдите в журналах идентификаторы приложений, выделенные выше, а также идентификаторы ресурсов для Windows Azure Active Directory (00000002-0000-0000-c000-000000000000) и Microsoft Intune Checkin (26a4ae64-5862-427f-a9b0-044e62572a4f).
- Создайте субъекты-службы для каждого из уязвимых приложений и ограничьте доступ к ним для авторизованных пользователей , чтобы уменьшить поверхность атаки и снизить вероятность фишинга с использованием этого метода.
- Заблокируйте доступ к инструментам командной строки с помощью политики условного доступа и создайте исключения для авторизованных пользователей/групп.
Узнайте больше о Push Security
Несмотря на то, что это была совершенно новая технология, Push перехватил атаку и пресек ее до того, как клиенты смогли с ней взаимодействовать.
Push обнаруживает атаки через браузер, используя поведенческие средства обнаружения угроз, основанные на глубокой телеметрии браузера, что обеспечивает широкие возможности обнаружения и блокировки атак, происходящих в браузере. Это означает анализ всего процесса загрузки/работы веб-страницы в браузере и того, как пользователь взаимодействует со страницей, для выявления универсальных индикаторов вредоносной активности.
Это единственный надежный способ обнаружения вредоносных веб-сайтов в мире, где обнаружение угроз на основе индикаторов компрометации (IoC) легко обойти злоумышленникам. Вместо того чтобы играть в «угадайку» с известными вредоносными программами, Push обнаруживает и блокирует даже угрозы нулевого дня в браузерах в режиме реального времени.
Push предотвращает атаки через браузер, такие как фишинг AiTM, подбор учетных данных, вредоносные расширения для браузеров, ClickFix, ConsentFix и перехват сессий.
Вам не нужно ждать, пока все пойдет не так — вы также можете использовать Push для упреждающего обнаружения и устранения уязвимостей в приложениях, используемых вашими сотрудниками, таких как фиктивные входы в систему, пробелы в покрытии SSO, пробелы в многофакторной аутентификации, уязвимые пароли и многое другое, чтобы усилить защиту от атак на ваши учетные данные.

