



- Регистрация
- Окт 17, 2022
- Сообщения
- 870
- Реакции
- 91
- Награды
- 1
Критическая уязвимость в пользовательском интерфейсе Nginx с поддержкой протокола контекста модели (MCP) в настоящее время используется злоумышленниками для полного захвата сервера без аутентификации.
Уязвимость, зарегистрированная как CVE-2026-33032, вызвана тем, что nginx-ui оставляет конечную точку '/mcp_message' незащищенной, что позволяет удаленным злоумышленникам вызывать привилегированные действия MCP без учетных данных.
Поскольку эти действия включают запись и перезагрузку конфигурационных файлов nginx, один неаутентифицированный запрос может изменить поведение сервера и фактически захватить управление веб-сервером.
«[...] любой сетевой злоумышленник может запустить все инструменты MCP без аутентификации, включая перезапуск nginx, создание/изменение/удаление конфигурационных файлов nginx и запуск автоматической перезагрузки конфигурации — добиваясь полного захвата сервиса nginx», — говорится в описании уязвимости, опубликованном NIST в Национальной базе данных уязвимостей (NVD).
15 марта компания NGNIX выпустила исправление для этой уязвимости в версии 2.3.4, на следующий день после того, как исследователи из компании Pluto Security AI, занимающейся безопасностью рабочих процессов с использованием ИИ, сообщили о ней. Однако идентификатор уязвимости, а также технические подробности и демонстрационный эксплойт (PoC) появились только в конце месяца.
В отчете CVE Landscape, опубликованном ранее на этой неделе, компания Recorded Future, занимающаяся анализом угроз, отмечает , что уязвимость CVE-2026-33032 активно используется злоумышленниками.
Nginx UI — это веб-интерфейс управления веб-сервером Nginx. Библиотека очень популярна: у неё более 11 000 звёзд на GitHub и 430 000 попыток запуска в Docker.
Согласно результатам сканирования интернета, проведенного компанией Pluto Security с использованием движка Shodan, в настоящее время существует 2600 общедоступных экземпляров , потенциально уязвимых для атак. Большинство из них находятся в Китае, США, Индонезии, Германии и Гонконге.
В сегодняшнем отчете Йотам Перкал из Pluto Security утверждает, что для эксплуатации уязвимости требуется лишь доступ к сети, и она достигается путем установления соединения SSE, открытия сессии MCP, а затем использования полученного 'sessionID' для отправки запросов на конечную точку '/mcp_message'.
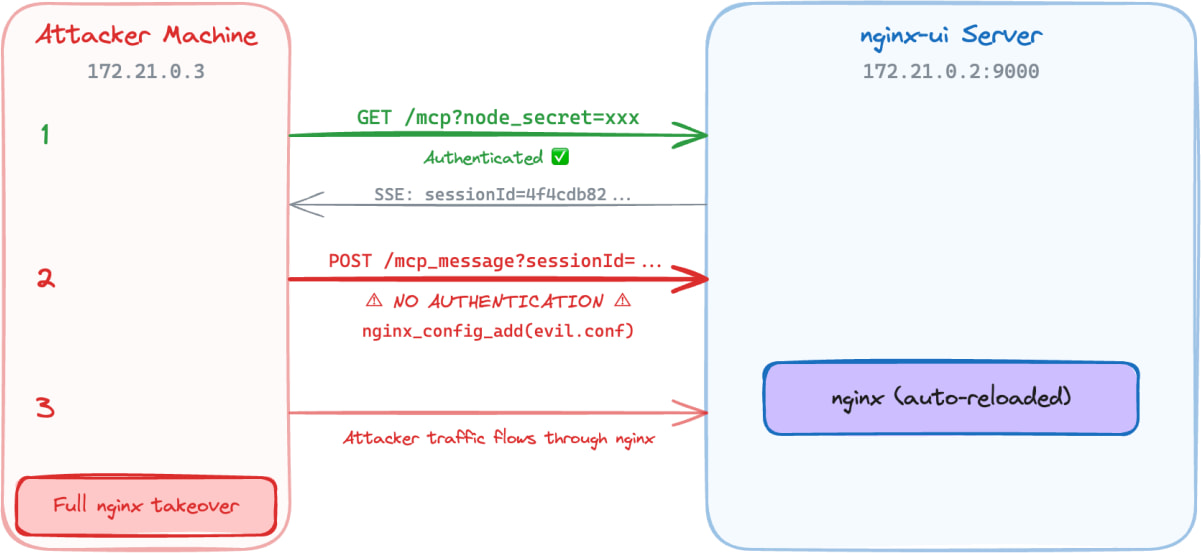
Источник: Pluto Security
После этого злоумышленники могут запускать инструменты MCP без аутентификации и выполнять следующие действия:
- Подключитесь к целевому экземпляру nginx-ui.
- Отправляйте запросы без заголовков аутентификации.
- Получите доступ ко всем 12 инструментам MCP (7 из них разрушительные).
- Прочитать конфигурационные файлы nginx и извлечь из них данные.
- Внедрить новый блок сервера nginx со вредоносной конфигурацией.
- Запустить автоматическую перезагрузку nginx
Учитывая активную эксплуатацию уязвимости и наличие общедоступных PoC-приложений, системным администраторам рекомендуется как можно скорее установить доступные обновления безопасности. Последняя безопасная версия nginx-ui — 2.3.6, выпущенная на прошлой неделе .

