



- Регистрация
- Окт 17, 2022
- Сообщения
- 870
- Реакции
- 91
- Награды
- 1
Исследователи обнаружили необычный локер, который блокирует браузер жертвы в режиме киоска, вынуждая пользователя ввести свои учетные данные, которые в итоге похищает инфостилер.
Режим киоска представляет собой специальную опцию, которая используется в браузерах и других приложениях для работы в полноэкранном режиме без стандартных элементов пользовательского интерфейса (то есть без панелей инструментов, адресных строк и кнопок навигации). Обычно этот режим используется для публичных терминалов, демонстрационных машин и так далее.
В описанных ниже атаках режим киоска используется для ограничения возможностей пользователя: жертву приводят на страницу логина и оставляют ей лишь один выбор — ввести учетные данные.
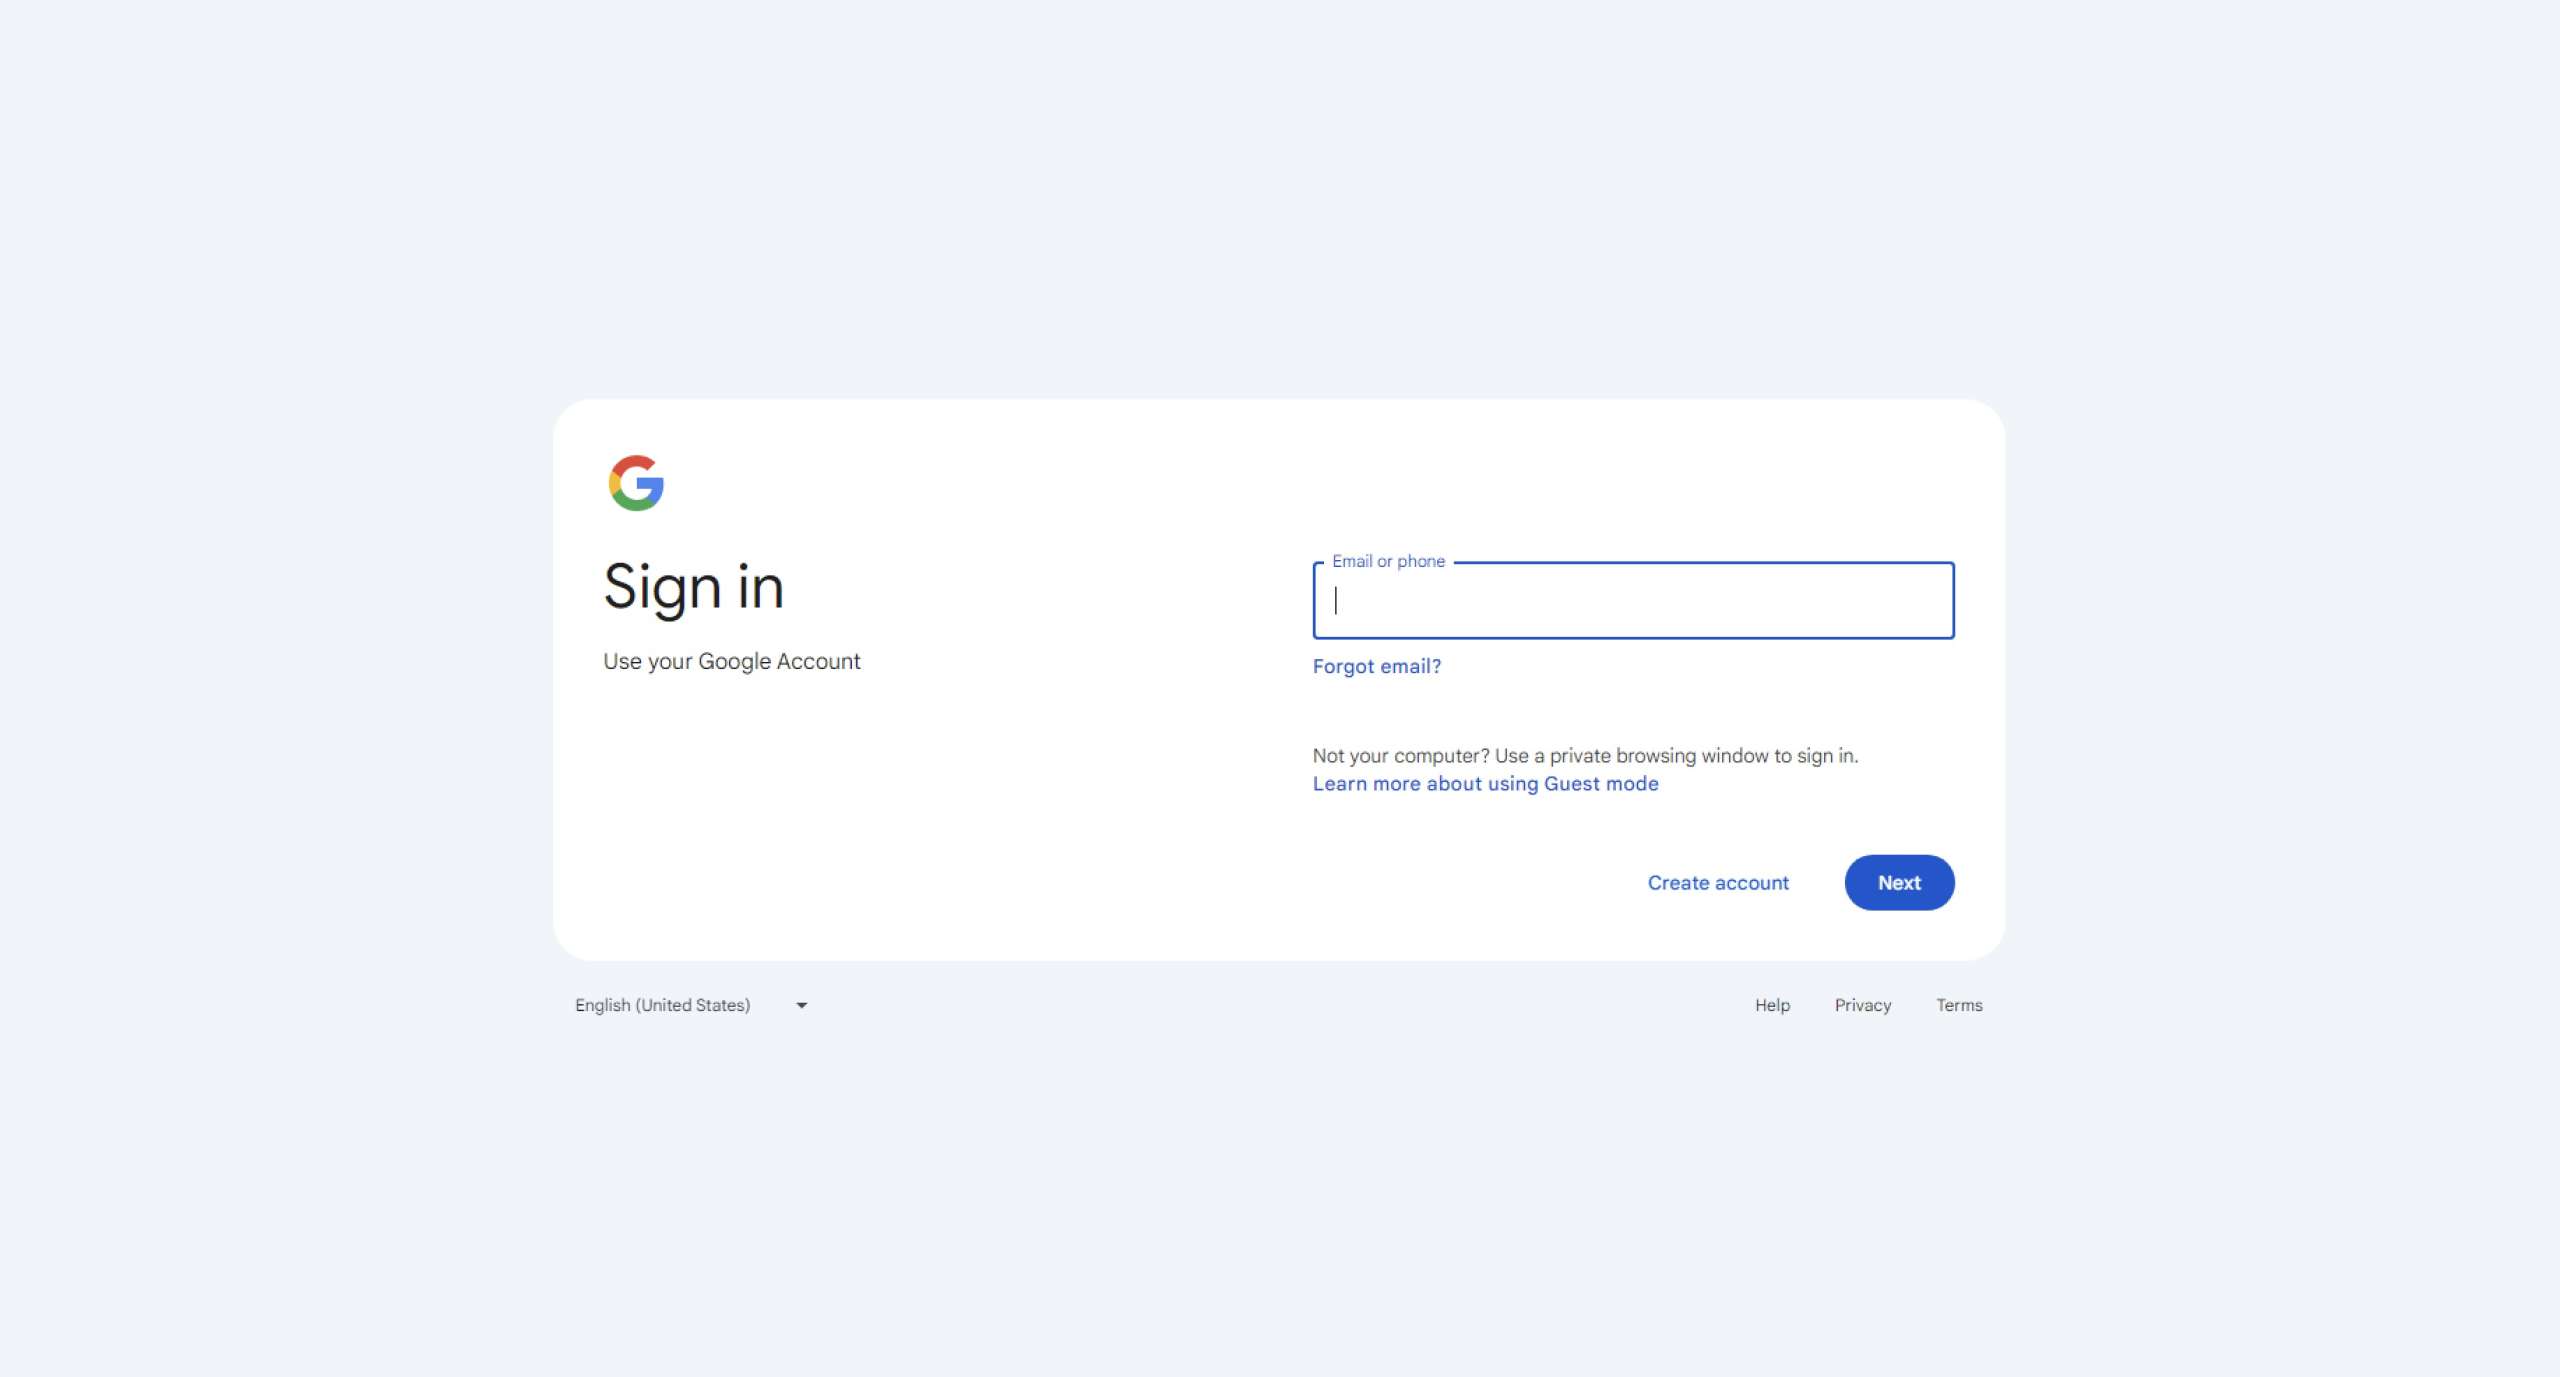 Это видят жертвы на своем экране
Специалисты OALABS рассказывают, что такие атаки применяются злоумышленниками как минимум с 22 августа 2024 года. В основном хакеры действуют с помощью Amadey — загрузчика малвари, инфостилера и инструмента для анализа системы, которым заражаются жертвы. Как именно это происходит, исследователи не уточняют.
После запуска в системе пользователя Amadey разворачивает AutoIt-скрипт, который сканирует зараженную машину на наличие доступных браузеров и запускает один из них в режиме киоска с определенным URL-адресом. Скрипт также настраивает игнорирование для клавиш F11 и Escape в браузере, чтобы жертвы не могла легко выйти из режима киоска.
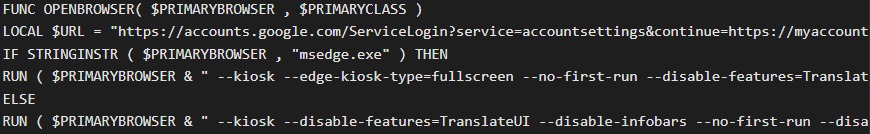 Переход браузера в режим киоска
Режим киоска открывается на странице https://accounts.google.com/Service...//myaccount.google.com/signinoptions/password, то есть URL смены пароля для учетных записей Google.
Поскольку Google требует повторного ввода пароля перед его изменением, пользователь может пройти повторную аутентификацию и сохранить пароль в браузере при появлении соответствующего запроса. Именно на это и рассчитывают злоумышленники: любые учетные данные, которые жертва введет на странице, а затем сохранит в браузере, будут украдены с помощью инфостилера StealC.
Как отмечает издание Bleeping Computer, даже если F11 и Escape заблокированы, выйти из режима киоска можно и другими способами. Так, можно попробовать такие комбинации клавиш, как Alt + F4, Ctrl + Shift + Esc, Ctrl + Alt +Delete и Alt +Tab. Они могут помочь попасть на рабочий стол, переключиться между открытыми приложениями и запустить диспетчер задач для завершения работы браузера.
Также можно завершить работу Chrome через нажатие Win + R, что откроет командную строку. Затем нужно набрать cmd и завершить работу браузера командой taskkill /IM chrome.exe /F.
Если все перечисленное не сработало, всегда можно сделать хард резет, удерживая кнопку питания вплоть до выключения компьютера. Затем стоит загрузиться в «Безопасном режиме» (F8) и произвести полное антивирусное сканирование системы, чтобы найти и удалить малварь.
Режим киоска представляет собой специальную опцию, которая используется в браузерах и других приложениях для работы в полноэкранном режиме без стандартных элементов пользовательского интерфейса (то есть без панелей инструментов, адресных строк и кнопок навигации). Обычно этот режим используется для публичных терминалов, демонстрационных машин и так далее.
В описанных ниже атаках режим киоска используется для ограничения возможностей пользователя: жертву приводят на страницу логина и оставляют ей лишь один выбор — ввести учетные данные.
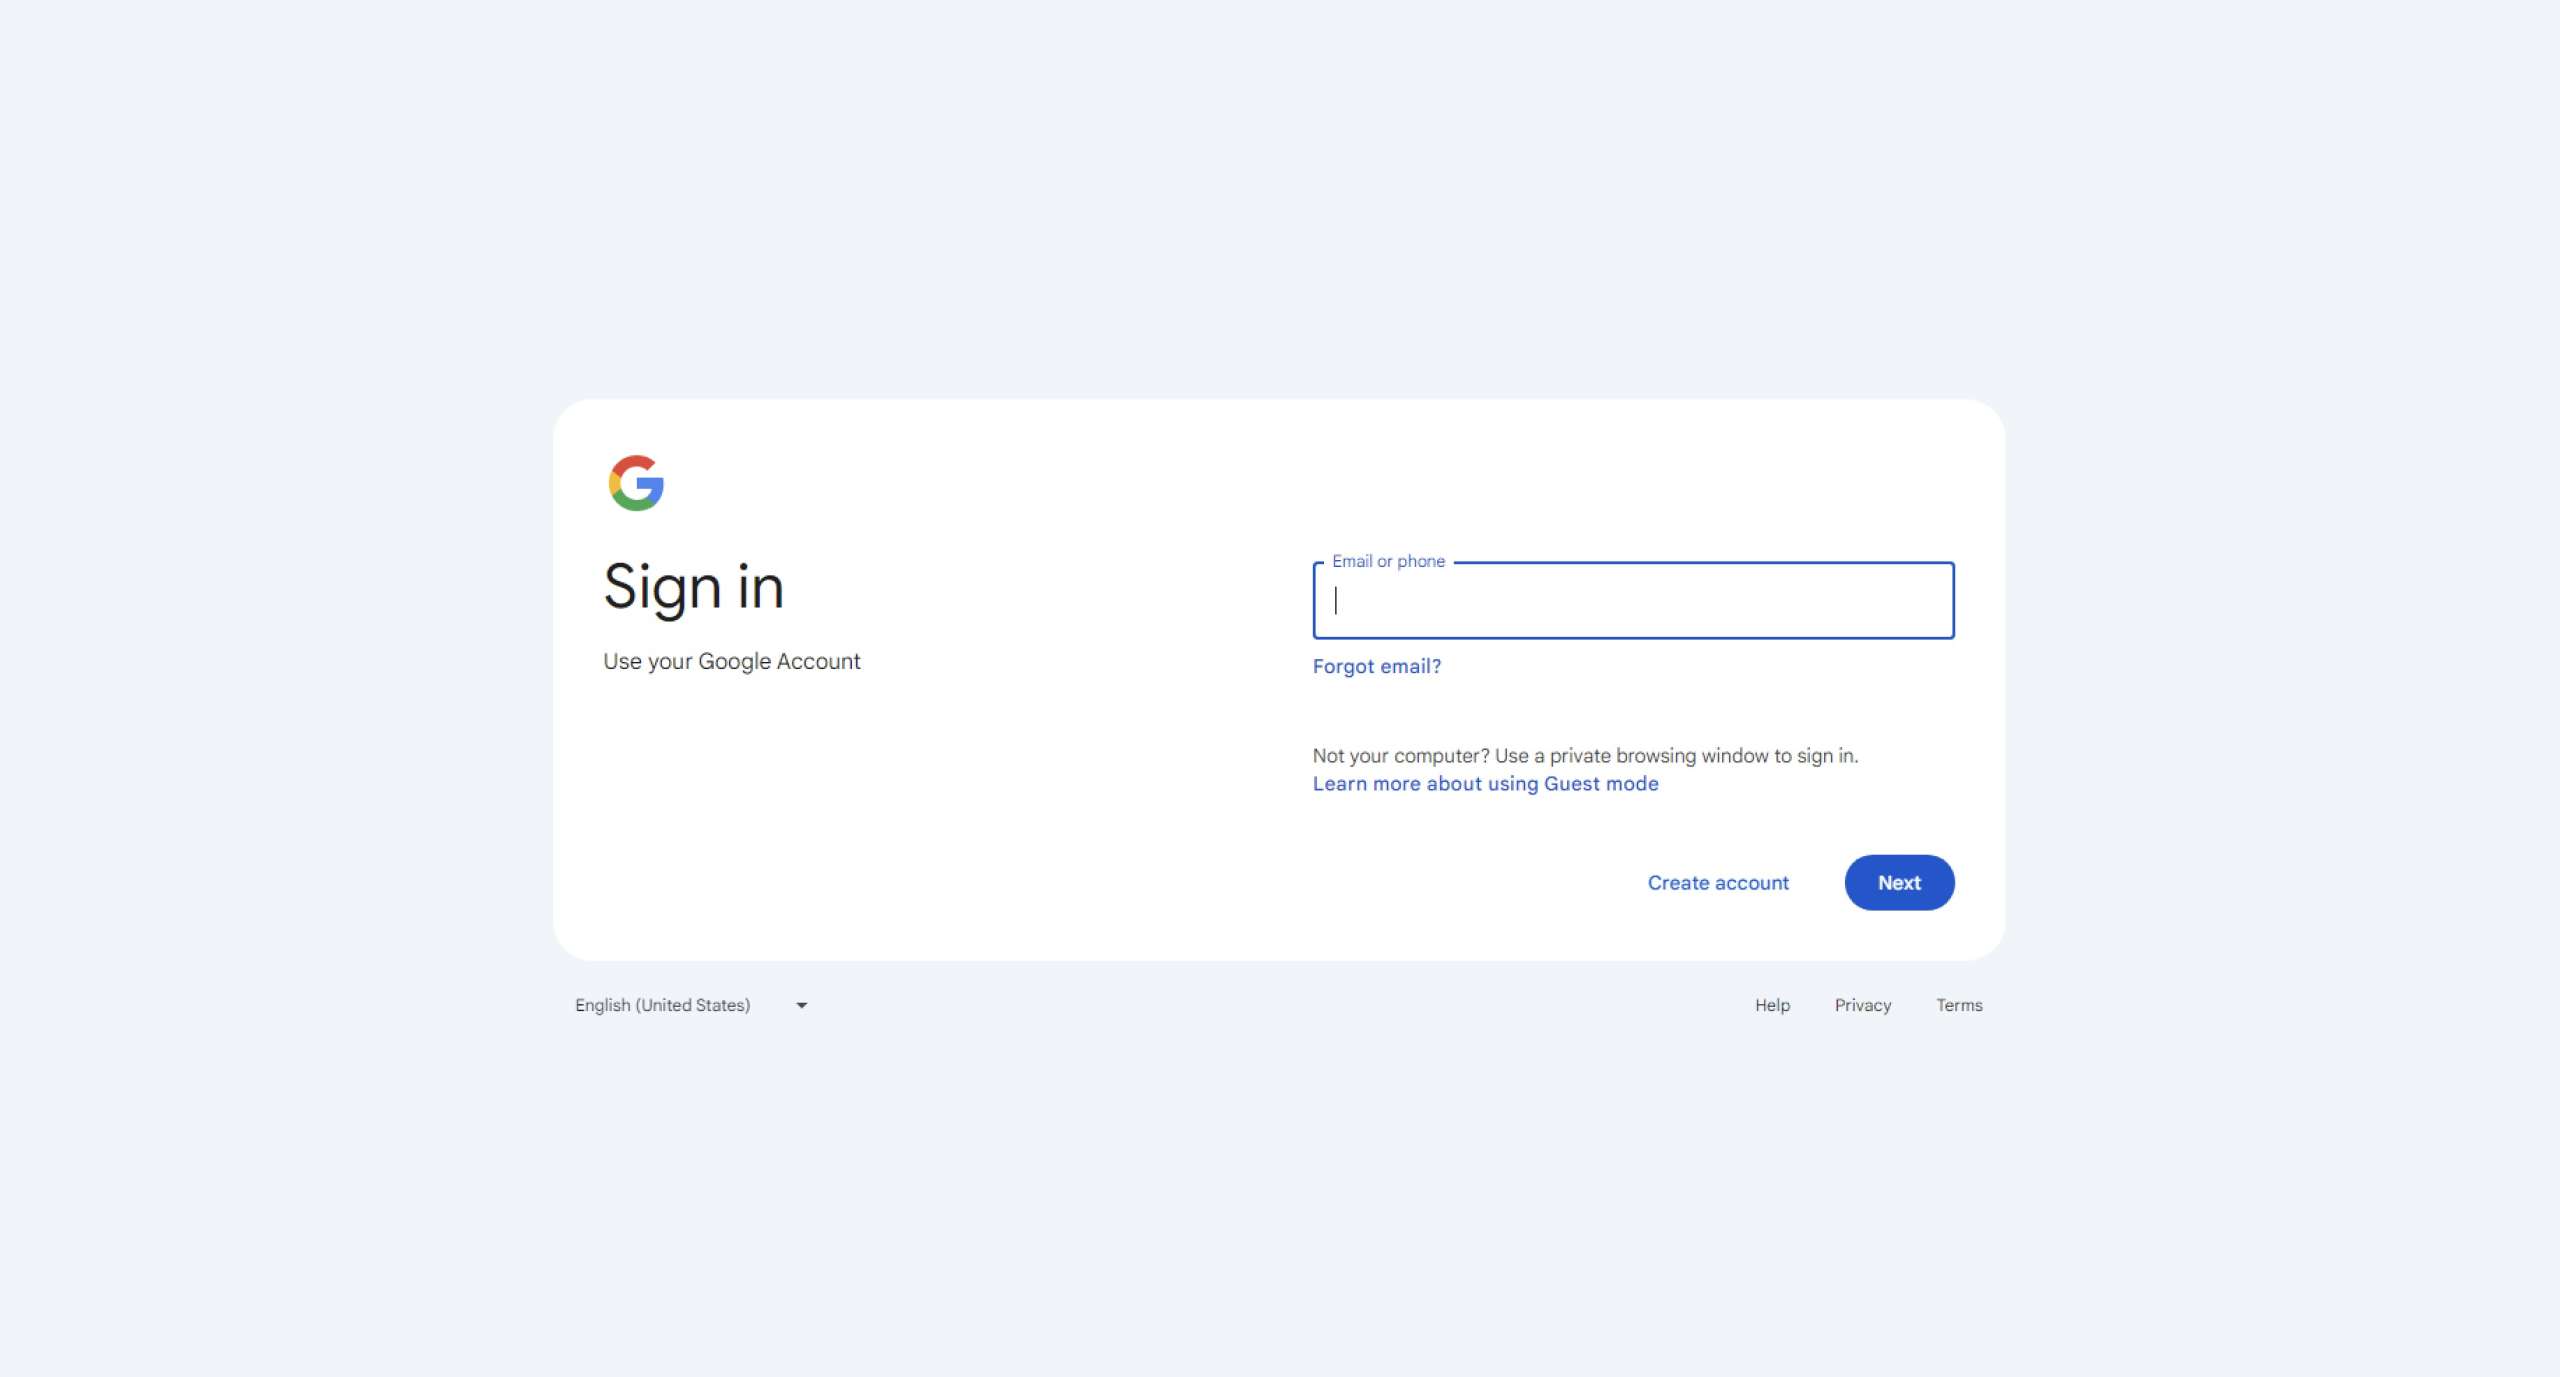 Это видят жертвы на своем экране
Специалисты OALABS рассказывают, что такие атаки применяются злоумышленниками как минимум с 22 августа 2024 года. В основном хакеры действуют с помощью Amadey — загрузчика малвари, инфостилера и инструмента для анализа системы, которым заражаются жертвы. Как именно это происходит, исследователи не уточняют.
После запуска в системе пользователя Amadey разворачивает AutoIt-скрипт, который сканирует зараженную машину на наличие доступных браузеров и запускает один из них в режиме киоска с определенным URL-адресом. Скрипт также настраивает игнорирование для клавиш F11 и Escape в браузере, чтобы жертвы не могла легко выйти из режима киоска.
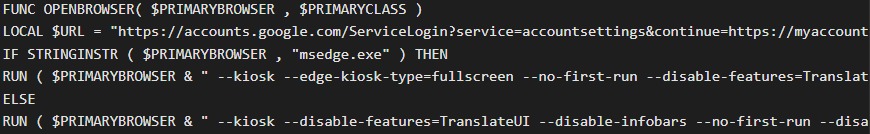 Переход браузера в режим киоска
Режим киоска открывается на странице https://accounts.google.com/Service...//myaccount.google.com/signinoptions/password, то есть URL смены пароля для учетных записей Google.
Поскольку Google требует повторного ввода пароля перед его изменением, пользователь может пройти повторную аутентификацию и сохранить пароль в браузере при появлении соответствующего запроса. Именно на это и рассчитывают злоумышленники: любые учетные данные, которые жертва введет на странице, а затем сохранит в браузере, будут украдены с помощью инфостилера StealC.
Как отмечает издание Bleeping Computer, даже если F11 и Escape заблокированы, выйти из режима киоска можно и другими способами. Так, можно попробовать такие комбинации клавиш, как Alt + F4, Ctrl + Shift + Esc, Ctrl + Alt +Delete и Alt +Tab. Они могут помочь попасть на рабочий стол, переключиться между открытыми приложениями и запустить диспетчер задач для завершения работы браузера.
Также можно завершить работу Chrome через нажатие Win + R, что откроет командную строку. Затем нужно набрать cmd и завершить работу браузера командой taskkill /IM chrome.exe /F.
Если все перечисленное не сработало, всегда можно сделать хард резет, удерживая кнопку питания вплоть до выключения компьютера. Затем стоит загрузиться в «Безопасном режиме» (F8) и произвести полное антивирусное сканирование системы, чтобы найти и удалить малварь.

