



- Регистрация
- Окт 16, 2022
- Сообщения
- 1,235
- Реакции
- 214
- Награды
- 2
Вредонос Bumblebee вернулась после четырехмесячного перерыва и нацелил свои фишинговые кампании на тысячи организаций в США.
Напомню, что впервые Bumblebee был обнаружен в апреле 2022 года. Как тогда объясняли исследователи, он представляет собой многофункциональный инструмент, который может использовать для начального доступа к сетям жертв и последующего развертывания других полезных нагрузок, включая шифровальщики. Исследователи считают, что Bumblebee связан с группировками Conti и Trickbot и был создан в качестве замены бэкдору BazarLoader.
Новая кампания, обнаруженная специалистами Proofpoint, активна с октября 2023 года, и исследователи считают, что в 2024 году деятельность хакеров продолжит набирать обороты.
На этот раз Bumblebee распространяется под видом фальшивых голосовых сообщений. Теперь фишинговые письма маскируются под уведомления о новой голосовой почте и используют тему «Voicemail February». Такие послания были отправлены тысячам организаций в США с адреса info@quarlessa[.]com.
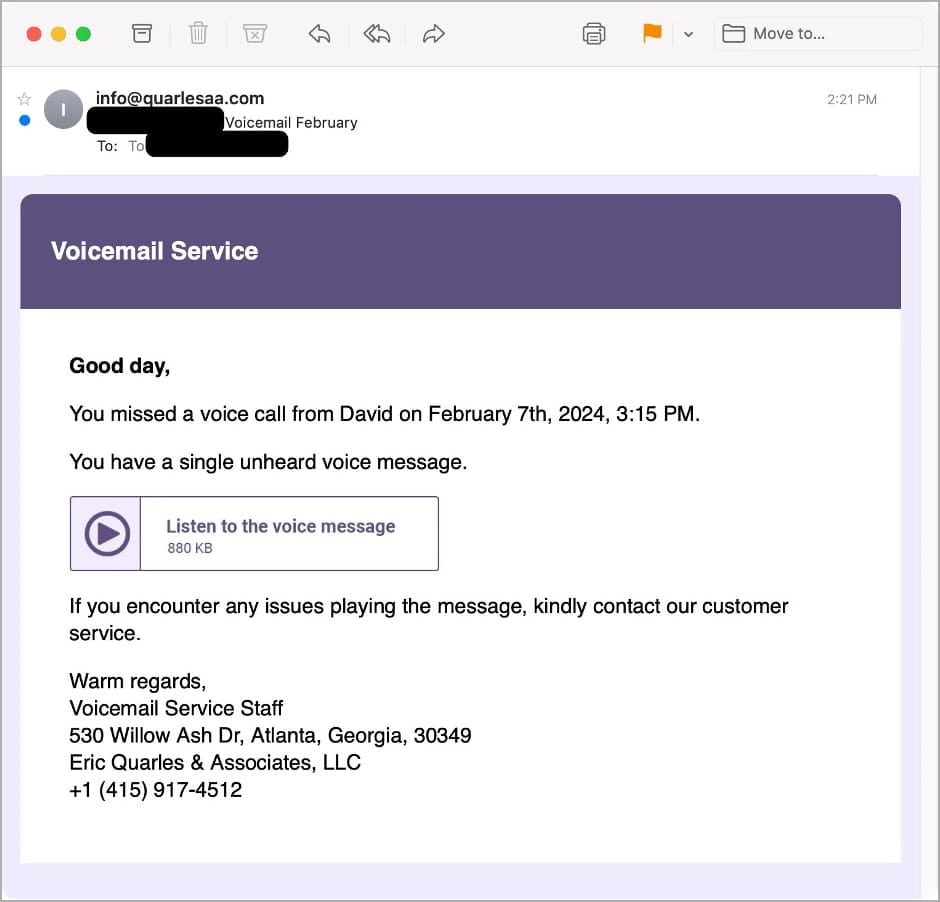
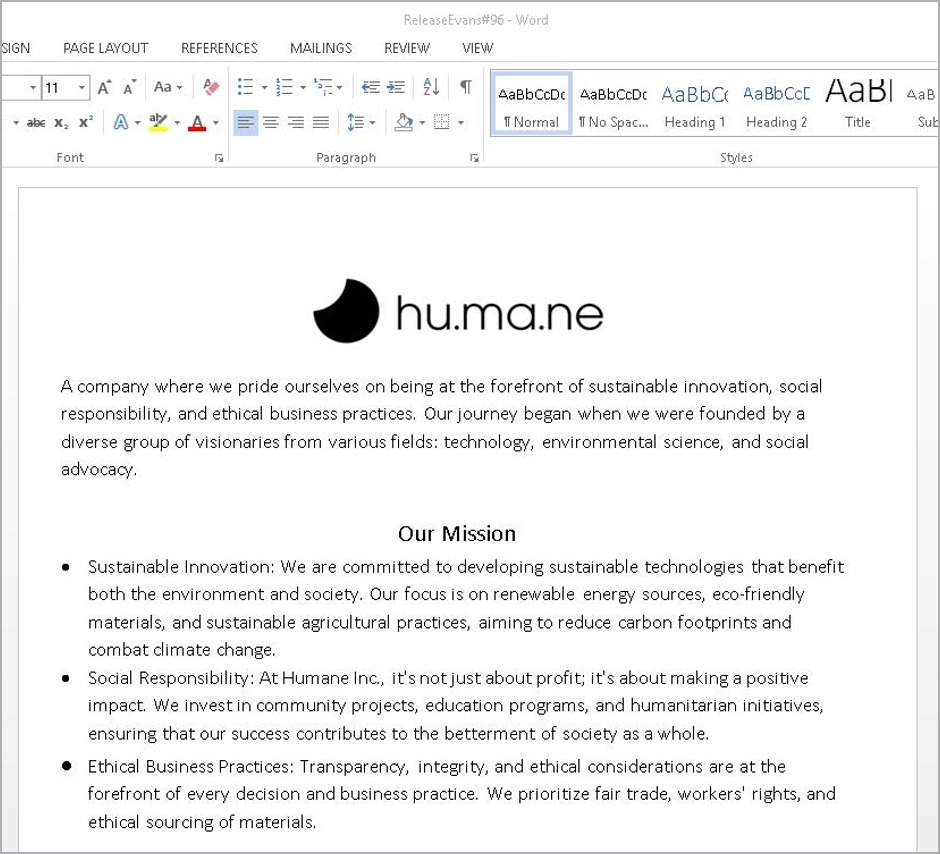
Письма содержат ссылку на OneDrive, откуда загружается документ-приманка под названием ReleaseEvans#96.docm. В документе хакеры выдают себя за представителя компании hu.ma.ne, якобы специализирующейся на бытовой электронике и известной своими ИИ-продуктами.
Вредоносный документ использует макросы для создания файла скрипта во временной папке Windows, а затем запускает его с помощью команды wscript. Этот временный файл содержит команду PowerShell, которая получает и выполняет следующий этап атаки с удаленного сервера, который в итоге загружает и запускает DLL Bumblebee (w_ver.dll) в системе жертвы.
Proofpoint отмечает, что использование макросов VBA в документах является необычным и весьма примечательным, так как Microsoft приняла решение блокировать такие макросы по умолчанию еще в 2022 году. В предыдущих кампаниях Bumblebee использовались такие методы, как прямая загрузка DLL, HTML smuggling и эксплуатация уязвимостей, для доставки конечной полезной нагрузки.
Эксперты объясняют, что эти изменения могут быть связаны с попытками уклониться от обнаружения, ведь вредоносные VBA теперь встречаются реже. Также возможно, что хакеры специально нацеливают свои атаки на сильно устаревшие системы. К тому же, по данным Proofpoint, в прошлых кампаниях операторы Bumblebee уже экспериментировал с документами, содержащими макросы, но на эти случаи приходилось всего 4,3% от общего числа атак.
Bumblebee обычно арендуют хакеры, которые хотят обойти этап первоначального взлома и сразу внедрить свою полезную нагрузку в уже скомпрометированные системы. Исследователи пишут, что у них нет достаточных доказательств, чтобы приписать недавнюю кампанию какой-либо конкретной хак-группе. Однако, по их словам, эта кампания схожа с операциями группировки, которую они отслеживают под кодовыми названием TA579.
Напомню, что впервые Bumblebee был обнаружен в апреле 2022 года. Как тогда объясняли исследователи, он представляет собой многофункциональный инструмент, который может использовать для начального доступа к сетям жертв и последующего развертывания других полезных нагрузок, включая шифровальщики. Исследователи считают, что Bumblebee связан с группировками Conti и Trickbot и был создан в качестве замены бэкдору BazarLoader.
Новая кампания, обнаруженная специалистами Proofpoint, активна с октября 2023 года, и исследователи считают, что в 2024 году деятельность хакеров продолжит набирать обороты.
На этот раз Bumblebee распространяется под видом фальшивых голосовых сообщений. Теперь фишинговые письма маскируются под уведомления о новой голосовой почте и используют тему «Voicemail February». Такие послания были отправлены тысячам организаций в США с адреса info@quarlessa[.]com.

Письма содержат ссылку на OneDrive, откуда загружается документ-приманка под названием ReleaseEvans#96.docm. В документе хакеры выдают себя за представителя компании hu.ma.ne, якобы специализирующейся на бытовой электронике и известной своими ИИ-продуктами.

Вредоносный документ использует макросы для создания файла скрипта во временной папке Windows, а затем запускает его с помощью команды wscript. Этот временный файл содержит команду PowerShell, которая получает и выполняет следующий этап атаки с удаленного сервера, который в итоге загружает и запускает DLL Bumblebee (w_ver.dll) в системе жертвы.
Proofpoint отмечает, что использование макросов VBA в документах является необычным и весьма примечательным, так как Microsoft приняла решение блокировать такие макросы по умолчанию еще в 2022 году. В предыдущих кампаниях Bumblebee использовались такие методы, как прямая загрузка DLL, HTML smuggling и эксплуатация уязвимостей, для доставки конечной полезной нагрузки.
Эксперты объясняют, что эти изменения могут быть связаны с попытками уклониться от обнаружения, ведь вредоносные VBA теперь встречаются реже. Также возможно, что хакеры специально нацеливают свои атаки на сильно устаревшие системы. К тому же, по данным Proofpoint, в прошлых кампаниях операторы Bumblebee уже экспериментировал с документами, содержащими макросы, но на эти случаи приходилось всего 4,3% от общего числа атак.
Bumblebee обычно арендуют хакеры, которые хотят обойти этап первоначального взлома и сразу внедрить свою полезную нагрузку в уже скомпрометированные системы. Исследователи пишут, что у них нет достаточных доказательств, чтобы приписать недавнюю кампанию какой-либо конкретной хак-группе. Однако, по их словам, эта кампания схожа с операциями группировки, которую они отслеживают под кодовыми названием TA579.

