



- Регистрация
- Окт 17, 2022
- Сообщения
- 870
- Реакции
- 91
- Награды
- 1
Исследователи предупредили о трех вредоносных модулях Go, которые содержат обфусцированный код для получения полезной нагрузки. Такая малварь способна безвозвратно перезаписать данные на основном диске Linux-системы.
Как сообщают эксперты Socket, угроза была обнаружена в составе трех пакетов:
Полезная нагрузка представляла собой деструктивный шелл-скрипт, который перезаписывал весь основной диск (/dev/sda) нулями, после чего зараженная машина больше не могла загружаться.
Чтобы снизить риски, связанные с подобными угрозами, исследователи рекомендуют проверять подлинность пакетов, их авторов и ссылки на репозитории GitHub, а также регулярно проводить аудит зависимостей и строго контролировать доступ к приватным ключам.
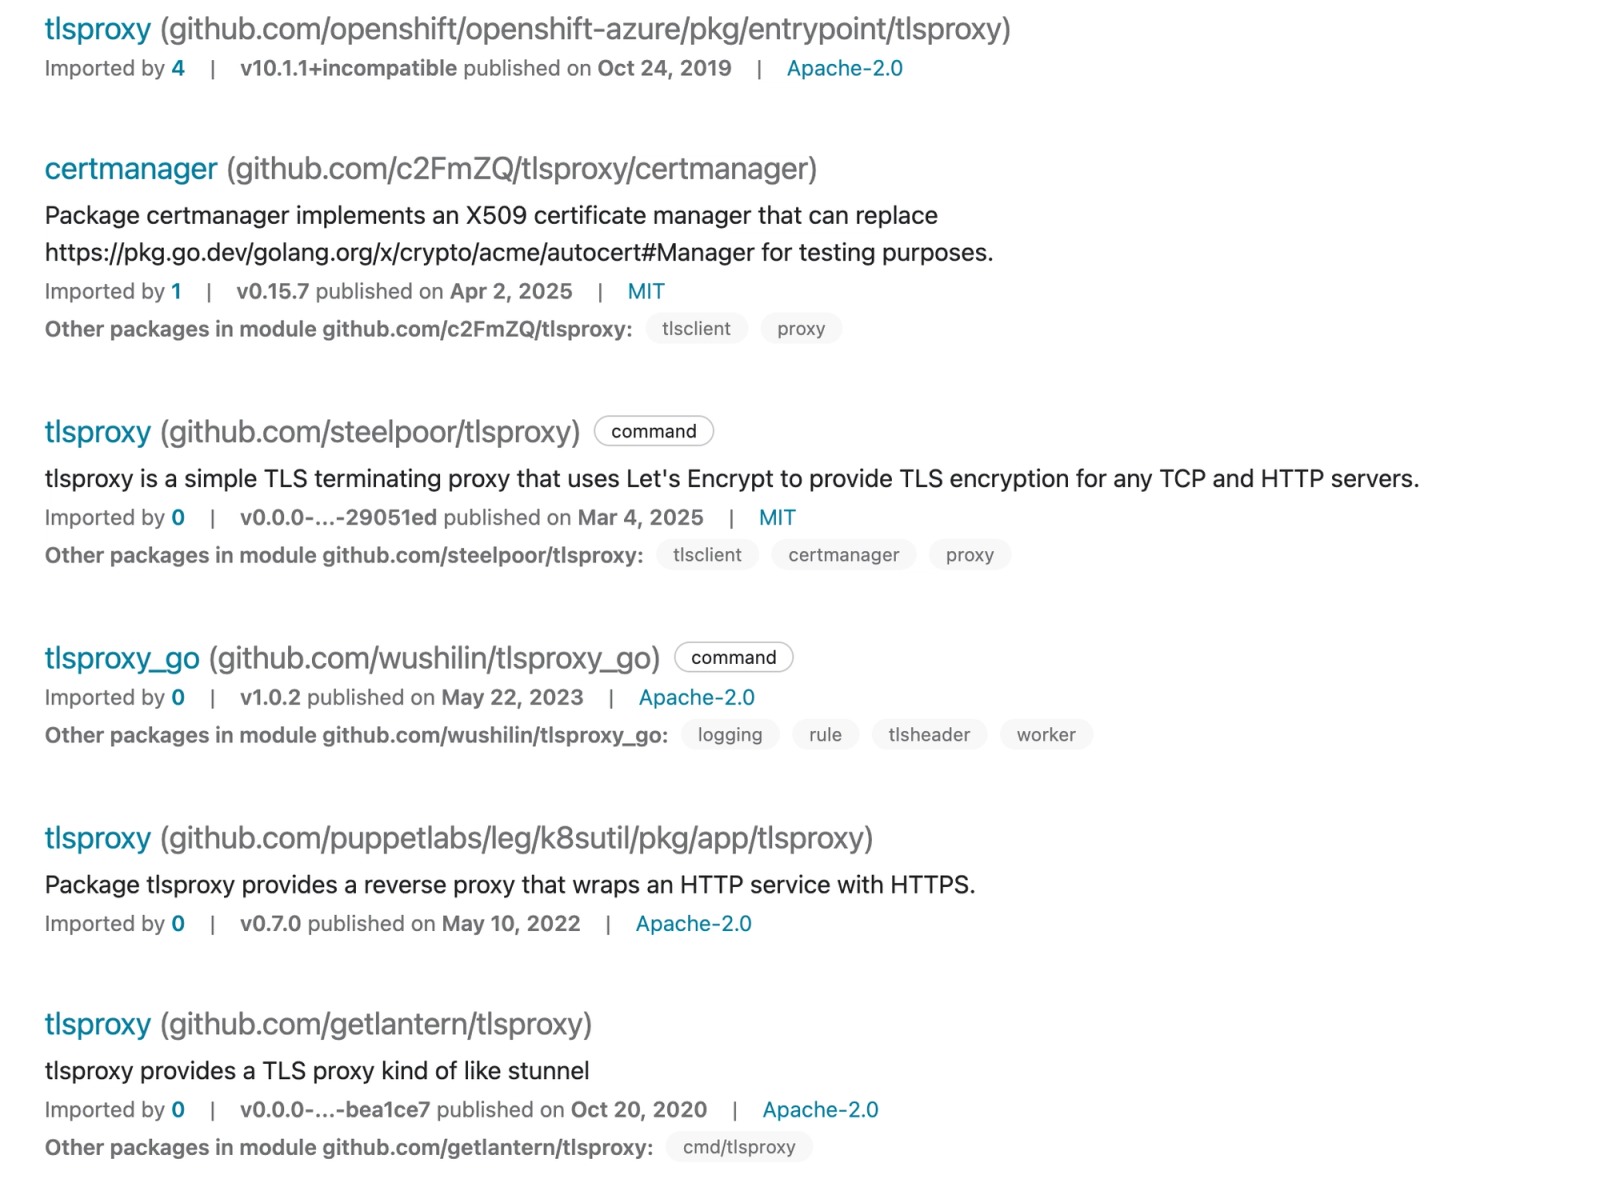
Как сообщают эксперты Socket, угроза была обнаружена в составе трех пакетов:
- github[.]com/truthfulpharm/prototransform;
- github[.]com/blankloggia/go-mcp;
- github[.]com/steelpoor/tlsproxy.
Вредоносные пакеты проверяли, запущены ли они именно в Linux. В случае положительного ответа они загружали пейлоад для следующего этапа атаки с удаленного сервера с помощью wget.«Несмотря на внешнюю легитимность, эти модули содержали сильно обфусцированный код, предназначенный для получения и выполнения удаленной полезной нагрузки», — пишут специалисты.
Полезная нагрузка представляла собой деструктивный шелл-скрипт, который перезаписывал весь основной диск (/dev/sda) нулями, после чего зараженная машина больше не могла загружаться.
Исследователи отмечают, что в отличие от npm и PyPI, децентрализованная природа экосистемы Go, где модули напрямую импортируются из репозиториев GitHub, создает определенные трудности. Так, разработчики часто сталкиваются с несколькими модулями с похожими именами, которые поддерживаются абсолютно разными мэйнтейнерами. Это делает задачу идентификации легитимных пакетов весьма сложной, даже если речь не идет о тайпсквоттинге. И этой особенностью нередко злоупотребляют злоумышленники.«Такой метод уничтожения гарантирует, что никакие средства для восстановления данных и форензика не помогут восстановить информацию, поскольку она напрямую и необратимо перезаписывается. Вредоносный скрипт полностью выводит из строя серверы Linux и среды разработки, что подчеркивает чрезвычайную опасность современных атак по цепочке поставок, которые могут превратить, казалось бы, безопасный код в разрушительную угрозу», — сообщают в Socket.

Чтобы снизить риски, связанные с подобными угрозами, исследователи рекомендуют проверять подлинность пакетов, их авторов и ссылки на репозитории GitHub, а также регулярно проводить аудит зависимостей и строго контролировать доступ к приватным ключам.

