



- Регистрация
- Окт 17, 2022
- Сообщения
- 870
- Реакции
- 91
- Награды
- 1
В детстве я всегда хотел играть в самые новые и захватывающие игры, и для меня это были FIFA, Zelda и Red Alert. А для моих детей сегодня это Roblox, Minecraft и Call of Duty.
Помню, было непросто убедить родителей постоянно платить за эти новые игры, поэтому приходилось идти на компромиссы или искать в Google «бесплатная загрузка FIFA 2003».
Хотя сегодня я знаю, что это незаконно, для большинства детей всё начинается невинно. Ваш ребёнок хочет ускорить работу Roblox. Или разблокировать какую-то функцию. Или установить мод, который используют его друзья.
Они ищут в Google или YouTube, находят видео под названием «НОВЫЙ ускоритель FPS в Roblox 2025 — БЕСПЛАТНО», переходят по ссылке в Discord, скачивают ZIP-файл и дважды щелкают по исполняемому файлу с названием, например, RobloxExecutor.exe.
Игра запускается. Всё выглядит нормально.
Но на заднем плане произошло нечто гораздо более серьезное. Этот «мод» оказался вовсе не модом, а вредоносной программой, похищающей информацию.
В считанные секунды вредоносная программа, запущенная на ноутбуке вашего ребенка, собрала все сохраненные пароли браузера, cookie-файлы сессий и токены аутентификации в системе: Gmail, Discord, Steam, Microsoft. Возможно, и ваш корпоративный VPN, Okta, Slack, GitHub.
Инфекция произошла в вашей гостиной. Нарушение безопасности произошло в вашей компании. И ни вы, ни ваш ребенок ничего не заметите, пока не станет слишком поздно.
Теперь геймеры являются основным переносчиком инфекции.
Это не научная фантастика. Это происходит каждый день. Согласно исследованиям в области анализа угроз, геймеры стали одним из крупнейших и наиболее надежных источников заражения вредоносным ПО, похищающим информацию.
Недавний анализ показал, что более 40% случаев заражения вредоносными программами, похищающими информацию, происходит из файлов, связанных с играми, включая читы, модификации, взломанные игры и «ускорители производительности».
С точки зрения злоумышленника, геймеры — идеальная мишень:
-
Большинство из них — дети или подростки.
-
Они постоянно скачивают файлы третьих лиц.
-
Они отключают антивирус, чтобы «заставить моды работать».
-
Они доверяют ссылкам в Discord и репозиториям на GitHub.
-
Они ищут обходные пути, уловки и способы обойти систему.
-
Они без колебаний запускают случайные исполняемые файлы.
Именно такое поведение и нужно операторам, занимающимся кражей информации.
Современный мод Roblox: Поток заражения
Типичная атака вредоносной программы, похищающей информацию в Roblox, выглядит так:
- Ребенок ищет:
- «Разблокировщик FPS для Roblox»
- «Бесплатный исполнитель Roblox»
- «Инжектор скриптов Roblox»
- Они приземляются на:
- Видео на YouTube
- Сервер Discord
- Репозиторий на GitHub
- Ссылка на Google Диск
- Они скачивают файл:
+- install.exe
Они запускают install.exe
На самом деле запускается не модификация. Это Lumma, RedLine, Vidar или Raccoon — одни из самых распространённых программ для кражи информации в мире.
Никаких эксплойтов. Никаких уязвимостей. Взлом не требуется.
Это всего лишь простой психологический механизм, основанный на использовании двойного щелчка пользователя (ребенка) по файлу.
Не преувеличиваю ли я влияние скрытого в играх похитителя информации?
Я подумал про себя, что, вероятно, преувеличиваю. Дети, скачивание, вредоносное ПО! Не может быть.
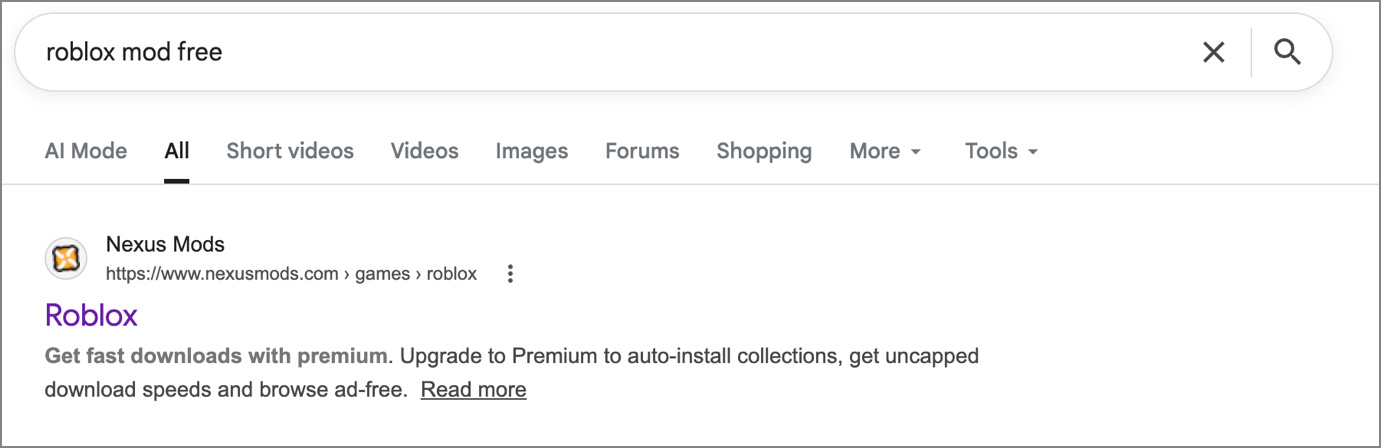
Итак, я ввела в Google запрос "Roblox mod free", и это был первый результат, который я увидела.
Я зашёл на сайт и увидел второй вариант, загруженный 9 января 2026 года.
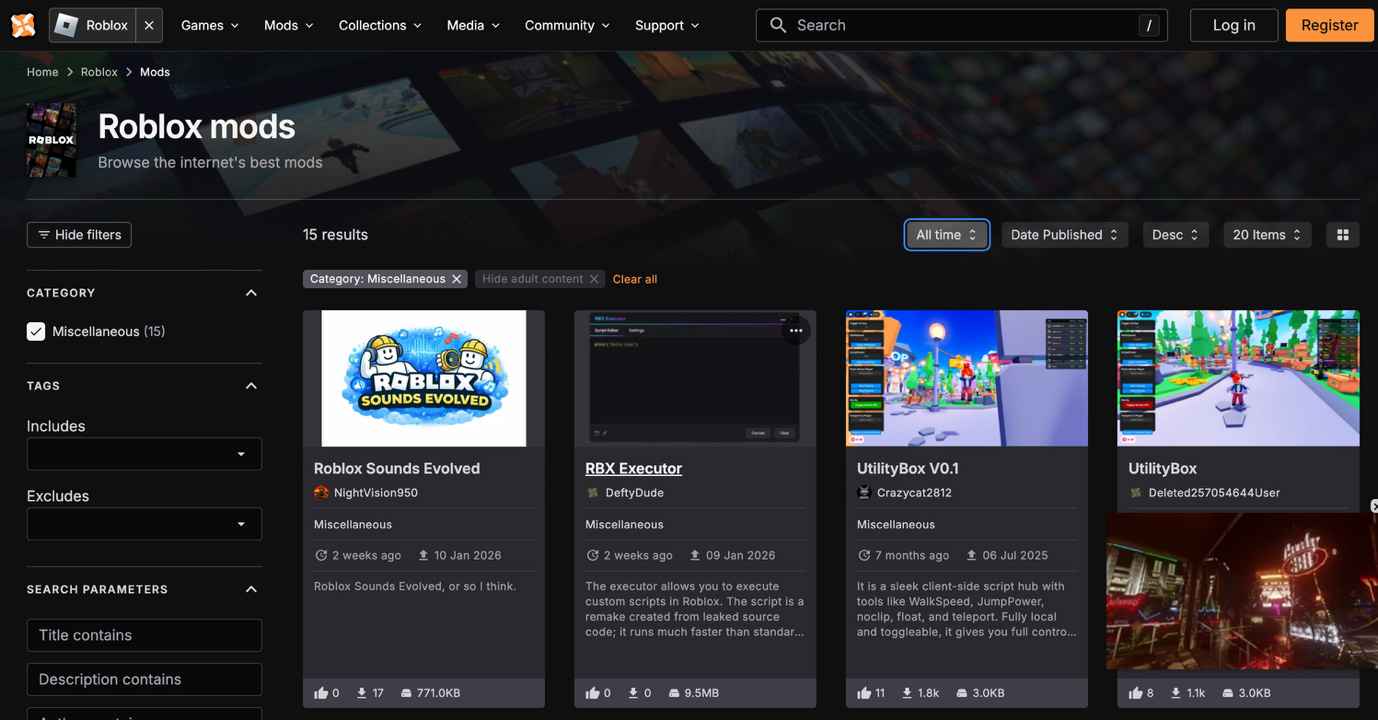
Я нажал на эту опцию и попытался скачать мод.

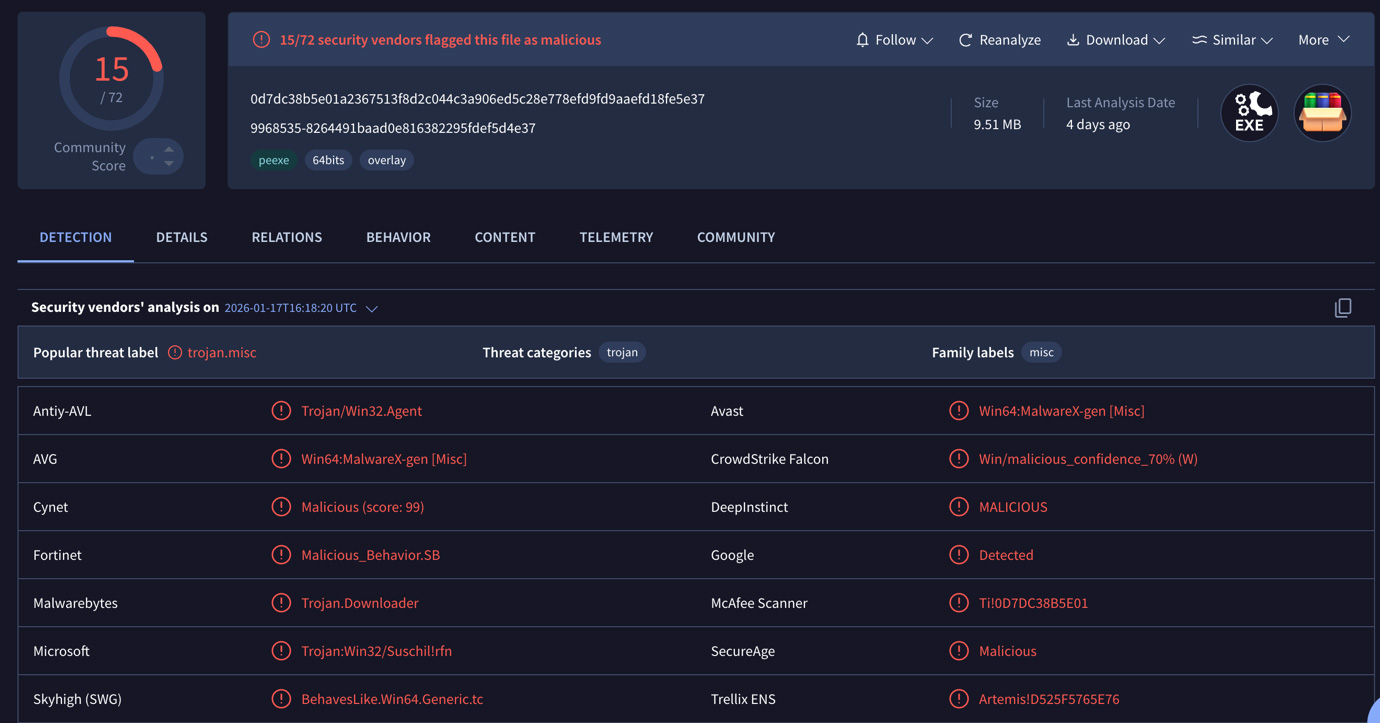
Но подождите, он помещен в карантин, и, перейдя по ссылке, вы попадете на сайт Virus Total, где сможете убедиться, что этот мод не так уж и безобиден.
Что на самом деле делает похититель информации
После запуска современный информационный злоумышленник немедленно начинает сбор идентификационных данных из системы:
-
Сохраненные пароли браузера
-
Сессионные файлы cookie
-
Данные для автозаполнения
-
Токены OAuth
-
токены Discord
-
Учетные данные VPN
-
Криптовалютные кошельки
-
Вход в облако
-
SSH-ключи
-
Учетные данные FTP
-
Chrome, Edge, Firefox, Brave
-
Outlook и почтовые клиенты
-
менеджеры паролей
-
VPN-клиенты
-
инструменты разработчика
Затем данные упаковываются в так называемый «журнал кражи» — структурированный архив, представляющий собой полный цифровой снимок личности этого человека.
Этот лог загружен по адресу:
-
Telegram-каналы
-
Российский рынок
-
Торговые площадки в даркнете
-
Панели по уголовному SaaS
Почему это становится корпоративным взломом
Честно говоря, если вы используете корпоративный ноутбук и соблюдаете корпоративную политику, правила и инструкции, ваш ребенок, скорее всего, не сможет ничего скачать на корпоративный компьютер.
Вот что большинство людей упускают из виду. Ноутбук вашего ребенка — это не просто игровое устройство, или, другими словами, геймеры — не единственные цели, злоумышленники устанавливают ловушки на любом бесплатном ресурсе в интернете.
Возможно, это:
- Нелегальное программное обеспечение любого вида
- Поддельные инструменты искусственного интеллекта
- Расширения для браузеров
- Поддельные установщики для легитимного программного обеспечения
- Криптографические и веб3-инструменты
- Вредоносные документы и вложения в электронные письма
- Контент для взрослых и знакомств
- Поддельные системные утилиты
Если вы скачали что-либо из вышеперечисленного и выполнили любое из следующих действий:
- Вы проверяете рабочую электронную почту
- Вы получаете доступ к Slack
- Вы входите в Okta.
- Вы подключаетесь к VPN
- Вы одобряете отправку сообщений MFA.
- Вы получаете доступ к GitHub.
- Вы открываете внутренние панели управления.
Таким образом, модификация Roblox (или любой другой вредоносный код) может украсть:
- Корпоративные учетные данные SSO
- Пароли Active Directory
- Сессионные файлы cookie, позволяющие обойти многофакторную аутентификацию
- Доступ к внутренним SaaS-платформам
Обмен вашей идентичностью в подполье
На киберпреступных площадках злоумышленники могут приобрести все, от необработанных логов киберпреступников до пошаговых инструкций и даже полностью управляемых услуг «похититель информации как сервис».
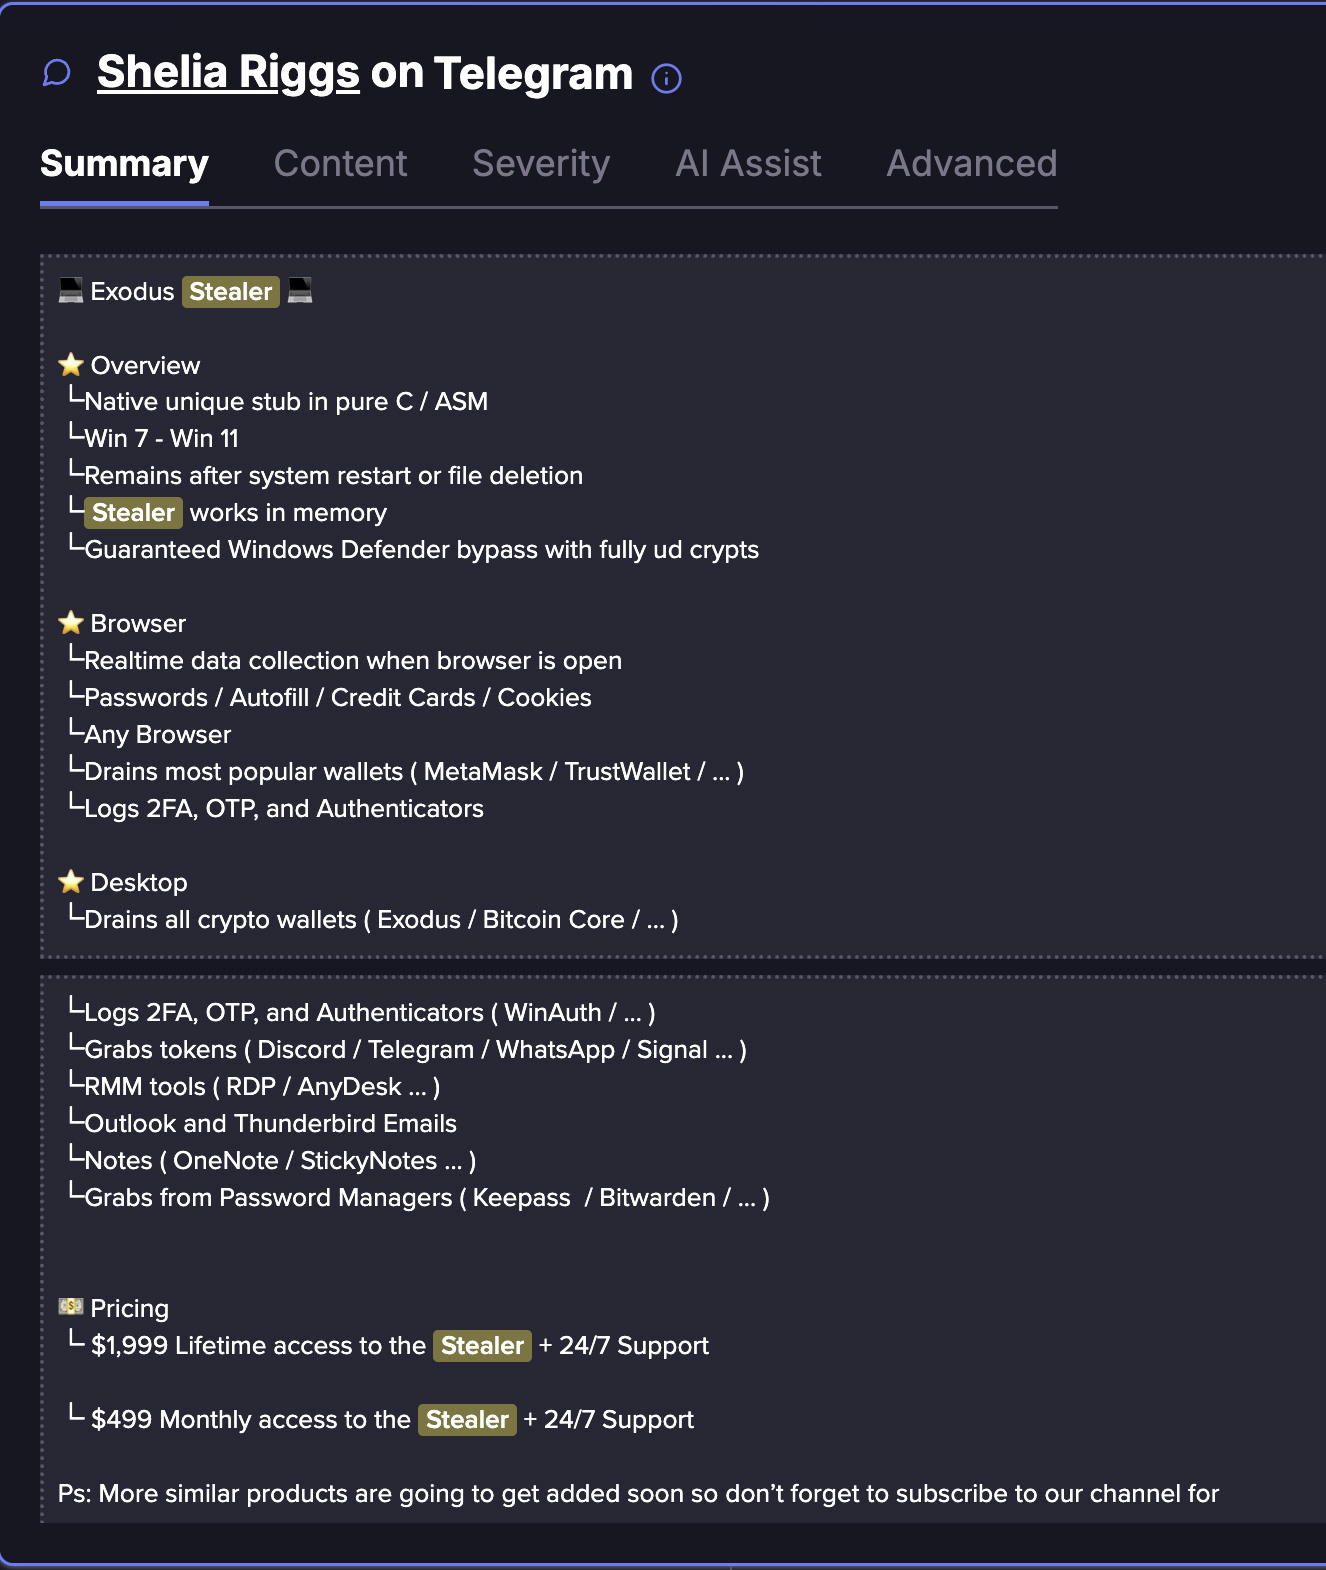
( Ссылка на публикацию Flare , зарегистрируйтесь для бесплатной пробной версии , если вы еще не являетесь клиентом)
На скриншоте выше вы можете увидеть рекламу, предлагающую доступ к Exodus Stealer за ежемесячную плату в размере 500 долларов США и пожизненный доступ за 2000 долларов США.
Хотя это конкретное объявление относится к категории «слишком хорошо, чтобы быть правдой» и, следовательно, является мошенническим объявлением, пытающимся обмануть преступников, в подполье существуют и более реалистичные объявления, продающие доступ к скрытым сервисам.

( Ссылка на публикацию Flare , зарегистрируйтесь для бесплатной пробной версии, если вы еще не являетесь клиентом)
Вы также можете просмотреть сами журналы. Ниже представлена типичная структура журналов, включающая IP-адреса, домены и данные кредитных карт. Кроме того, они могут содержать информацию о едином входе (SSO), cookie, токенах, паролях и т. д.

( Ссылка на публикацию Flare , зарегистрируйтесь для бесплатной пробной версии, если вы еще не являетесь клиентом)
Ниже вы также можете увидеть обучающее видео из подполья, иллюстрирующее центральную часть цепочки киберпреступлений, которой обладают похитители информации:
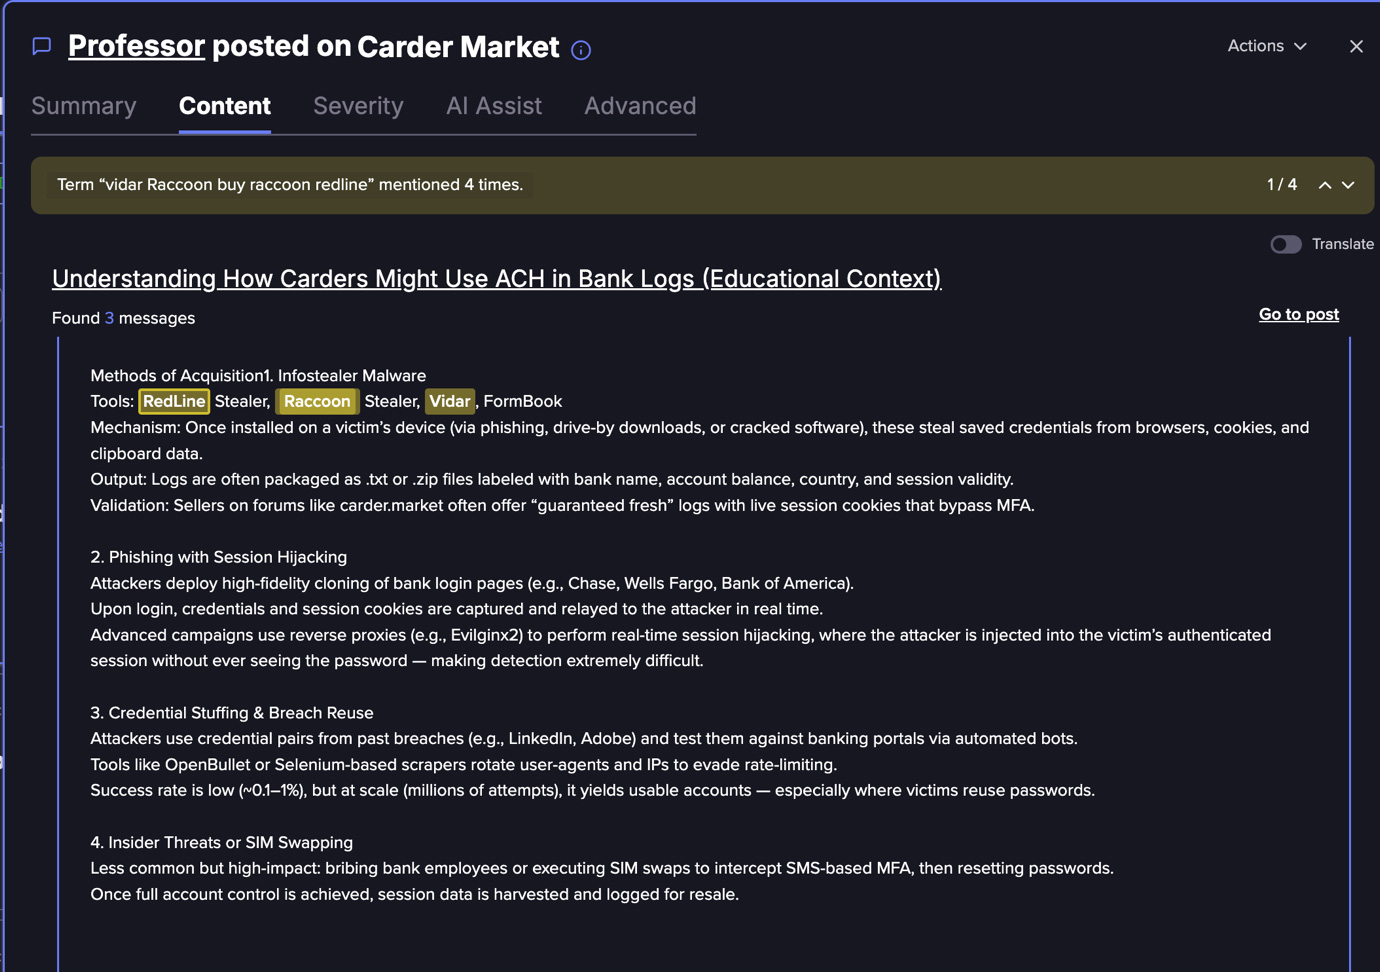
( Ссылка на публикацию Flare , зарегистрируйтесь для бесплатной пробной версии, если вы еще не являетесь клиентом)
Это не «детская проблема» — это проблема самоидентификации.
Опасность похитителей информации заключается не в самом вредоносном ПО, а в том, что они крадут. Похитители информации фактически превратили личные данные в основную уязвимость для атак.
Вместо:
- Эксплуатация программного обеспечения
- Выявление уязвимостей
- Писательские подвиги
- Сбор учетных данных в больших масштабах
- Приобретайте идентификационные данные оптом.
- Вход в систему осуществляется законным путем.
- Обход многофакторной аутентификации с помощью токенов сессии
- Слиться с обычным поведением пользователя
«Были использованы действительные учетные данные».
Нет:
«Была использована уязвимость».
Именно поэтому программы для кражи информации незаметно вытеснили эксплойты в качестве основного вектора первоначального доступа.

