



- Регистрация
- Окт 17, 2022
- Сообщения
- 870
- Реакции
- 91
- Награды
- 1
Выпущен эксплойт для неустраненной уязвимости повышения привилегий в Windows, о которой было сообщено в частном порядке компании Microsoft. Эта уязвимость позволяет злоумышленникам получить права доступа к системе (SYSTEM) или права администратора с повышенными привилегиями.
Уязвимость, получившая название BlueHammer, была опубликована исследователем безопасности, недовольным тем, как Центр реагирования на инциденты безопасности Microsoft (MSRC) обработал процесс раскрытия информации.
Поскольку для этой уязвимости нет официального патча и обновления для ее устранения, по определению Microsoft , она считается уязвимостью нулевого дня .
Неясно, что послужило поводом для публичного распространения кода эксплойта. В коротком сообщении под псевдонимом Chaotic Eclipse исследователь заявляет: «Я не блефовал перед Microsoft, и я делаю это снова».
«В отличие от предыдущих раз, я не буду объяснять, как это работает; вы, гении, сами разберетесь. Также огромное спасибо руководству MSRC за то, что это стало возможным», — добавил исследователь.
3 апреля пользователь Chaotic Eclipse опубликовал в GitHub репозиторий, посвященный эксплойту уязвимости BlueHammer, под псевдонимом Nightmare-Eclipse, выразив недоверие и разочарование по поводу того, как Microsoft решила проблему безопасности.
«Мне просто очень интересно, какими расчетами они руководствовались при принятии решения. Вы знали, что это произойдет, и все равно сделали то, что сделали? Они серьезно?»
Исследователь также отметил, что в коде, демонстрирующем работоспособность концепции (PoC), содержатся ошибки, которые могут помешать его надежной работе.
Уилл Дорманн, ведущий аналитик по уязвимостям в компании Tharros (ранее Analygence), подтвердил BleepingComputer, что эксплойт BlueHammer работает , заявив, что уязвимость представляет собой локальное повышение привилегий (LPE), которое сочетает в себе TOCTOU (время проверки до времени использования) и путаницу путей.
Он пояснил, что эту уязвимость нелегко использовать, и что она предоставляет локальному злоумышленнику доступ к базе данных Security Account Manager (SAM), которая содержит хэши паролей для локальных учетных записей.
Получив такой доступ, злоумышленники могут повысить свои привилегии до уровня SYSTEM и потенциально добиться полного взлома машины.
«В этот момент [злоумышленники] фактически владеют системой и могут делать такие вещи, как создание оболочки с привилегиями SYSTEM», — сказал Дорманн изданию BleepingComputer.
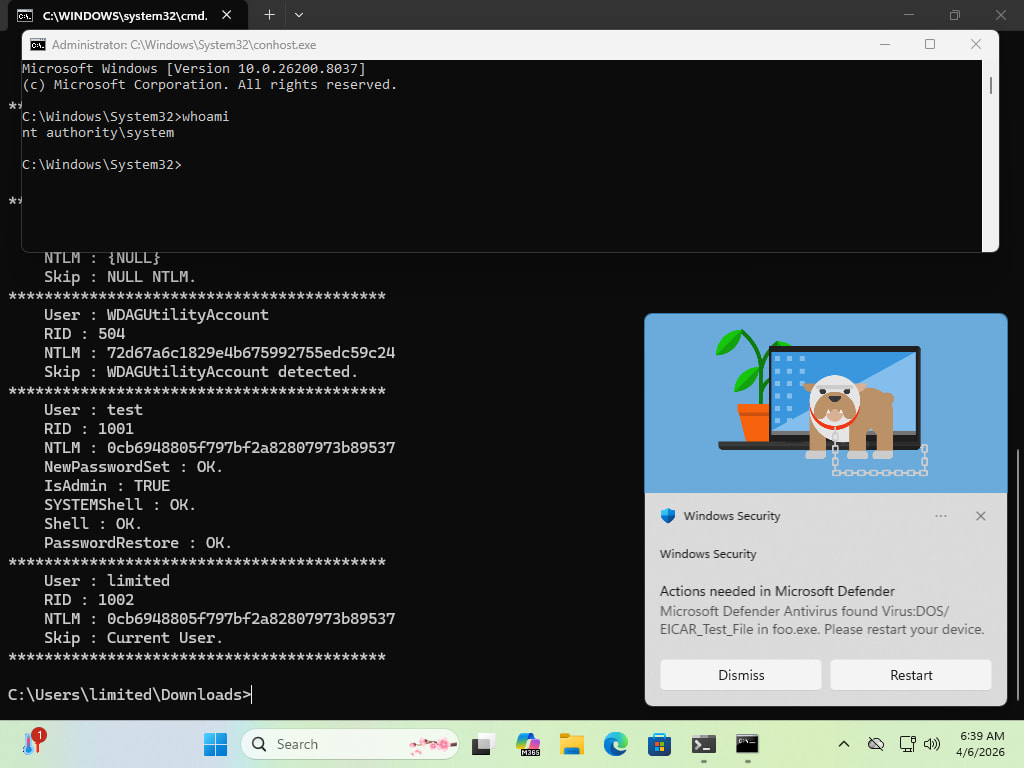
Источник: Уилл Дорманн
Некоторые исследователи, тестировавшие эксплойт, подтвердили, что код не работает на Windows Server, что подтверждает заявление Chaotic Eclipse о наличии ошибок, которые могут препятствовать его корректной работе.
Уилл Дорманн добавил, что на серверной платформе эксплойт BlueHammer повышает права доступа с уровня «не-администратор» до уровня «администратор с повышенными правами», что является защитой, требующей от пользователя временного разрешения на операцию, для которой необходим полный доступ к системе.
Хотя причина раскрытия уязвимости Chaotic Eclipse/Nightmare-Eclipse остается неясной, Дорманн отмечает, что одним из требований MSRC при отправке информации об уязвимости является предоставление видеозаписи её эксплуатации.
Хотя это может помочь Microsoft легче отбирать сообщения об уязвимостях, это также увеличивает трудозатраты на отправку достоверного отчета.
Несмотря на то, что для использования уязвимости BlueHammer требуется локальный злоумышленник, риск, который она представляет, всё ещё значителен, поскольку хакеры могут получить локальный доступ различными способами, включая социальную инженерию, использование уязвимостей другого программного обеспечения или атаки с использованием учетных данных.
Издание BleepingComputer обратилось в Microsoft за комментарием по поводу уязвимости BlueHammer, но к моменту публикации ответа не получило.

