



- Регистрация
- Окт 16, 2022
- Сообщения
- 1,235
- Реакции
- 214
- Награды
- 2
Злоумышленник использует уязвимые экземпляры MongoDB для автоматизированных атак с целью вымогательства данных, требуя от владельцев небольшие выкупы за восстановление данных.
Злоумышленник сосредотачивается на самых уязвимых местах — базах данных, которые не защищены из-за неправильной конфигурации, позволяющей беспрепятственный доступ. Было скомпрометировано около 1400 незащищенных серверов, а в записке с требованием выкупа требовалось около 500 долларов в биткоинах.
До 2021 года произошла серия атак, в результате которых были удалены тысячи баз данных, а за восстановление информации требовался выкуп [ 1 , 2 ]. Иногда злоумышленник просто удаляет базы данных без каких-либо финансовых требований.
В ходе тестирования на проникновение, проведенного исследователями из компании Flare, специализирующейся на кибербезопасности, выяснилось, что эти атаки продолжались, но в меньшем масштабе.
Исследователи обнаружили более 208 500 общедоступных серверов MongoDB. Из них 100 000 содержат информацию об операционной деятельности, а к 3100 можно получить доступ без аутентификации.
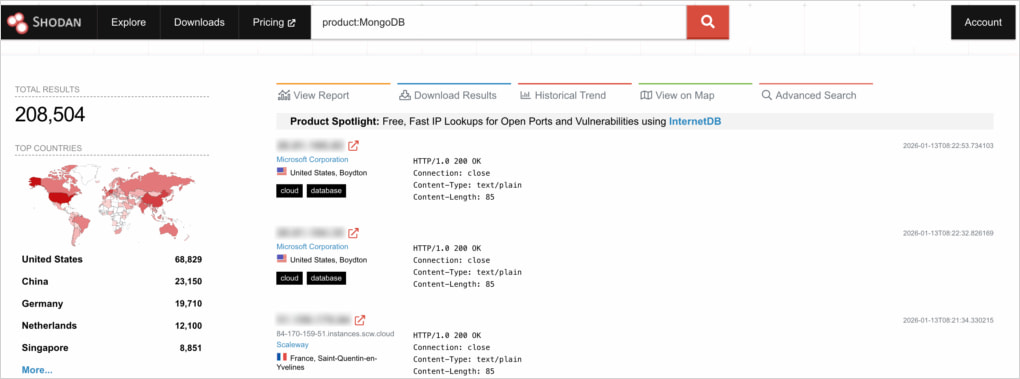
Источник: Flare
Почти половина (45,6%) пользователей с неограниченным доступом уже были скомпрометированы к моменту проверки Flare. База данных была очищена, и была оставлена записка с требованием выкупа.
Анализ записок с требованием выкупа показал, что в большинстве из них требовалась оплата в размере 0,005 BTC в течение 48 часов.
«Злоумышленники требуют оплату в биткоинах (часто около 0,005 BTC, что сегодня эквивалентно 500-600 долларам США) на указанный адрес кошелька, обещая восстановить данные», — говорится в отчете Flare .
«Однако нет никакой гарантии, что у злоумышленников есть эти данные или что они предоставят рабочий ключ расшифровки за плату».
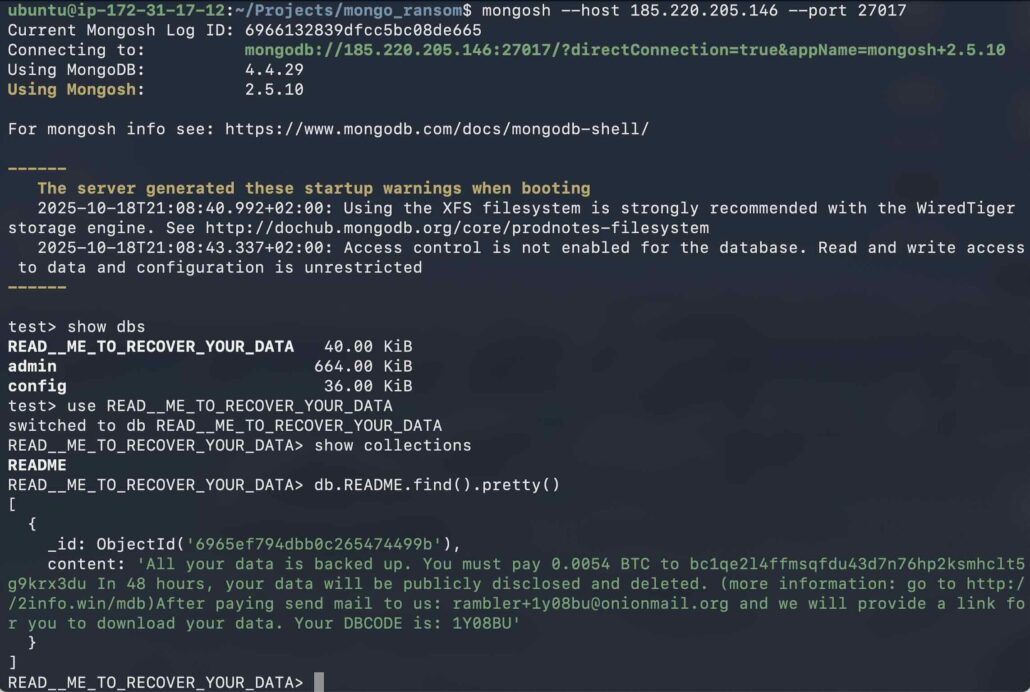
Источник: Flare
В отправленных записках с требованием выкупа было обнаружено всего пять различных адресов кошельков, и один из них встречался примерно в 98% случаев, что указывает на то, что один злоумышленник сосредоточил свои атаки на этом направлении.
Flare также комментирует оставшиеся уязвимые экземпляры, которые, по-видимому, не подверглись атаке, несмотря на то, что они были уязвимы и плохо защищены, предполагая, что за них, возможно, уже был выплачен выкуп злоумышленникам.
Помимо слабых мер аутентификации, исследователи также обнаружили, что почти половина (95 000) всех доступных через интернет серверов MongoDB работают на устаревших версиях, уязвимых для атак n-дневного типа. Однако потенциал большинства из них ограничивался атаками типа «отказ в обслуживании», а не удаленным выполнением кода.
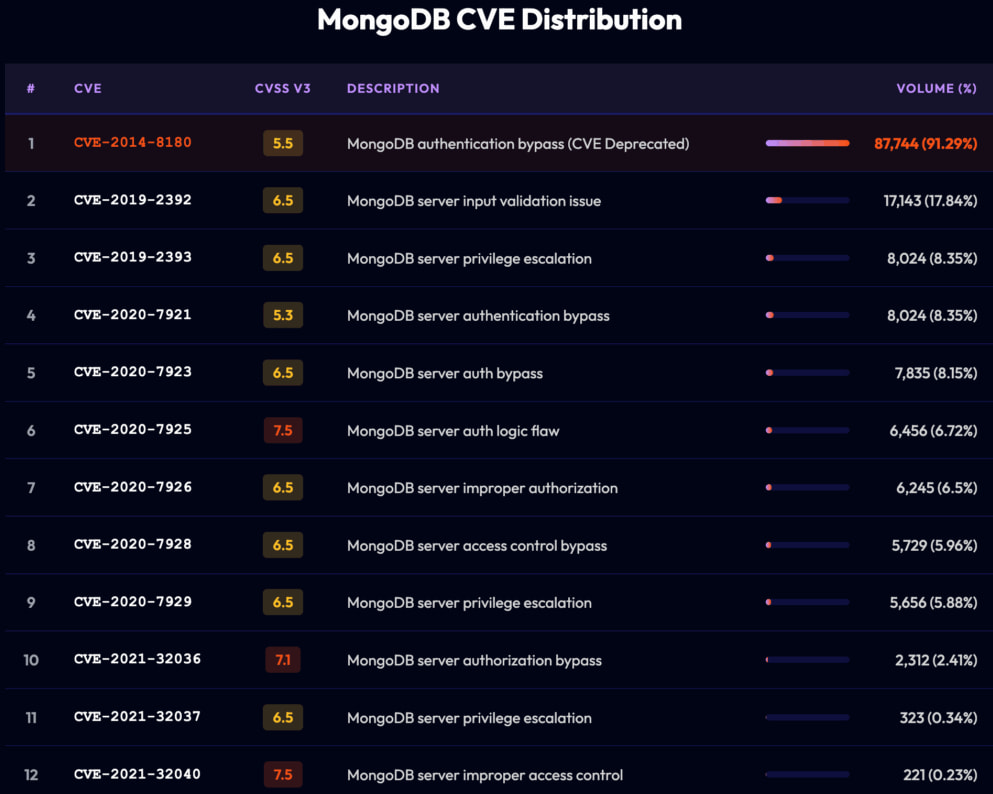
Источник: Flare
Flare рекомендует администраторам MongoDB избегать публичного доступа к экземплярам, если это не является абсолютно необходимым, использовать надежную аутентификацию, применять правила брандмауэра и сетевые политики Kubernetes, разрешающие только доверенные соединения, а также избегать копирования конфигураций из руководств по развертыванию.
MongoDB следует обновить до последней версии и постоянно отслеживать на предмет уязвимостей. В случае уязвимости необходимо обновить учетные данные и изучить журналы на предмет несанкционированной активности.

