



- Регистрация
- Окт 17, 2022
- Сообщения
- 870
- Реакции
- 91
- Награды
- 1
Новая атака, получившая название GPUBreach, может вызывать изменения битов в памяти GDDR6 графических процессоров с помощью алгоритма Rowhammer, что приводит к повышению привилегий и полной компрометации системы.
GPUBreach был разработан группой исследователей из Университета Торонто, и подробная информация о нем будет представлена на предстоящем симпозиуме IEEE по безопасности и конфиденциальности 13 апреля в Окленде.
Исследователи продемонстрировали, что вызванные алгоритмом Rowhammer битовые искажения в памяти GDDR6 могут повредить таблицы страниц графического процессора (PTE) и предоставить непривилегированному ядру CUDA произвольный доступ к чтению/записи в память графического процессора.
Затем злоумышленник может продолжить атаку на стороне процессора, используя уязвимости безопасности памяти в драйвере NVIDIA, что потенциально может привести к полной компрометации системы без необходимости отключения защиты блока управления памятью ввода-вывода (IOMMU).
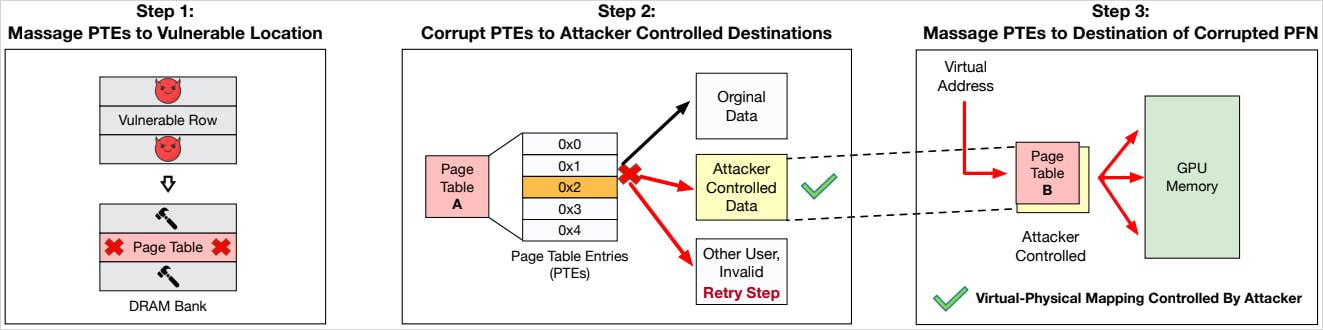
Источник: Университет Торонто
IOMMU — это аппаратный блок, обеспечивающий защиту от прямых атак на память. Он контролирует и ограничивает доступ устройств к памяти, управляя тем, какие области памяти доступны каждому устройству.
Несмотря на то, что IOMMU является эффективной мерой против большинства атак с прямым доступом к памяти (DMA), она не останавливает GPUBreach.
«GPUBreach демонстрирует, что атаки Rowhammer на графических процессорах могут выходить за рамки простого повреждения данных и приводить к реальному повышению привилегий», — поясняют исследователи .
«Путем искажения таблиц страниц графического процессора непривилегированное ядро CUDA может получить доступ к произвольному чтению/записи в память графического процессора, а затем использовать эту возможность для повышения привилегий на стороне ЦП, эксплуатируя недавно обнаруженные уязвимости безопасности памяти в драйвере NVIDIA».
«В результате происходит компрометация всей системы вплоть до получения root-прав, без отключения IOMMU, в отличие от современных разработок, что делает GPUBreach более серьезной угрозой».
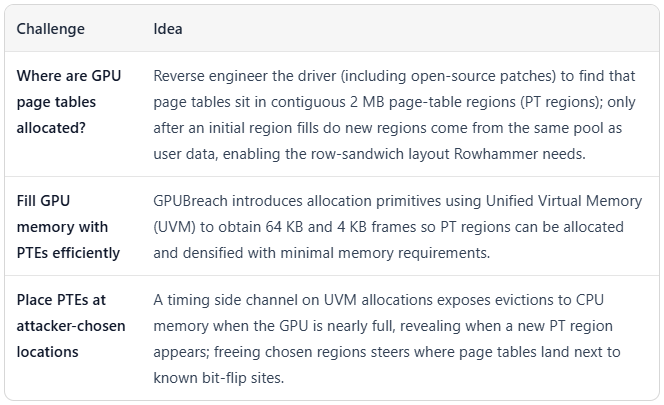
Источник: Университет Торонто
Те же исследователи ранее продемонстрировали GPUHammer , первую атаку, показавшую практическую возможность применения атак Rowhammer на графические процессоры, что побудило NVIDIA выпустить предупреждение для пользователей и предложить активировать механизм коррекции ошибок на системном уровне для блокировки подобных попыток на памяти GDDR6.
Однако GPUBreach выводит угрозу на новый уровень, демонстрируя возможность не только повреждения данных, но и получения прав root при включенном IOMMU.
Исследователи продемонстрировали результаты на примере графического процессора NVIDIA RTX A6000 с памятью GDDR6. Эта модель широко используется в разработке и обучении систем искусственного интеллекта.
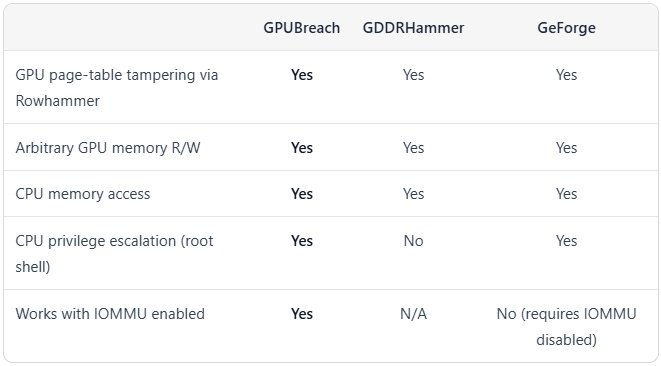
Источник: Университет Торонто
Раскрытие информации и меры по смягчению последствий
Исследователи из Университета Торонто представили результаты своих исследований компаниям NVIDIA, Google, AWS и Microsoft 11 ноября 2025 года.
Компания Google подтвердила получение сообщения и выплатила исследователям вознаграждение в размере 600 долларов за обнаружение ошибки.
Компания NVIDIA заявила, что может обновить свое существующее уведомление о безопасности с июля 2025 года , чтобы включить в него информацию о недавно обнаруженных возможностях атак.
Как показали исследователи, одного лишь IOMMU недостаточно, если управляемая графическим процессором память может повредить состояние доверенного драйвера, поэтому пользователям, подверженным риску, следует полагаться исключительно на эту меру безопасности.
Память с кодом коррекции ошибок (ECC) помогает исправлять однобитовые искажения и обнаруживать двухбитовые искажения, но она ненадежна в отношении многобитовых искажений.
В конечном итоге исследователи подчеркнули, что GPUBreach совершенно не поддается устранению на потребительских видеокартах без ECC.
исследователи опубликуют 13 апреля. Полные подробности своей работы, включая техническую статью и репозиторий GitHub с пакетом для воспроизведения ошибки и скриптами,

