



- Регистрация
- Окт 16, 2022
- Сообщения
- 1,235
- Реакции
- 214
- Награды
- 2
Новая группа злоумышленников под названием Amaranth Dragon, связанная с поддерживаемыми государством китайскими операциями APT41, использовала уязвимость CVE-2025-8088 в WinRAR для шпионских атак на правительственные и правоохранительные органы.
Хакеры объединили легитимные инструменты с пользовательским загрузчиком Amaranth Loader для доставки зашифрованных полезных нагрузок с серверов управления и контроля (C2), расположенных за инфраструктурой Cloudflare, что позволило добиться более точного наведения и повышенной скрытности.
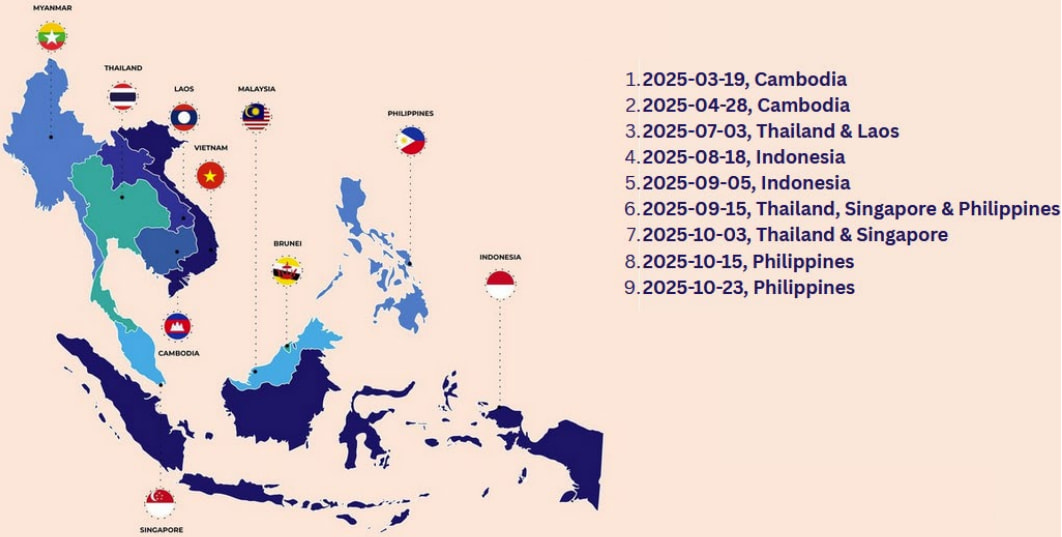
По данным исследователей из компании Check Point, занимающейся кибербезопасностью, вредоносная программа Amaranth Dragon атаковала организации в Сингапуре, Таиланде, Индонезии, Камбодже, Лаосе и на Филиппинах.
Уязвимость CVE-2025-8088 может быть использована для записи вредоносных файлов в произвольные места с помощью функции альтернативных потоков данных (ADS) в Windows. Многие злоумышленники использовали её в атаках нулевого дня с середины 2025 года для обеспечения постоянного присутствия в системе путем размещения вредоносного ПО в папке автозагрузки Windows.
На прошлой неделе отчет Google Threat Intelligence Group (GTIG) показал, что уязвимость CVE-2025-8088 по-прежнему активно используется многочисленными группами злоумышленников, включая RomCom, APT44, Turla и различных связанных с Китаем злоумышленников.
Компания Check Point сообщает , что Amaranth Dragon начала использовать уязвимость WinRAR 18 августа 2025 года, через четыре дня после того, как первый рабочий эксплойт стал доступен для публичного использования.
Однако исследователи отслеживали деятельность злоумышленника с марта 2025 года и выявили несколько кампаний, каждая из которых ограничивалась одной или двумя странами и осуществлялась с использованием строгих геозон.
Кроме того, в качестве приманок в атаках использовались мотивы геополитических или местных событий.
Источник: Check Point
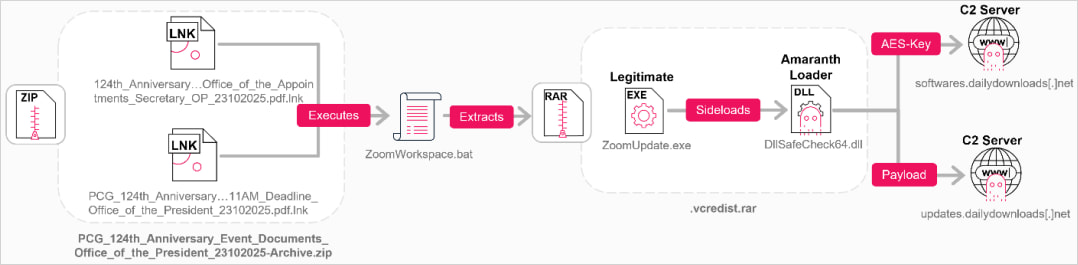
В атаках, совершенных до августа 2025 года, группировка Amaranth Dragon использовала ZIP-архивы с файлами .LNK и .BAT, содержащими скрипты для расшифровки и запуска загрузчика группы.
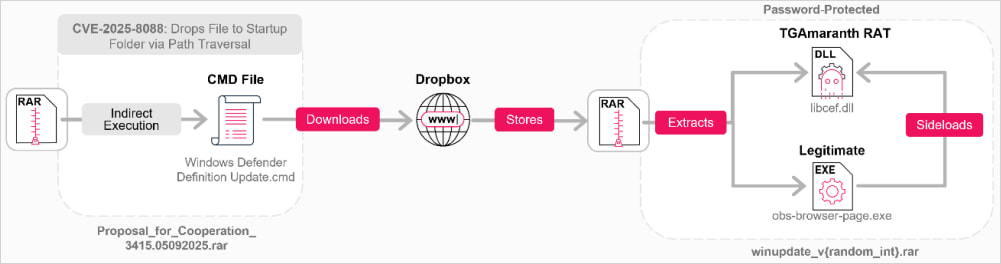
Когда стали доступны эксплойты для CVE-2025-8088, злоумышленник воспользовался уязвимостью, чтобы разместить вредоносный скрипт в папке автозагрузки. В некоторых случаях для обеспечения резервирования также создавался ключ реестра Run.
Эти механизмы запускают исполняемый файл с цифровой подписью, который запускает полезную нагрузку Amaranth Loader, используя метод загрузки DLL-файлов.
Источник: Check Point
Загрузчик извлекает зашифрованную с помощью AES полезную нагрузку с внешнего URL-адреса и расшифровывает её в памяти. Во многих случаях этой полезной нагрузкой являлась постэксплуатационная платформа Havoc C2, которая используется в кибератаках как минимум с 2023 года , а также применялась в атаках на основе ClickFix .
Для фильтрации трафика из стран, находящихся за пределами зоны атаки, злоумышленник использовал серверы управления и контроля (C2) за инфраструктурой Cloudflare, настроенные на прием трафика только из целевых регионов.
Компания Check Point обнаружила новый инструмент удаленного доступа, отслеживаемый как TGAmaranth RAT, который используется в последних атаках Amaranth Dragon. Этот RAT использует Telegram-бота для управления и контроля.
Источник: Check Point
TGAmaranth также поддерживает загрузку/скачивание файлов, создание снимков экрана и отображение списка запущенных процессов на хосте.
Оно может избежать обнаружения, внедряя различные средства защиты от отладки, антивирусного программного обеспечения и решений для обнаружения и реагирования на угрозы на конечных устройствах (EDR), включая замену перехваченной библиотеки ntdll.dll, системной библиотеки Windows, используемой для низкоуровневого взаимодействия, на её неперехваченную копию.
Учитывая широкое использование уязвимости CVE-2025-8088 различными злоумышленниками, организациям рекомендуется обновить WinRAR до версии 7.13 или более поздней ( последняя версия — 7.20 ), в которой эта уязвимость устранена.
Компания Check Point заявляет, что атаки Amaranth Dragon демонстрируют наличие у этого игрока «технической компетентности и оперативной дисциплины», а также способность адаптировать свою тактику и инфраструктуру для достижения максимального эффекта по своим целям.
В отчете исследователя содержатся индикаторы компрометации архивов, URL-адресов, вспомогательных файлов и вредоносного ПО, используемого в атаках. Также доступны правила YARA, которые помогут специалистам по защите обнаружить вторжения Amaranth Dragon.

