



- Регистрация
- Окт 16, 2022
- Сообщения
- 1,233
- Реакции
- 214
- Награды
- 2
Банковский троян на Android возвращается с новыми и разрушительными функциями
Согласно отчёту ИБ-компании ThreatFabric, в дикой природе появился новый вариант банковского трояна для Android под названием Xenomorph.
Обновленная версия, названная «Xenomorph 3rd generation» компанией Hadoken Security Group, получила новые функции, в том числе улучшенный механизм выполнения на основе службы специальных возможностей Android, который используется хакерами для реализации автоматизированной службы передачи (ATS).
Впервые о Xenomorph стало известно в феврале 2022 года. Он был нацелен на 56 европейских банков, используя приложения-дропперы, которые были опубликованы в магазине Google Play. Последняя итерация Xenomorph предназначена для более 400 банковских и финансовых учреждений, включая несколько криптовалютных кошельков. По словам ThreatFabric, обнаруженные образцы распространяются через сеть доставки контента Discord (CDN).
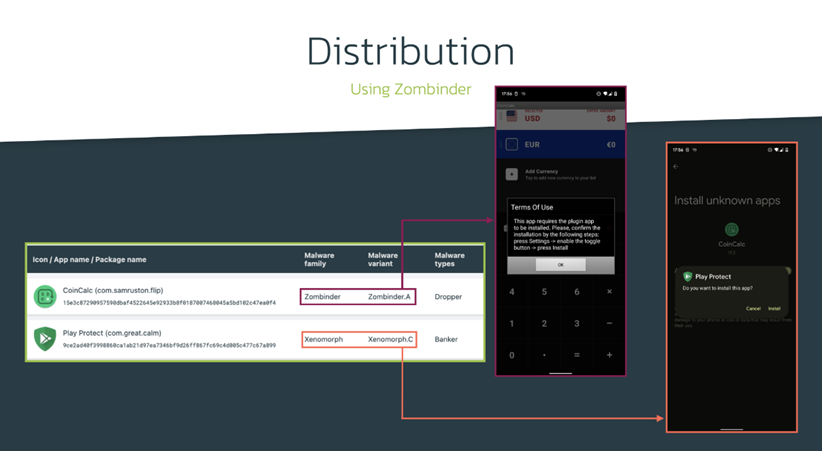
«Xenomorph v3 развертывается с помощью приложения-дроппера Zombinder, имитирующего конвертер валют, который загружает в качестве обновления приложение, выдающее себя за Google Play Protect (Google Play Защита). Приложения Zombinder разработаны с использованием сервиса Google Bound.
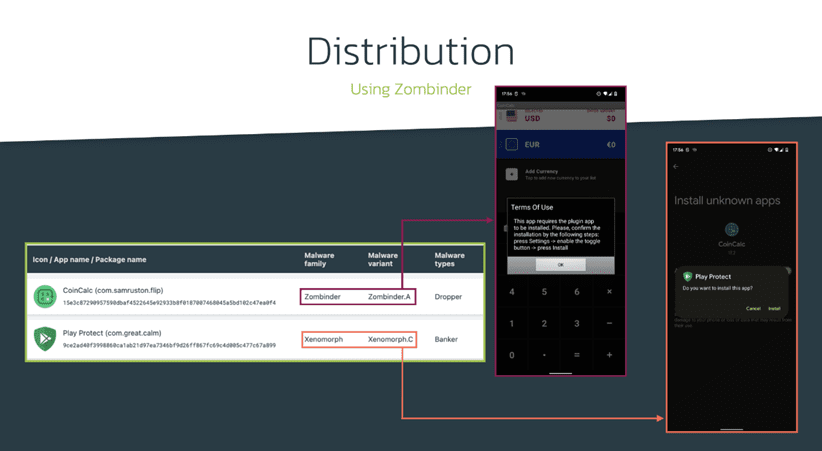
Влияние обнаруженной кампании расширяется от европейских компаний до бельгийских и канадских финансовых организаций.
Xenomorph, как и любой банковский троян, злоупотребляет службой специальных возможностей Android (Accessibility Service) для проведения оверлей-атак (Overlay attack). Троян также может автоматически завершать мошеннические транзакции на зараженных устройствах - метод, называемый автоматизированной службой передачи (Automated Transfer Systems, ATS).
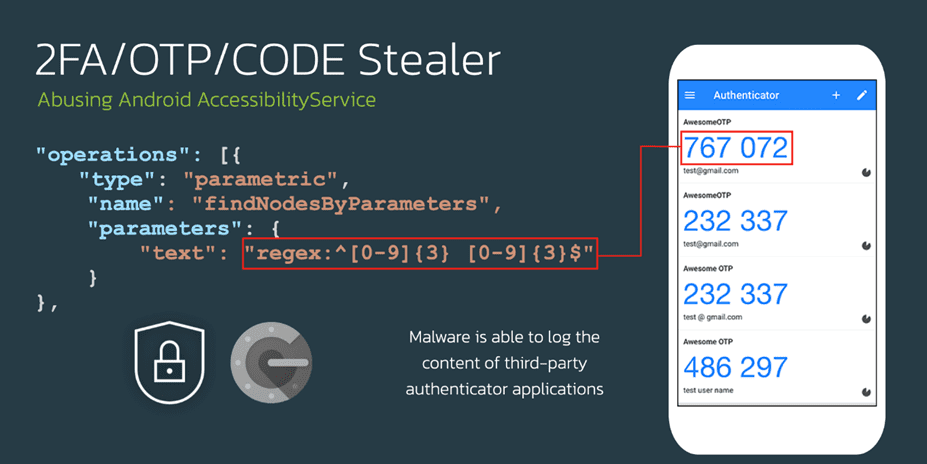
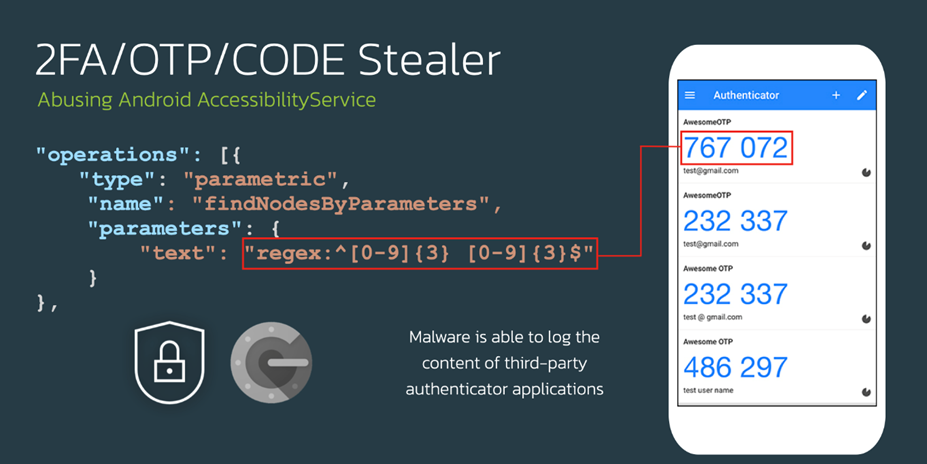
Поскольку банки переходят от SMS для двухфакторной аутентификации (2FA) к приложениям-аутентификаторам, троян Xenomorph включает модуль ATS, который позволяет ему запускать извлекать коды аутентификатора из приложений-аутентификаторов.
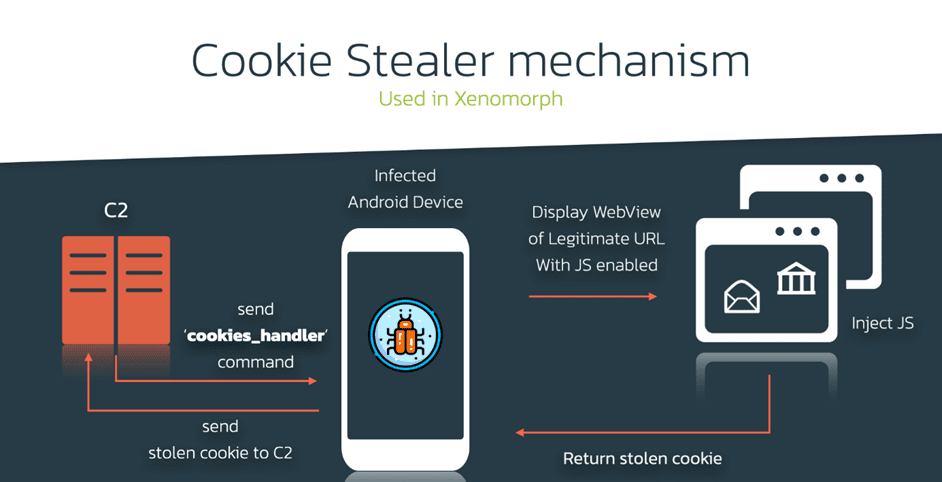
Xenomorph v3 также обладает функцией кражи cookie-файлов, что позволяет хакеру захватить учетную запись. Cookie-файлы сеанса позволяют пользователю поддерживать открытый сеанс в браузере без необходимости повторного ввода своих учетных данных. Украв cookie-файл сеанса, злоумышленник получает доступ к сеансу вошедшего в систему жертвы.
Благодаря новым функциям Xenomorph теперь может полностью автоматизировать всю цепочку атаки, от заражения до кражи средств, что делает его одним из самых передовых и опасных вредоносных троянов для Android.
Подробнее: https://www.securitylab.ru/news/536862.php
Согласно отчёту ИБ-компании ThreatFabric, в дикой природе появился новый вариант банковского трояна для Android под названием Xenomorph.
Обновленная версия, названная «Xenomorph 3rd generation» компанией Hadoken Security Group, получила новые функции, в том числе улучшенный механизм выполнения на основе службы специальных возможностей Android, который используется хакерами для реализации автоматизированной службы передачи (ATS).
Впервые о Xenomorph стало известно в феврале 2022 года. Он был нацелен на 56 европейских банков, используя приложения-дропперы, которые были опубликованы в магазине Google Play. Последняя итерация Xenomorph предназначена для более 400 банковских и финансовых учреждений, включая несколько криптовалютных кошельков. По словам ThreatFabric, обнаруженные образцы распространяются через сеть доставки контента Discord (CDN).
«Xenomorph v3 развертывается с помощью приложения-дроппера Zombinder, имитирующего конвертер валют, который загружает в качестве обновления приложение, выдающее себя за Google Play Protect (Google Play Защита). Приложения Zombinder разработаны с использованием сервиса Google Bound.
Влияние обнаруженной кампании расширяется от европейских компаний до бельгийских и канадских финансовых организаций.
Xenomorph, как и любой банковский троян, злоупотребляет службой специальных возможностей Android (Accessibility Service) для проведения оверлей-атак (Overlay attack). Троян также может автоматически завершать мошеннические транзакции на зараженных устройствах - метод, называемый автоматизированной службой передачи (Automated Transfer Systems, ATS).
Поскольку банки переходят от SMS для двухфакторной аутентификации (2FA) к приложениям-аутентификаторам, троян Xenomorph включает модуль ATS, который позволяет ему запускать извлекать коды аутентификатора из приложений-аутентификаторов.
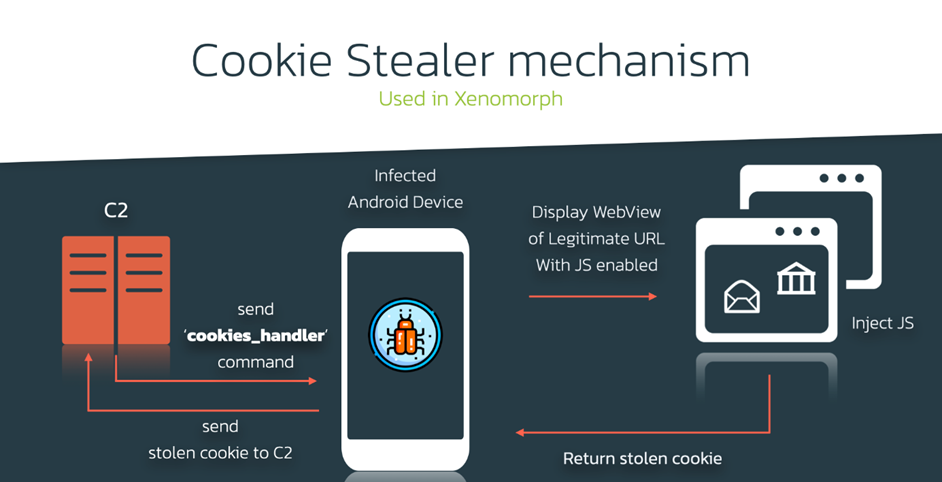
Xenomorph v3 также обладает функцией кражи cookie-файлов, что позволяет хакеру захватить учетную запись. Cookie-файлы сеанса позволяют пользователю поддерживать открытый сеанс в браузере без необходимости повторного ввода своих учетных данных. Украв cookie-файл сеанса, злоумышленник получает доступ к сеансу вошедшего в систему жертвы.
Благодаря новым функциям Xenomorph теперь может полностью автоматизировать всю цепочку атаки, от заражения до кражи средств, что делает его одним из самых передовых и опасных вредоносных троянов для Android.
Подробнее: https://www.securitylab.ru/news/536862.php


