



- Регистрация
- Окт 17, 2022
- Сообщения
- 870
- Реакции
- 91
- Награды
- 1
Сегодня утром злоумышленники опубликовали более 600 вредоносных пакетов в индексе Node Package Manager (npm) в рамках новой кампании по распространению вредоносного ПО Shai-Hulud.
Большинство затронутых пакетов находятся в экосистеме @antv, которая включает библиотеки для построения графиков, визуализации графов, создания блок-схем и картографирования. Однако популярные пакеты за пределами этого пространства имен также были скомпрометированы.
атака длительностью один час
Как и в предыдущей кампании Shai-Hulud, затронувшей пакеты TanStack и Mistral, вредоносная программа собирает секреты из сред разработки и CI/CD и передает их через P2P-сеть сессий, чтобы затруднить обнаружение и удаление вредоносного ПО.
Злоумышленник также использовал GitHub в качестве резервного механизма для утечки данных и публиковал украденные данные в репозиториях под учетными записями жертв, когда обнаруживались токены, использованные для публикации.
хакеры опубликовали 639 вредоносных версий в 323 уникальных пакетах примерно за один час. По данным компании Socket, занимающейся обеспечением безопасности приложений, 19 мая, в период с 01:56 UTC до 02:56 UTC,
Атака началась со взлома учетной записи npm. atool, которая публикует пакеты в пространстве имен @antv. В число затронутых библиотек входят:
- echarts-for-react
- @antv/g2
- @antv/g6
- @antv/x6
- @antv/l7
- @antv/g2plot
- @antv/graphin
- timeago.js
- датчик размера
- canvas-nest.js
Например, хотя jest-canvas-mock по-прежнему имеет 10 миллионов ежемесячных загрузок, он находится в режиме ожидания уже около 3 лет.
Исследователи Socket ведут список артефактов пакетов, затронутых всеми атаками Shai-Hulud, который разросся до более чем 1000 записей.
Кампании Шаи-Хулуда начались в сентябре прошлого года и продолжают в меньшей степени затрагивать различные программные экосистемы, такие как npm, PyPI и Composer.
Публикация на GitHub
Вредоносная программа взламывает учетные записи сопровождающих или токены публикации, чтобы распространять легитимные пакеты со вредоносным кодом, который крадет секреты разработчиков и системы CI/CD, и может распространяться на другие проекты, используя украденные учетные данные.
Последняя волна атак связана с внедрением сильно обфусцированного вредоносного кода 'index.js', который пытается украсть учетные данные GitHub, npm, cloud, Kubernetes, Vault, Docker, баз данных и SSH.
В первую очередь он ориентирован на рабочие станции разработчиков и среды CI/CD, включая GitHub Actions, GitLab CI, Jenkins, Azure DevOps, CircleCI, Vercel, Netlify и другие платформы сборки.
Украденные данные сериализуются, сжимаются с помощью Gzip, шифруются с помощью AES-256-GCM и упаковываются в RSA-OAEP, чтобы затруднить проверку сети.
Если учетные данные GitHub доступны, вредоносная программа использует API GitHub для автоматического создания новых репозиториев в учетной записи жертвы и загрузки в них украденных данных.
В репозиториях, опубликованных в результате этой атаки, есть файл Readme со строкой niaga og ew ereh :duluh-iahs, что является обратной стороной «Шай-Хулуд: И снова мы здесь» , использованной в утечке вредоносного ПО «Шай-Хулуд» на прошлой неделе. фразы
В отчете платформы по обеспечению безопасности программного обеспечения Aikido отмечается , что на GitHub обнаружено более 2700 мошеннических репозиториев, соответствующих маркерам кампании.
Поиск, проведенный перед публикацией этой статьи, показал, что в настоящее время существует как минимум 2900 репозиториев GitHub, созданных в рамках последней кампании по оптимизации цепочки поставок Shai-Hulud.
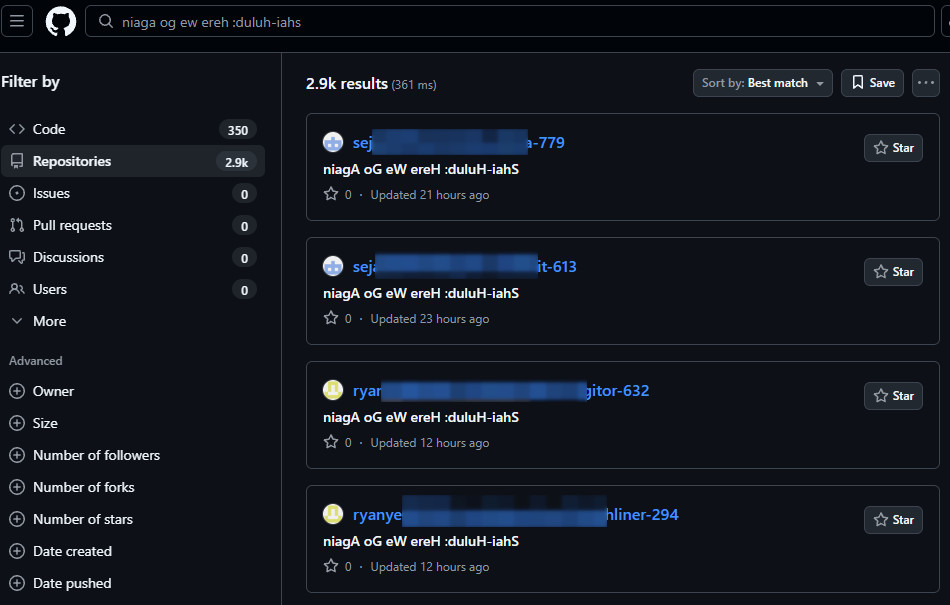
Источник: BleepingComputer
Однако основным каналом утечки является filev2.getsession[.]org/file/ сеть Session P2P. Microsoft также предоставила конечную точку tm-kosche.com через для отправки украденных учетных данных.
«В сети это сквозное зашифрованное соединение по протоколу TCP/443, неотличимое от легитимного трафика приложений Session на сетевом уровне. Здесь нет традиционной точки управления и контроля (C2), которую можно было бы блокировать по имени хоста или IP-адресу», — говорят исследователи Endor Labs.
Упаковка выглядит вполне аутентично.
Одно из ключевых нововведений, обнаруженных Endor Labs в этом варианте Shai Hulud, — это возможность генерировать действительные аттестации происхождения Sigstore путем использования токенов OpenID Connect (OIDC) из скомпрометированных сред CI и отправки их в Fulcio и Reko.
Аналогичные возможности были обнаружены в полезной нагрузке, доставленной в ходе атаки TanStack, приписываемой TeamPCP, когда злоумышленник опубликовал вредоносные версии пакетов с проверяемой аттестацией происхождения в соответствии с требованиями Supply-chain Levels for Software Artifacts (SLSA).
В результате вредоносные пакеты npm могут выглядеть как легитимно подписанные и проходить стандартные проверки происхождения, несмотря на наличие вредоносного ПО, крадущего учетные данные.
В этой атаке также присутствует способность к самораспространению. Вредоносное ПО проверяет украденные токены npm, перечисляет пакеты, принадлежащие жертве, загружает архивы tar, внедряет вредоносную полезную нагрузку и повторно публикует зараженные пакеты с увеличенными номерами версий.
Учитывая, что код Шаи Хулуда недавно был опубликован на GitHub группой злоумышленников TeamPCP и уже использовался в атаках , установить авторство новой кампании Шаи-Хулуда становится сложнее.
Сохранение данных через VS Code и Claude Code
По данным Socket, этот вариант технически отличается от более ранних полезных нагрузок Mini Shai-Hulud, но обладает теми же эксплуатационными характеристиками.
«Полезные нагрузки AntV отличаются от более ранних артефактов Mini Shai-Hulud, таких как router_init.js от TanStack и router_runtime.js, связанные с Intercom», — поясняет Socket.
«В примере AntV используется файл index.js корневого уровня, другая основная точка управления и контроля, а также меньший объем полезной нагрузки. Однако основная операционная модель остается неизменной».
Компания Aikido Security подтверждает, что, хотя основная модель осталась прежней, есть некоторые отличия. Размер полезной нагрузки уменьшился, а также обеспечено постоянное присутствие через бэкдоры, внедренные в конфигурации VS Code и Claude Code.
Исследователи предупреждают, что это может указывать на то, что «злоумышленник обдумывает, что произойдет после того, как первоначальная уязвимость будет устранена».
Разработчикам, загрузившим зараженные npm-пакеты, рекомендуется немедленно удалить их или откатиться до заведомо исправной версии, выпущенной до 18 мая, а затем аннулировать и обновить все скомпрометированные учетные данные (например, GitHub, облачные токены, SSH-ключи).
В отчетах о кибератаке от компаний, занимающихся информационной безопасностью, Socket , Endor Labs , Aikido Security и Step Security, содержатся признаки компрометации, а также рекомендации по обнаружению, устранению и смягчению последствий, которые специалисты по защите могут использовать для обеспечения безопасности среды разработки.

