



- Регистрация
- Окт 17, 2022
- Сообщения
- 870
- Реакции
- 91
- Награды
- 1
Новое вредоносное ПО на языке Lua, получившее название LucidRook, используется в целевых фишинговых кампаниях, направленных на неправительственные организации и университеты на Тайване.
Исследователи Cisco Talos связывают это вредоносное ПО с группой угроз, отслеживаемой внутри компании как UAT-10362, которую они описывают как опытного противника, "обладающего отточенными оперативными навыками".
В октябре 2025 года было замечено, что LucidRook использовался в фишинговых электронных письмах, содержащих защищенные паролем архивы.
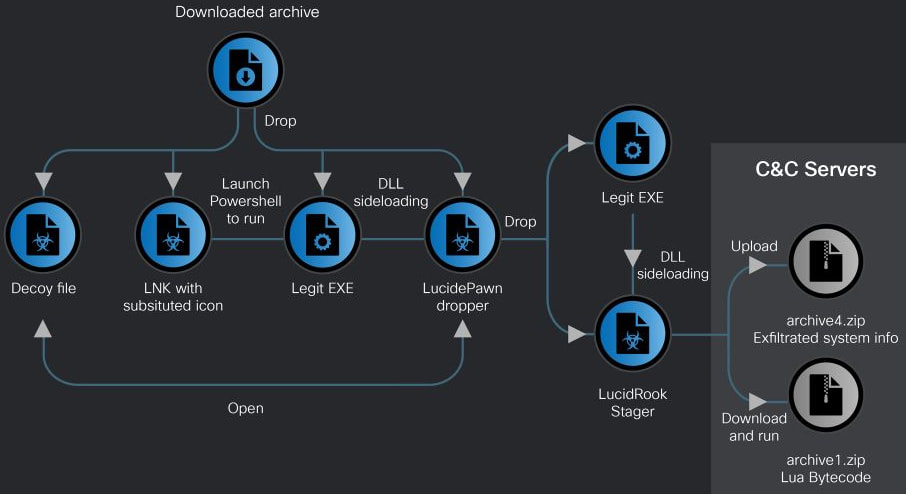
Исследователи выявили две цепочки заражения: одна использовала файл-ярлык LNK, который в конечном итоге распространял вредоносный дроппер под названием LucidPawn, а другая, основанная на EXE-файле, использовала поддельный исполняемый файл антивируса, имитирующий Trend Micro Worry-Free Business Security Services.
Атака, основанная на LNK, использует поддельные документы, такие как правительственные письма, составленные таким образом, чтобы выглядеть как письма от правительства Тайваня, для отвлечения внимания пользователя.
Источник: Cisco Talos
Компания Cisco Talos обнаружила, что LucidPawn расшифровывает и развертывает легитимный исполняемый файл, переименованный для имитации Microsoft Edge, а также вредоносную DLL-библиотеку (DismCore.dll) для установки LucidRook.
LucidRook примечателен своей модульной конструкцией и встроенной средой выполнения Lua, что позволяет ему получать и выполнять полезную нагрузку второго этапа в виде байт-кода Lua.
Такой подход позволяет операторам обновлять функциональность без изменения основного вредоносного ПО, одновременно ограничивая возможности проведения криминалистического анализа. Эта скрытность дополнительно повышается за счет обфускации кода.
«Встраивание интерпретатора Lua фактически превращает нативную DLL в стабильную платформу выполнения, позволяя злоумышленнику обновлять или адаптировать поведение для каждой цели или кампании, обновляя полезную нагрузку байт-кода Lua с помощью более легкого и гибкого процесса разработки», — поясняет Cisco Talos .
«Такой подход также повышает оперативную безопасность, поскольку этап Lua может быть размещен лишь на короткое время и удален из системы управления и контроля после доставки, а также может затруднить восстановление после инцидента, когда защитники извлекают только загрузчик без доставленного извне полезного груза Lua».
Компания Talos также отмечает, что бинарный файл сильно обфусцирован с помощью встроенных строк, расширений файлов, внутренних идентификаторов и адресов C2, что усложняет любые попытки обратного проектирования.
В процессе своей работы LucidRook проводит разведку системы, собирая такую информацию, как имена пользователей и компьютеров, установленные приложения и запущенные процессы.
Данные шифруются с использованием алгоритма RSA, хранятся в защищенных паролем архивах и передаются на контролируемую злоумышленником инфраструктуру через FTP.
В ходе изучения LucidRook исследователи Talos обнаружили связанный с ним инструмент под названием «LucidKnight», который, вероятно, используется для разведки.
Одной из примечательных особенностей LucidKnight является злоупотребление протоколом Gmail GMTP для кражи собранных данных, что говорит о том, что UAT-10362 располагает гибким набором инструментов для удовлетворения различных операционных потребностей.
Cisco Talos с умеренной степенью уверенности заключает, что атаки LucidRook являются частью целенаправленной кампании по вторжению. Однако им не удалось перехватить расшифровываемый байт-код Lua, полученный LucidRook, поэтому конкретные действия, предпринятые после заражения, неизвестны.

