



- Регистрация
- Окт 17, 2022
- Сообщения
- 870
- Реакции
- 91
- Награды
- 1
Новый банковский троян для Android под названием Rokarolla нацелен на 217 банковских и криптовалютных приложений, используя обширный набор из 137 команд.
Вредоносное ПО распространяется через вредоносные веб-сайты, якобы предоставляющие приложения Google Chrome или TikTok, и может получить полный административный контроль над скомпрометированным устройством.
Его возможности включают кражу учетных данных экрана блокировки, списков контактов и данных SMS, а также использование кейлоггеров для непрерывной записи пользовательского ввода.
В процессе установки вредоносное приложение действует как загрузчик и имитирует Google Play Protect, встроенную в Android антивирусную систему, предлагая пользователям возможность установить Chrome или TikTok, которые содержат вредоносное ПО Rokarolla.
Как показали исследования специалистов по мобильной безопасности из компании Zimperium, опубликованные сегодня, при запуске на устройстве Rokarolla запрашивает разрешения на доступ к службе специальных возможностей, а также к уведомлениям, SMS и звонкам.
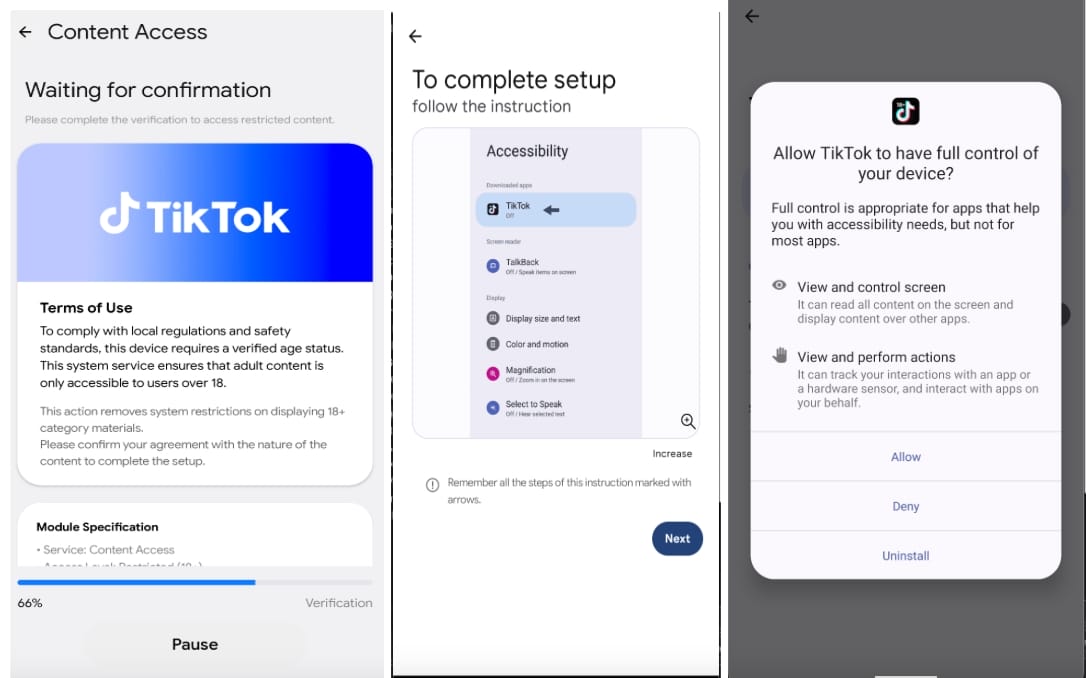
Источник: Empire
Связь с сервером управления и контроля (C2) начинается с отправки базового профиля устройства, содержащего такие сведения, как модель телефона, установленная версия Android, языковые настройки, характеристики дисплея, уровень заряда батареи, объем памяти и доступная оперативная память.
По данным компании Zimperium, эта информация используется для создания уникального идентификатора для каждой жертвы в ходе кампании в Рокаролле.
По данным Zimperium, основная цель вредоносной программы, по всей видимости, — кража финансовой информации. Для этого она проверяет зараженное устройство по списку из 217 целевых приложений, а затем загружает фишинговую полезную нагрузку, соответствующую любым совпадающим приложениям.
Когда жертва открывает приложение из списка, Rokarolla отображает поддельное окно входа в систему, чтобы украсть учетные данные, информацию о кредитных картах и другие финансовые данные.
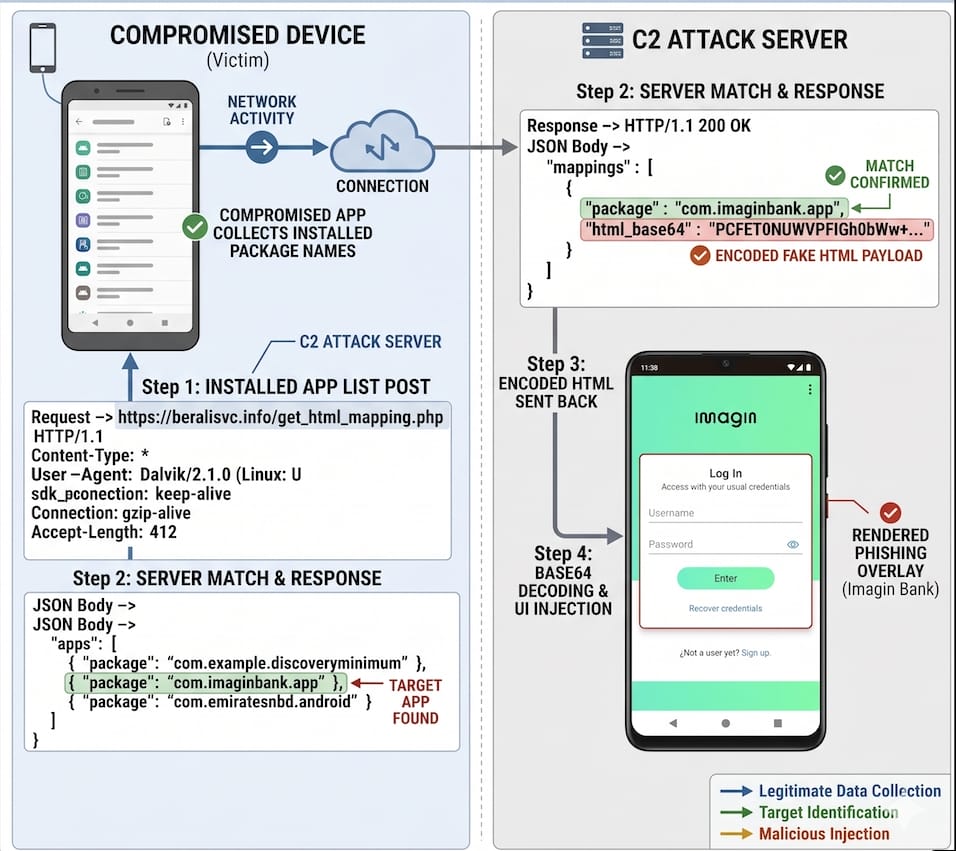
Процесс кражи финансовых данных
Источник: Empire
Однако использование наложений выходит за рамки кражи данных. Вредоносная программа также использует этот метод для перехвата PIN-кода/графического ключа блокировки экрана и управления устройством даже в заблокированном состоянии.
Кроме того, наложения используются для сокрытия активности вредоносного ПО и блокировки взаимодействия с пользователем путем отображения поддельных экранов установки при необходимости.
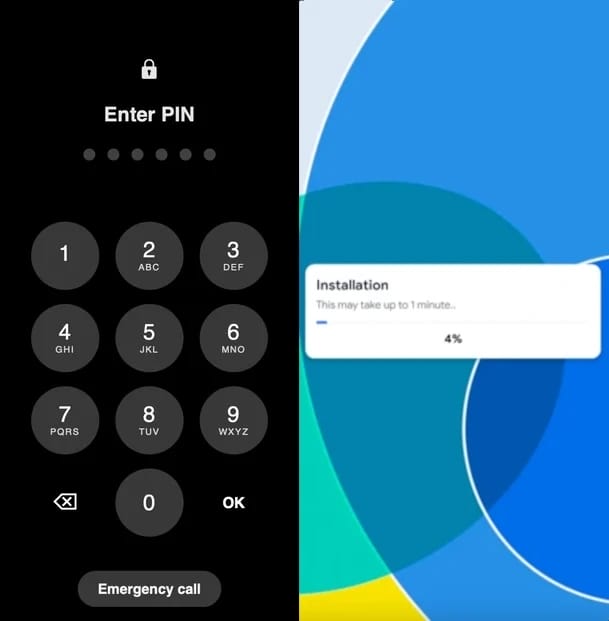
Накладка с PIN-кодом (слева) и накладка с имитацией установки (справа)
Источник: Empire
К дополнительным методам обхода относятся отключение Google Play Protect, скрытие значка приложения из списка приложений, отключение звука и вибрации, а также постоянное включение экрана.
Компания Zimperium создала репозиторий на GitHub со всеми 137 командами, доступными для Rokarolla. Некоторые из команд, используемых для кражи данных, включают:
- Кража SMS-сообщений
- Извлечение контактной информации и контактов WhatsApp.
- Захват нажатий клавиш
- Запись содержимого экрана с помощью логирования пользовательского интерфейса.
- Копирование и изменение содержимого буфера обмена
- Блокировка входящих звонков и уведомлений о банковском мошенничестве
- Периодически делайте скриншоты и загружайте их с указанием времени.
Zimperium не обнаружил вредоносное ПО в Google Play, официальном репозитории приложений для Android. Пользователям рекомендуется избегать загрузки APK-файлов вне Google Play, если они не доверяют издателю.
Кроме того, пользователям следует проявлять осторожность при предоставлении разрешений на использование специальных возможностей, поскольку ими можно злоупотреблять для обхода стандартных средств защиты Android и получения расширенных возможностей для взаимодействия с пользовательским интерфейсом или подтверждения системных запросов — действий, часто используемых вредоносными программами для Android.

