



- Регистрация
- Окт 16, 2022
- Сообщения
- 1,236
- Реакции
- 215
- Награды
- 2
В Telegram и на хакерских форумах рекламируется новый вредоносный код, предоставляющий услуги по краже информации (MaaS), под названием SantaStealer, который, как утверждается, работает в оперативной памяти, избегая обнаружения через файлы.
По данным исследователей безопасности из Rapid7, эта операция представляет собой ребрендинг проекта под названием BluelineStealer, и разработчик наращивает темпы ее проведения в преддверии запланированного запуска до конца года.
Судя по всему, SantaStealer — это проект русскоязычного разработчика, и он рекламируется с базовой подпиской за 175 долларов в месяц и премиум-подпиской за 300 долларов в месяц.
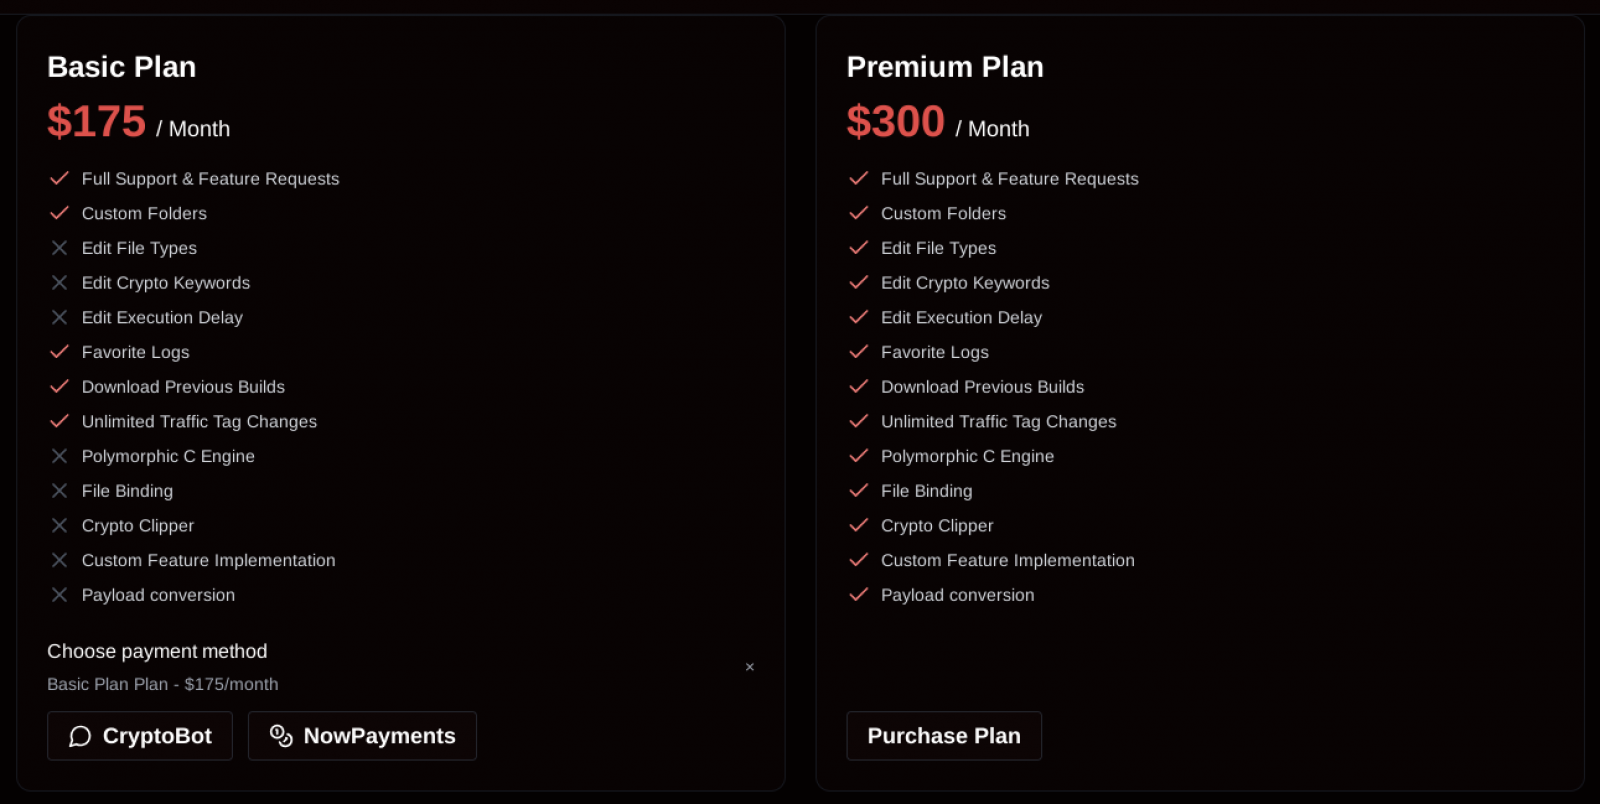
Источник: Rapid7
Компания Rapid7 проанализировала несколько образцов SantaStealer и получила доступ к партнерской веб-панели, что показало, что вредоносная программа использует множество механизмов кражи данных, но не обладает заявленными функциями для обхода обнаружения и анализа.
«Образцы, которые мы видели до сих пор, отнюдь не являются необнаружимыми или сложными для анализа», — говорится в отчете исследователей Rapid7. сегодняшнем
«Хотя вполне возможно, что злоумышленник, стоящий за SantaStealer, все еще разрабатывает некоторые из упомянутых методов противодействия анализу или антивирусам, утечка образцов до того, как вредоносное ПО будет готово к использованию в производственных условиях — включая имена символов и незашифрованные строки — является неуклюжей ошибкой, которая, вероятно, сводит на нет большую часть усилий, вложенных в его разработку, и указывает на низкий уровень операционной безопасности злоумышленника (или злоумышленников)», — заявляет Rapid7.
Панель отличается удобным для пользователя дизайном, позволяющим «клиентам» настраивать свои сборки с учетом конкретных целей, от полномасштабной кражи данных до простых полезных нагрузок, нацеленных только на определенные данные.
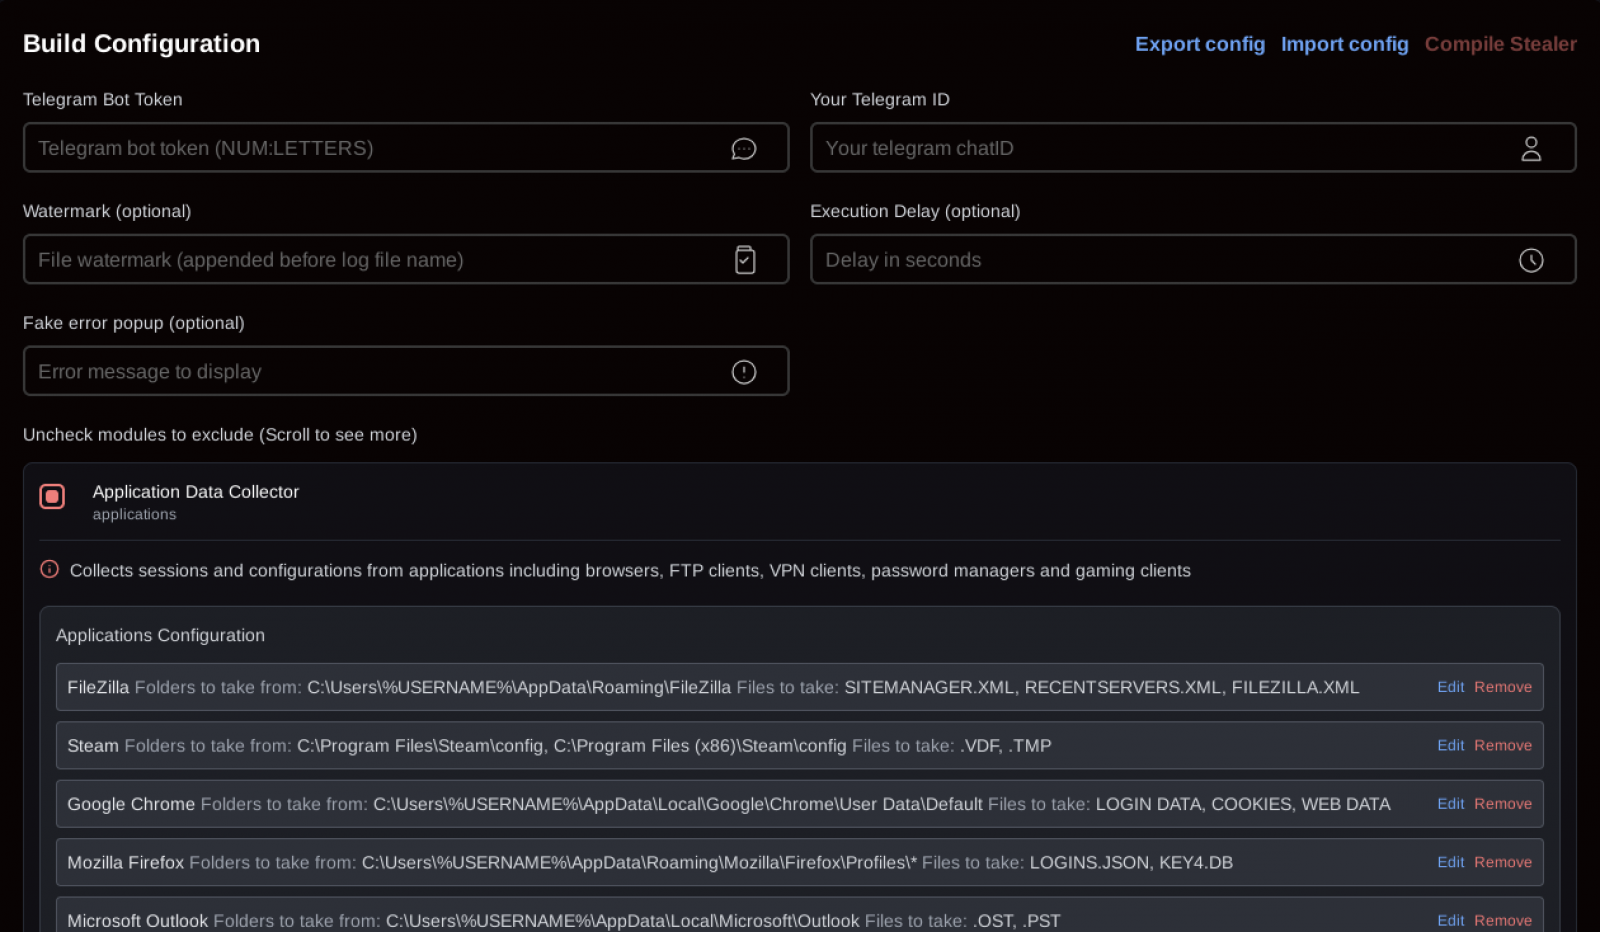
Источник: Rapid7
SantaStealer использует 14 различных модулей сбора данных, каждый из которых работает в собственном потоке, записывая украденные данные в память, архивируя их в ZIP-файл, а затем передавая их порциями по 10 МБ на жестко заданную точку управления (C2) через порт 6767.
Модули нацелены на сбор информации из браузера (пароли, cookie, история просмотров, сохраненные данные кредитных карт), данных Telegram, Discord и Steam, приложений и расширений для криптовалютных кошельков, а также документов. Вредоносное ПО также может делать снимки экрана рабочего стола пользователя.
Вредоносная программа использует встроенный исполняемый файл для обхода защиты Chrome App-Bound Encryption, впервые представленной в июле 2024 года и обходимой множеством активных злоумышленников, занимающихся кражей информации .
Другие параметры конфигурации позволяют операторам исключать системы из региона Содружества Независимых Государств (СНГ) и откладывать выполнение, чтобы ввести жертв в заблуждение периодом бездействия.
Поскольку SantaStealer еще не полностью работоспособен и не был распространен массово, неясно, как он будет распространяться. Однако в последнее время киберпреступники, похоже, предпочитают атаки ClickFix, в ходе которых пользователей обманом заставляют вставлять опасные команды в терминал Windows.
Фишинг, пиратское программное обеспечение или загрузка торрентов также являются распространенными методами распространения, как и вредоносная реклама и вводящие в заблуждение комментарии на YouTube.
Компания Rapid7 рекомендует пользователям проверять ссылки и вложения в электронных письмах, которые им незнакомы. Они также предупреждают о недопустимости запуска непроверенного кода из общедоступных репозиториев расширений.

