



- Регистрация
- Окт 17, 2022
- Сообщения
- 870
- Реакции
- 91
- Награды
- 1
Новая вредоносная программа для кражи информации под названием Torg Grabber похищает конфиденциальные данные из 850 расширений для браузеров, более 700 из которых предназначены для криптовалютных кошельков.
Первоначальный доступ осуществляется с помощью метода ClickFix путем перехвата буфера обмена и обмана пользователя с целью выполнения вредоносной команды PowerShell.
По данным исследователей из компании Gen Digital, занимающейся кибербезопасностью, Torg Grabber активно разрабатывается: за три месяца (с декабря 2025 года по февраль 2026 года) было собрано 334 уникальных образца, и каждую неделю регистрируются новые серверы управления и контроля (C2).
Помимо криптовалютных кошельков, Torg Grabber похищает данные из 103 менеджеров паролей и инструментов двухфакторной аутентификации, а также из 19 приложений для создания заметок.
Быстрая эволюция
В техническом отчете, опубликованном на этой неделе, исследователи Gen Digital утверждают, что в первоначальных сборках Torg Grabber для утечки данных использовался протокол TCP на основе Telegram, а затем и собственный зашифрованный протокол TCP.
18 декабря 2025 года от этих двух механизмов отказались в пользу HTTPS-соединения, маршрутизируемого через инфраструктуру Cloudflare. Этот метод поддерживает загрузку данных по частям и доставку полезной нагрузки.
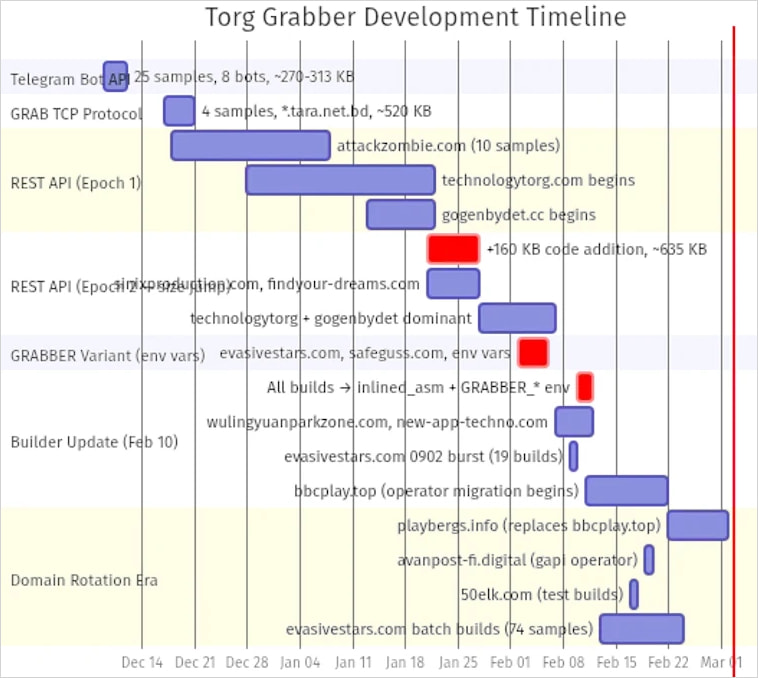
Хронология разработки Torg Grabber
Источник: Gen Digital
Вредоносная программа использует несколько механизмов защиты от анализа, многоуровневую обфускацию, а также прямые системные вызовы и рефлексивную загрузку для обхода защиты, выполняя финальную полезную нагрузку полностью в оперативной памяти.
22 декабря 2025 года Torg Grabber добавил функцию обхода шифрования, привязанного к приложению (ABE), чтобы обойти систему защиты файлов cookie в Chrome (а также в Brave, Edge, Vivaldi и Opera), как и многие другие программы для кражи информации .
Однако исследователи также обнаружили автономный инструмент под названием Underground, используемый для извлечения данных из браузера.
Он внедряет DLL-библиотеку в браузер с помощью рефлексии для доступа к службе повышения привилегий COM в Chrome и извлечения главного ключа шифрования — метод, который также недавно был использован в VoidStealer .
Широкие возможности по краже данных
Компания Gen Digital обнаружила , что Torg Grabber атакует 25 браузеров на основе Chromium и 8 вариантов Firefox, пытаясь украсть учетные данные, файлы cookie и данные автозаполнения.
Из 850 расширений для браузеров, на которые оно нацелено, 728 предназначены для криптовалютных кошельков, охватывая «практически все криптовалютные кошельки, когда-либо придуманные человеческим оптимизмом».
«Все ведущие компании представлены здесь: MetaMask, Phantom, TrustWallet, Coinbase, Binance, Exodus, TronLink, Ronin, OKX, Keplr, Rabby, Sui, Solflare», — утверждают исследователи.
«Но этот список не ограничивается громкими именами. Он продолжается вглубь длинного хвоста, за пределы проектов с количеством установок, которое можно было бы поместить в телефонную будку».
Помимо кошельков, вредоносная программа также нацелена на большой список из 103 расширений для паролей, токенов и аутентификаторов: LastPass, 1Password, Bitwarden, KeePass, NordPass, Dashlane, ProtonPass, Enpass, Psono, Pleasant Password Server, heylogin, 2FAAuth, GAuth, TOTP Authenticator и Akamai MFA.
Torg Grabber также отслеживает информацию из Discord, Telegram, Steam, VPN-приложений, FTP-приложений, почтовых клиентов, менеджеров паролей и настольных приложений для криптовалютных кошельков.
Вредоносная программа также может составлять профиль хоста, создавать аппаратный отпечаток, документировать установленное программное обеспечение (включая 24 антивирусных инструмента), делать снимки экрана рабочего стола пользователя и красть файлы из папок «Рабочий стол»/«Документы».
Также примечательна его способность выполнять шелл-код на скомпрометированном устройстве, передаваемый с C2-сервера в зашифрованном с помощью ChaCha виде, сжатом с помощью zlib.
Компания Gen Digital предупреждает, что Torg Grabber продолжает быстро развиваться, еженедельно регистрируя новые домены управления и контроля, и что его база операторов расширяется, и на момент анализа было задокументировано 40 тегов.

