



- Регистрация
- Окт 17, 2022
- Сообщения
- 870
- Реакции
- 91
- Награды
- 1
Недавно обнаруженная продвинутая вредоносная программа для Linux, ориентированная на облачные среды, под названием VoidLink, предоставляет злоумышленникам пользовательские загрузчики, имплантаты, руткиты и плагины, разработанные для современных инфраструктур.
VoidLink написан на языках Zig, Go и C, и его код демонстрирует признаки проекта, находящегося в активной разработке, с обширной документацией и, вероятно, предназначенного для коммерческих целей.
Аналитики вредоносного ПО из компании Check Point, специализирующейся на кибербезопасности, утверждают, что VoidLink может определять, работает ли он в средах Kubernetes или Docker, и соответствующим образом корректировать свое поведение.
Однако активных случаев заражения не подтверждено, что подтверждает предположение о том, что вредоносное ПО было создано «либо как продукт, либо как платформа, разработанная для клиента».
Исследователи отмечают, что, судя по локализации интерфейса и оптимизациям, VoidLink, по всей видимости, разрабатывается и поддерживается разработчиками, говорящими на китайском языке.
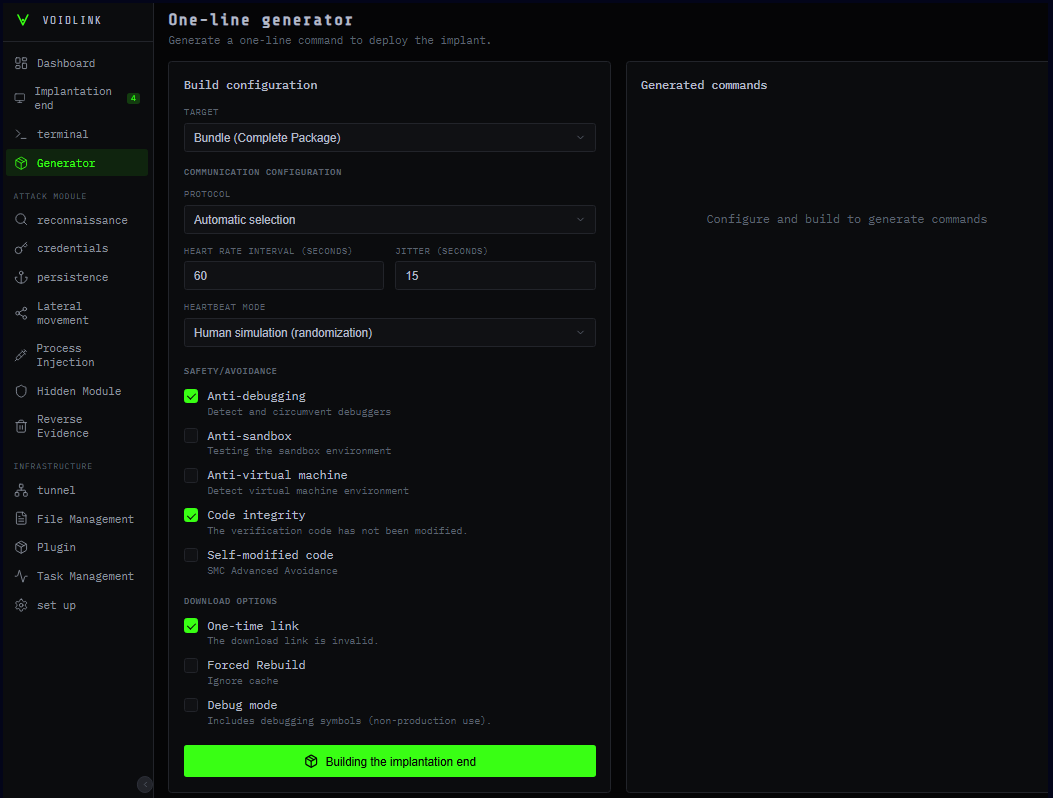
Источник: Check Point
Возможности VoidLink
VoidLink — это модульная платформа для постэксплуатации уязвимостей в системах Linux, которая позволяет хакерам контролировать скомпрометированные машины, оставаясь при этом незамеченными, расширять функциональность с помощью плагинов и адаптировать поведение к конкретным облачным и контейнерным средам.
После активации имплант проверяет, работает ли он в Docker или Kubernetes, и запрашивает метаданные облачных экземпляров у таких провайдеров, как AWS, GCP, Azure, Alibaba и Tencent, а в планах — добавление Huawei, DigitalOcean и Vultr.
Данная платформа собирает системные данные, такие как версия ядра, гипервизор, процессы и состояние сети, а также сканирует систему на наличие EDR-сообщений, средств повышения безопасности ядра и инструментов мониторинга.
Вся информация и рассчитанный на основе установленных решений безопасности и мер по усилению защиты показатель риска передаются оператору, что позволяет ему корректировать поведение модуля, например, замедлять сканирование портов и увеличивать интервалы отправки сигналов.
Имплант взаимодействует с оператором, используя несколько протоколов (HTTP, WebSocket, DNS-туннелирование, ICMP), заключенных в специальный зашифрованный слой обмена сообщениями под названием «VoidStream», который маскирует трафик под обычную веб-активность или активность API.
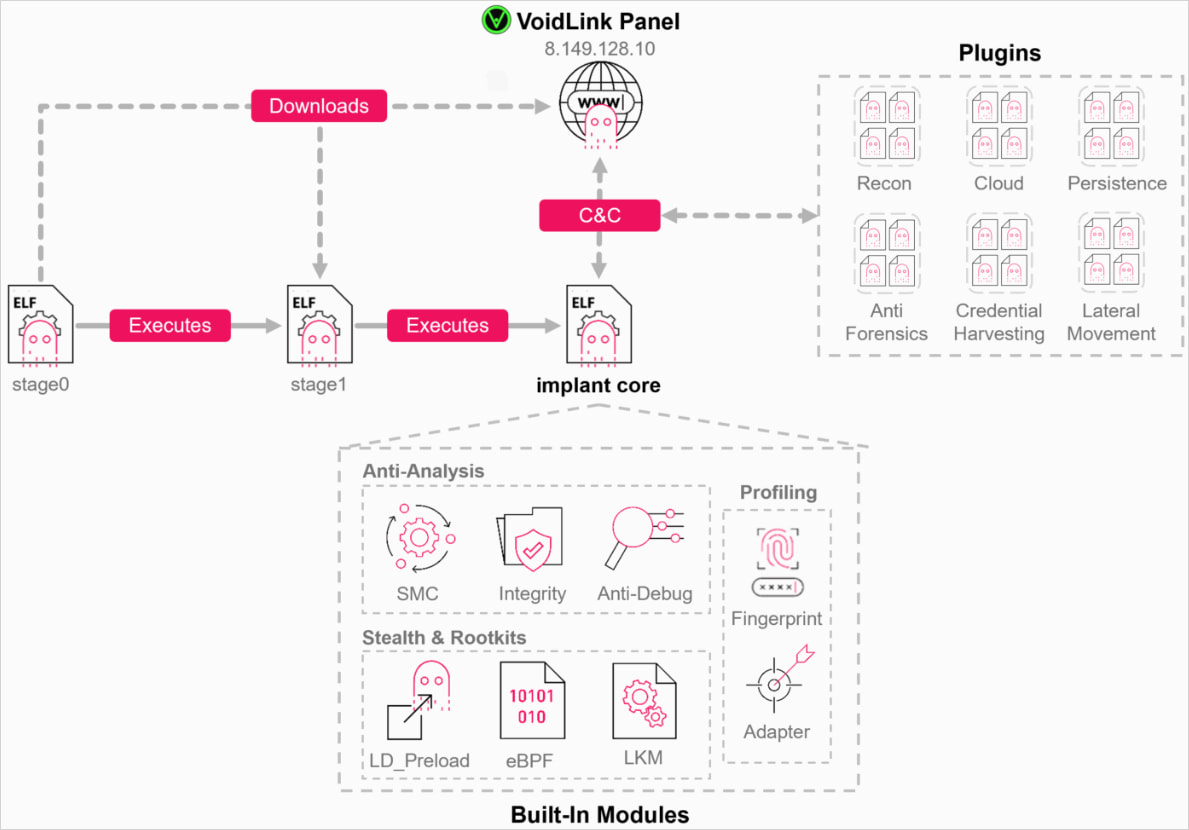
Источник: Check Point
Плагины VoidLink представляют собой объектные файлы ELF, загружаемые непосредственно в память и вызывающие API фреймворка посредством системных вызовов.
Согласно анализу Check Point , текущие версии VoidLink используют 35 плагинов в конфигурации по умолчанию:
- Разведка (системы, пользователей, процессов, сети)
- Вспомогательные средства для перечисления и экранирования облачных и контейнерных данных
- Сбор учетных данных (SSH-ключи, учетные данные Git, токены, ключи API, данные браузера)
- Боковое перемещение (оболочки, переброска и туннелирование через порты, распространение сигнала на основе SSH)
- Механизмы обеспечения постоянного доступа (злоупотребление динамическими компоновщиками, задания cron, системные службы)
- Антикриминалистическая экспертиза (удаление логов, очистка истории, временные метки)
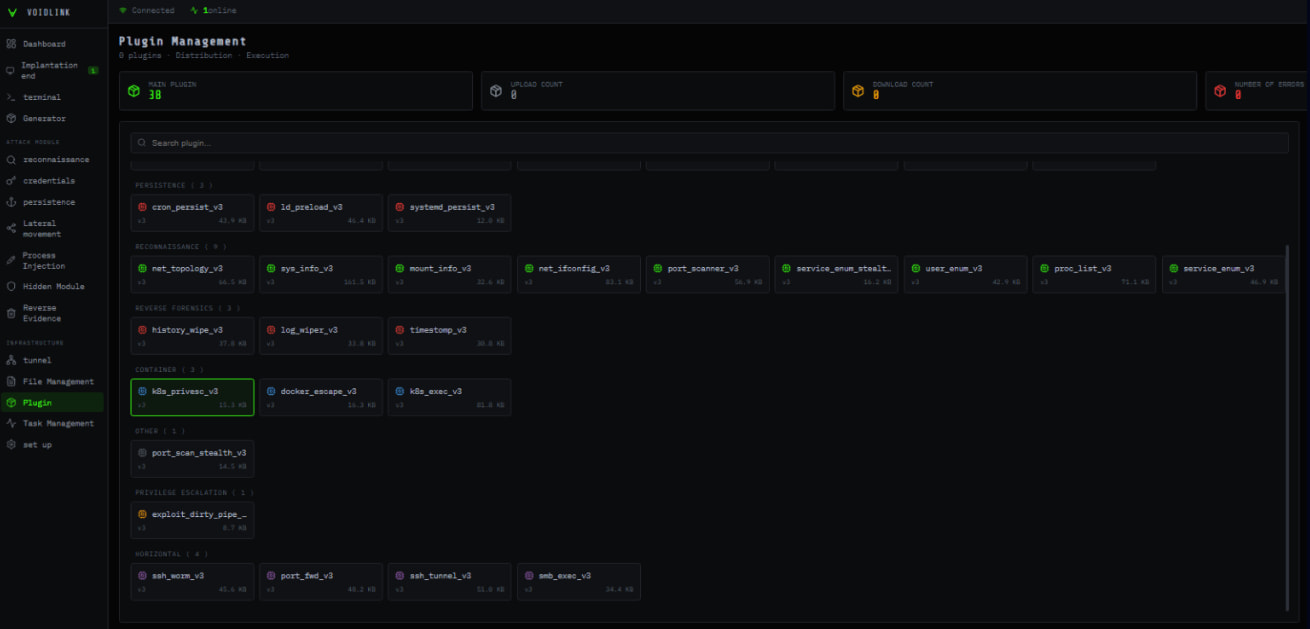
Источник: Check Point
Чтобы гарантировать незаметность этих операций, VoidLink использует набор модулей руткита, которые скрывают процессы, файлы, сетевые сокеты или сам руткит.
В зависимости от версии ядра хоста, фреймворк использует LD_PRELOAD (в более старых версиях), LKM (загружаемые модули ядра) или руткиты на основе eBPF.
Кроме того, VoidLink может обнаруживать отладчики в среде, использует шифрование кода во время выполнения и выполняет проверки целостности для обнаружения перехватчиков и попыток несанкционированного доступа — все это передовые механизмы защиты от анализа.
В случае обнаружения попыток взлома имплантат самоудаляется, а модули защиты от криминалистического анализа удаляют журналы, историю командной оболочки, записи о входах в систему и надежно перезаписывают все файлы, загруженные на хост, сводя к минимуму риски для проведения криминалистических расследований.
Исследователи Check Point утверждают, что VoidLink разработан с учетом скрытности, поскольку он «стремится максимально автоматизировать уклонение от преследования», тщательно анализируя целевую среду перед выбором оптимальной стратегии.
Они отмечают, что новая структура «значительно более продвинута, чем типичное вредоносное ПО для Linux» и является результатом работы разработчиков с «высоким уровнем технической экспертизы» и отличным знанием нескольких языков программирования.
«Огромное количество функций и модульная архитектура свидетельствуют о том, что авторы стремились создать сложную, современную и многофункциональную платформу», — говорят исследователи.
компания Check Point приводит В сегодняшнем отчете набор индикаторов компрометации, а также технические характеристики модулей и список обнаруженных плагинов.

