



- Регистрация
- Окт 17, 2022
- Сообщения
- 870
- Реакции
- 91
- Награды
- 1
Новая вредоносная программа для Android под названием BeatBanker может захватывать устройства и обманным путем заставлять пользователей устанавливать ее, выдавая себя за приложение Starlink на веб-сайтах, маскирующихся под официальный магазин Google Play.
Вредоносная программа сочетает в себе функции банковского трояна с майнингом Monero и может красть учетные данные, а также вмешиваться в криптовалютные транзакции.
Исследователи «Лаборатории Касперского» обнаружили BeatBanker в ходе кампаний, нацеленных на пользователей в Бразилии. Они также выяснили, что в последней версии вредоносного ПО вместо банковского модуля используется распространенный троян для удаленного доступа к Android под названием BTMOB RAT.
BTMOB RAT предоставляет операторам полный контроль над устройством, возможность регистрации нажатий клавиш, записи экрана, доступа к камере, GPS-отслеживания и захвата учетных данных.
Сохранение через MP3
BeatBanker распространяется в виде APK-файла, который использует нативные библиотеки для расшифровки и загрузки скрытого кода DEX непосредственно в память с целью обхода защиты.
Перед запуском программа выполняет проверку окружения, чтобы убедиться, что её не анализируют. Если проверка пройдена успешно, она отображает поддельный экран обновления Play Store, чтобы обманом заставить жертв предоставить ей разрешение на установку дополнительных вредоносных программ.
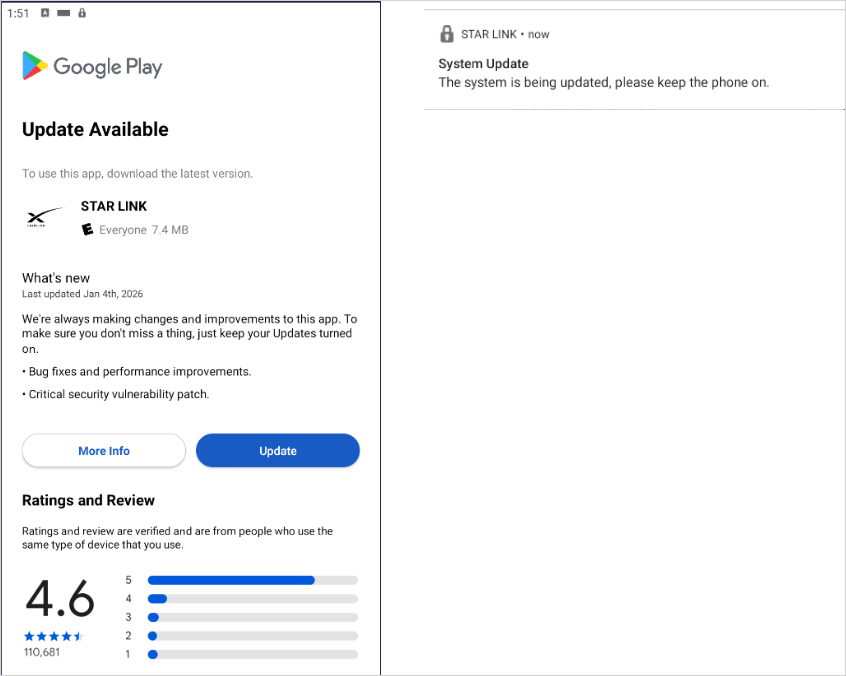
Поддельное сообщение об обновлении
Источник: Касперский
Чтобы избежать срабатывания каких-либо тревожных сигналов, BeatBanker на некоторое время после установки приостанавливает вредоносные операции.
По данным «Лаборатории Касперского», вредоносная программа использует необычный метод для поддержания своего присутствия, заключающийся в непрерывном воспроизведении практически неслышимой 5-секундной записи китайской речи из MP3-файла с именем output8.mp3 .
«Компонент KeepAliveServiceMediaPlayback обеспечивает непрерывную работу, инициируя бесперебойное воспроизведение через MediaPlayer», — поясняет компания Kaspersky в сегодняшнем отчете.
«Это поддерживает работу сервиса в фоновом режиме с помощью уведомлений и загружает небольшой непрерывный аудиофайл. Эта постоянная активность предотвращает приостановку или завершение процесса системой из-за бездействия».
Скрытая добыча криптовалюты
BeatBanker использует модифицированный майнер XMRig версии 6.17.0, скомпилированный для устройств ARM, для майнинга Monero на устройствах Android. XMRig подключается к контролируемым злоумышленниками майнинговым пулам, используя зашифрованные TLS-соединения, и переключается на прокси-сервер, если основной адрес не работает.
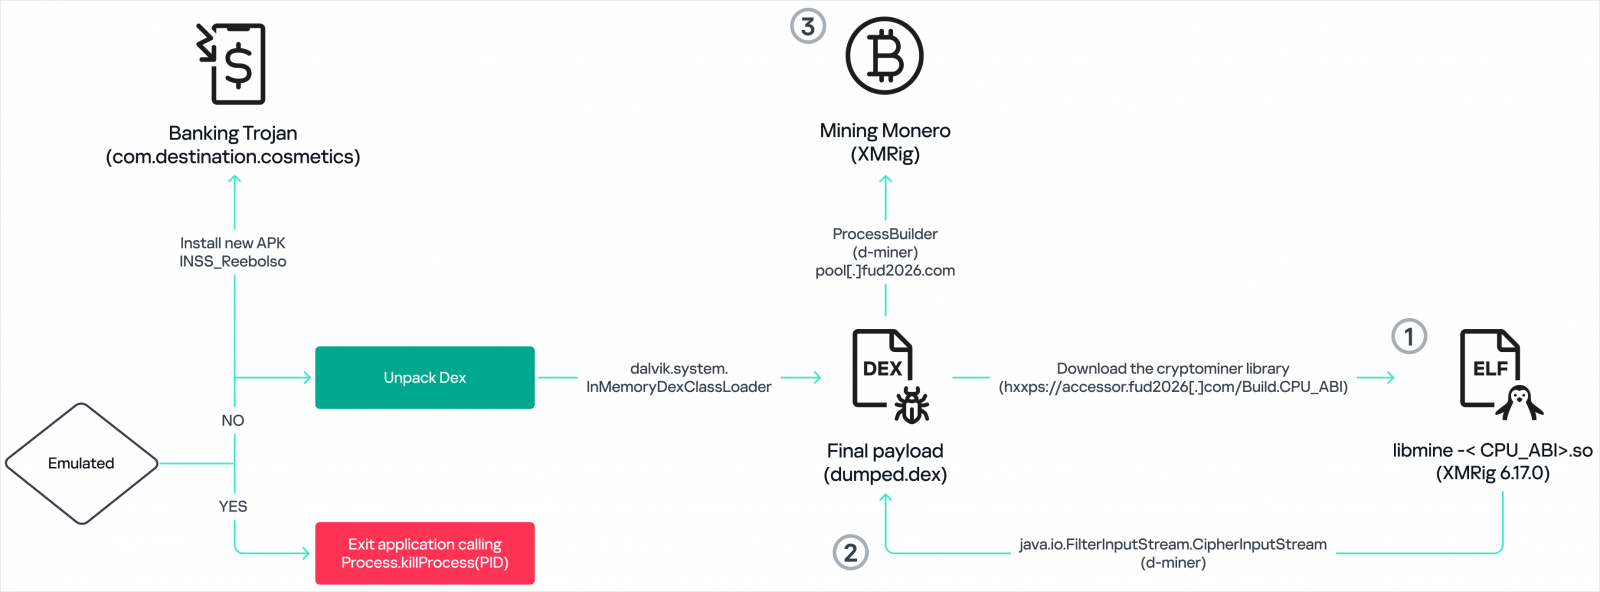
Источник: Касперский
Запуск или остановка майнера могут осуществляться динамически в зависимости от состояния устройства, которое операторы тщательно отслеживают для обеспечения оптимальной работы и поддержания скрытности.
Используя Firebase Cloud Messaging (FCM), вредоносная программа непрерывно отправляет на сервер управления и контроля (C2) информацию об уровне заряда батареи и температуре устройства, состоянии зарядки, активности использования, а также о том, не перегрелось ли оно.
Останавливая майнинг во время использования устройства и ограничивая его физическое воздействие, вредоносная программа может оставаться скрытой в течение более длительного периода, добывая криптовалюту, когда позволяют условия.
Хотя компания Kaspersky зафиксировала все случаи заражения BeatBanker в Бразилии, вредоносная программа может распространиться на другие страны, если её эффективность будет доказана, поэтому рекомендуется проявлять бдительность и соблюдать надлежащие меры безопасности.
Пользователям Android не следует устанавливать APK-файлы из сторонних источников, помимо официального магазина Google Play, если они не доверяют издателю/дистрибьютору, им следует проверять предоставленные разрешения на наличие рискованных, не имеющих отношения к функциональности приложения, и регулярно выполнять сканирование с помощью Play Protect.

