



- Регистрация
- Окт 16, 2022
- Сообщения
- 1,236
- Реакции
- 215
- Награды
- 2
Недавно обнаруженная вредоносная программа для Android, получившая название DroidLock, может блокировать экраны жертв, требуя выкуп, и получать доступ к текстовым сообщениям, журналам звонков, контактам, аудиозаписям или даже удалять данные.
DroidLLock позволяет оператору получить полный контроль над устройством через систему совместного доступа VNC и может украсть графический ключ блокировки устройства, наложив его на экран.
По данным исследователей из компании Zimperium, занимающейся мобильной безопасностью, вредоносное ПО нацелено на испаноязычных пользователей и распространяется через вредоносные веб-сайты, рекламирующие поддельные приложения, которые имитируют легитимные программы.
В сегодняшнем отчете компания Zimperium заявляет, что «заражение начинается с загрузчика, который обманом заставляет пользователя установить дополнительную полезную нагрузку, содержащую собственно вредоносное ПО».
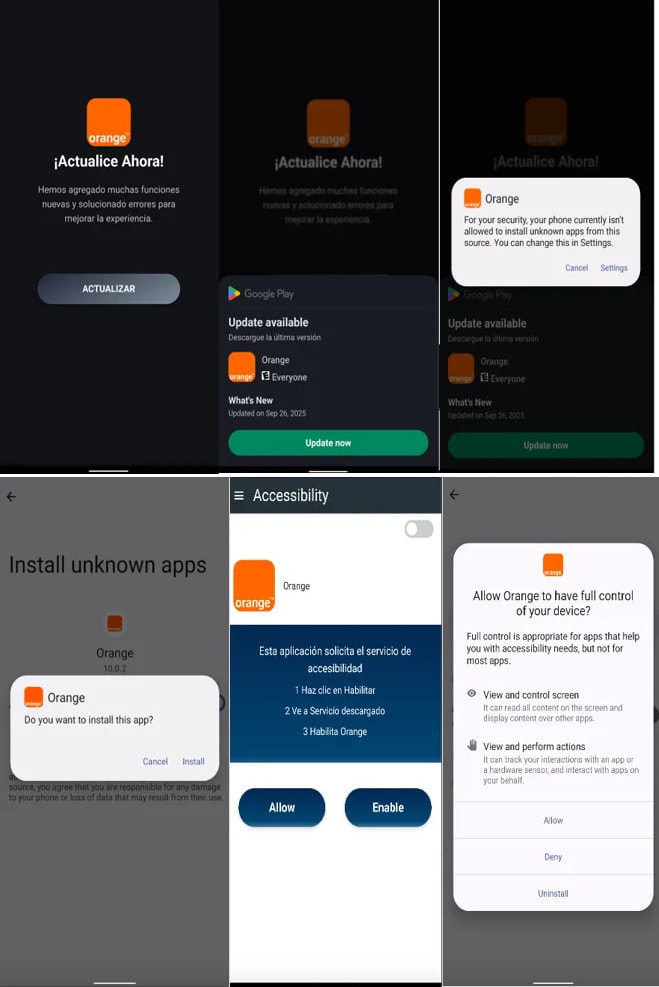
Приложение Loader (сверху) и приложение DroidLock (снизу)
Источник: Empire
Вредоносные приложения внедряют основную полезную нагрузку посредством запроса на обновление, а затем запрашивают разрешения администратора устройства и службы специальных возможностей, что позволяет им совершать мошеннические действия.
Среди возможных действий — стирание данных с устройства, блокировка, изменение PIN-кода, пароля или биометрических данных для предотвращения доступа пользователя к устройству.
Анализ Zimperium показал, что DroidLock поддерживает 15 команд, позволяющих отправлять уведомления, размещать наложение на экране, отключать звук устройства, сбрасывать настройки до заводских, запускать камеру или удалять приложения.
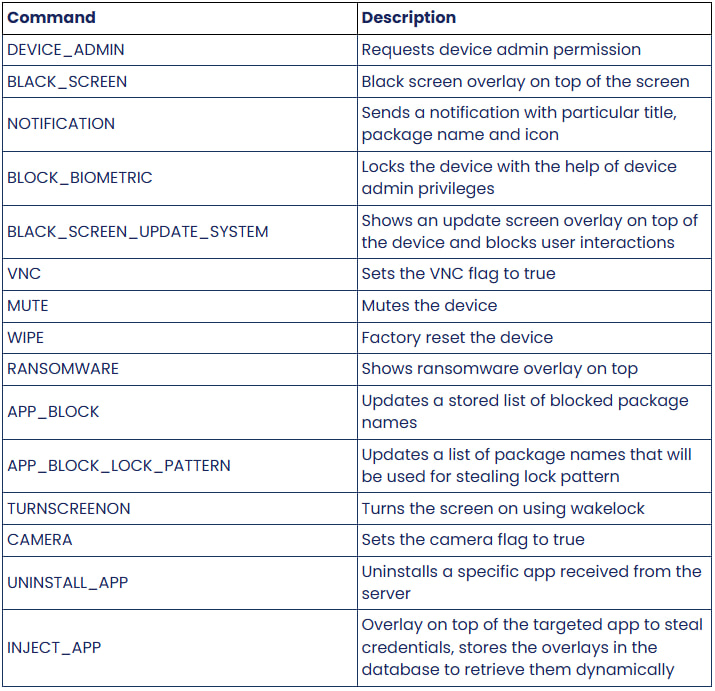
Команды, поддерживаемые DroidLock
Источник: Empire
Внешнее окно программы-вымогателя отображается через WebView сразу после получения соответствующей команды, инструктируя жертву связаться с злоумышленником по адресу электронной почты Proton. Если пользователь не заплатит выкуп в течение 24 часов, злоумышленник угрожает безвозвратно уничтожить файлы.
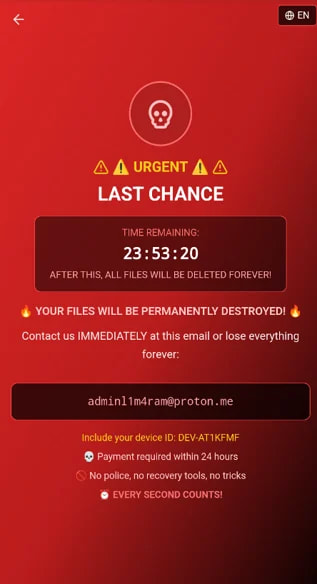
Наложение DroidLock для вымогательства
Источник: Empire
Zimperium поясняет, что DroidLock не шифрует файлы, но, угрожая их уничтожением без выкупа, достигает той же цели. Кроме того, злоумышленник может заблокировать доступ к устройству, изменив код блокировки.
DroidLock может украсть графический ключ блокировки с помощью другого наложения, загруженного из ресурсов вредоносного APK-файла. Когда пользователь рисует графический ключ на клонированном интерфейсе, он отправляет его напрямую злоумышленнику. Цель этой функции — обеспечить удаленный доступ к устройству через VNC в периоды простоя.
Будучи членом альянса Google App Defense Alliance, Zimperium делится новыми данными о вредоносном ПО с командой безопасности Android, благодаря чему Play Protect обнаруживает и блокирует эту угрозу на современных устройствах.
Пользователям Android рекомендуется не устанавливать APK-файлы из сторонних источников, помимо Google Play, если издатель не является надежным источником. Всегда следует проверять, соответствуют ли запрашиваемые приложением разрешения его целям, и периодически сканировать устройство с помощью Play Protect.

