



- Регистрация
- Окт 16, 2022
- Сообщения
- 1,235
- Реакции
- 214
- Награды
- 2
Недавно обнаруженный ботнет под управлением Linux под названием SSHStalker использует протокол связи IRC (Internet Relay Chat) для управления и контроля (C2).
Протокол был разработан в 1988 году, а пик его распространения пришелся на 1990-е годы, когда он стал основным текстовым средством обмена мгновенными сообщениями для группового и личного общения.
Технические сообщества по-прежнему ценят его за простоту реализации, совместимость, низкие требования к пропускной способности и отсутствие необходимости в графическом интерфейсе пользователя.
Ботнет SSHStalker использует классические механизмы IRC, такие как множество ботов на языке C и многосерверная/многоканальная избыточность, вместо современных C2-фреймворков, отдавая приоритет отказоустойчивости, масштабируемости и низкой стоимости, а не скрытности и технической новизне.
По данным исследователей из компании Flare, занимающейся анализом угроз, этот подход распространяется и на другие особенности работы SSHStalker, такие как использование «шумных» SSH-сканирований, заданий cron с интервалом в одну минуту и обширный каталог уязвимостей CVE 15-летней давности.
«В итоге мы обнаружили громоздкий, кое-как собранный ботнет, сочетающий в себе управление по IRC старой школы, компиляцию бинарных файлов на хостах, массовое взлом SSH и сохранение активности на основе cron. Другими словами, это масштабируемая операция, в которой надежность важнее скрытности», — говорит Флэр.
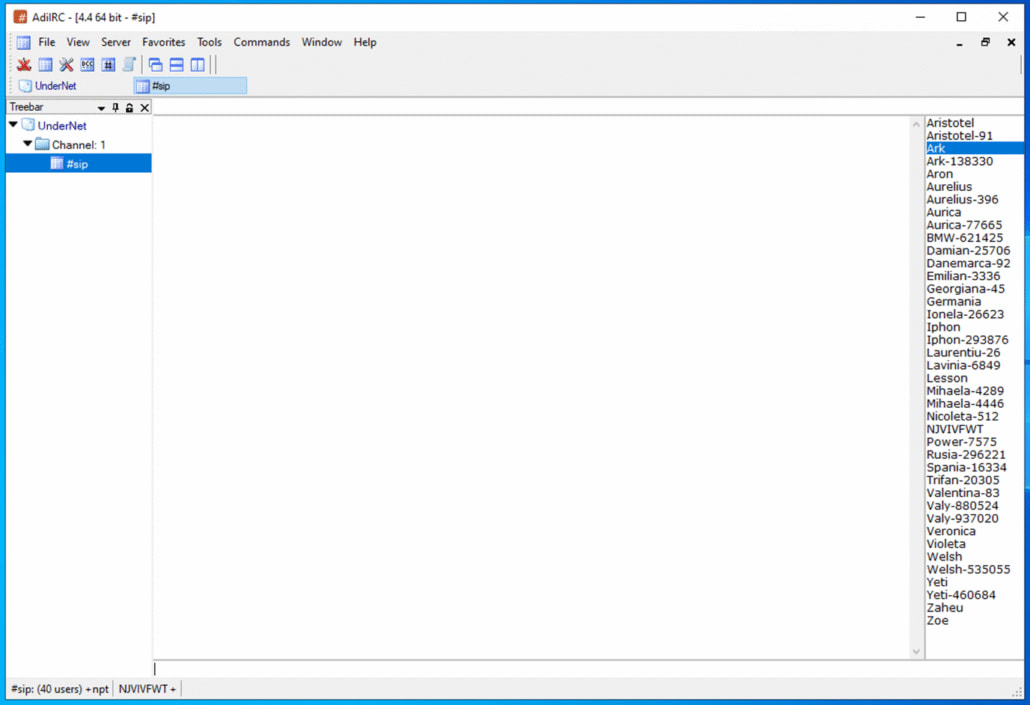
Источник: Flare
SSHStalker получает первоначальный доступ посредством автоматического сканирования SSH и перебора паролей, используя исполняемый файл на Go, который маскируется под популярную утилиту обнаружения сетей с открытым исходным кодом nmap .
Затем скомпрометированные хосты используются для сканирования на наличие дополнительных целей SSH, что напоминает механизм распространения ботнета, подобный червю.
Flare обнаружил файл с результатами почти 7000 сканирований ботов, проведенных в январе и в основном направленных на поставщиков облачного хостинга в инфраструктуре Oracle Cloud.
После заражения устройства вредоносной программой SSHStalker она загружает на него инструмент GCC для компиляции вредоносных программ, что обеспечивает лучшую переносимость и обход защиты.
Первыми полезными нагрузками являются IRC-боты на языке C с жестко запрограммированными серверами управления и каналами, которые подключают новую жертву к IRC-инфраструктуре ботнета.
Далее вредоносная программа загружает архивы с именами GS и bootbou , содержащие варианты ботов для организации и последовательности выполнения.
Постоянное сохранение состояния обеспечивается с помощью заданий cron, которые запускаются каждые 60 секунд, активируя механизм обновления, подобный сторожевому таймеру, который проверяет, запущен ли основной процесс бота, и перезапускает его, если он завершен.
Ботнет также содержит эксплойты для 16 уязвимостей CVE, нацеленных на версии ядра Linux 2009-2010 годов. Это используется для повышения привилегий после того, как предыдущий этап перебора паролей предоставляет доступ пользователю с низкими привилегиями.
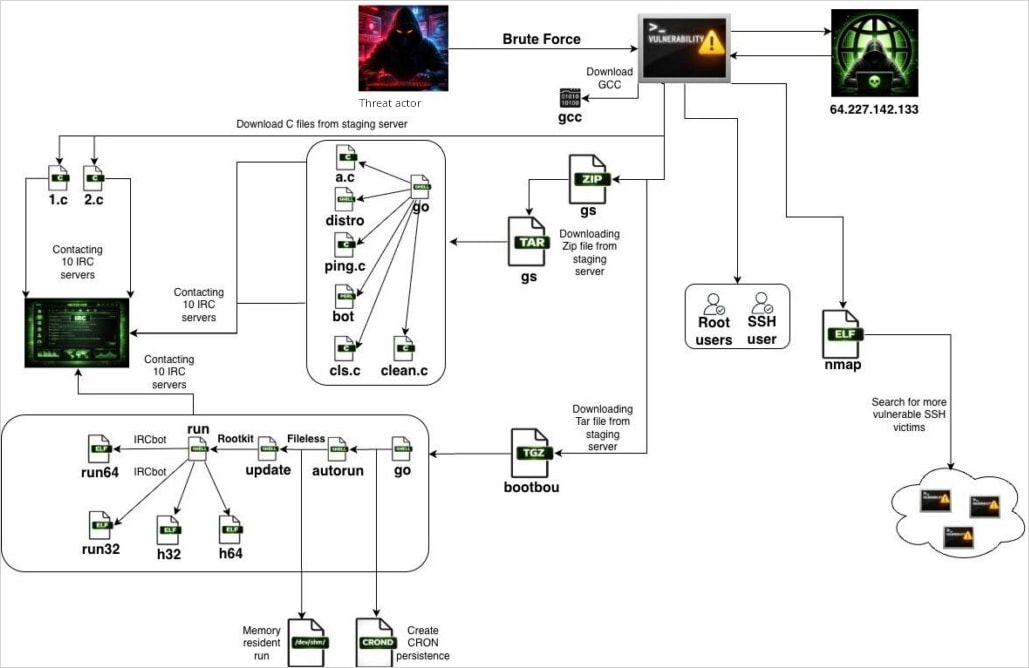
Источник: Flare
Что касается монетизации, Flare заметила, что ботнет занимается сбором ключей AWS и сканированием веб-сайтов. Он также включает в себя наборы для майнинга криптовалюты, такие как высокопроизводительный майнер Ethereum PhoenixMiner.
Также присутствуют возможности распределенных атак типа «отказ в обслуживании» (DDoS), хотя исследователи отметили, что пока не наблюдали подобных атак. Фактически, боты SSHStalker в настоящее время просто подключаются к C2, а затем переходят в режим ожидания, что предполагает тестирование или временное ограничение доступа.
Компания Flare не приписала SSHStalker какой-либо конкретной тревожной группе, хотя отметила сходство с экосистемой ботнетов Outlaw/Maxlas и различными румынскими индикаторами.
Компания, занимающаяся анализом угроз, рекомендует размещать решения для мониторинга установки и выполнения компиляторов на производственных серверах, а также оповещения об исходящих соединениях в стиле IRC. Задания Cron с короткими циклами выполнения, исходящие из необычных путей, также являются серьезными тревожными сигналами.
Рекомендации по снижению рисков включают отключение аутентификации по паролю SSH, удаление компиляторов из производственных образов, принудительное включение фильтрации исходящего трафика и ограничение выполнения из '/dev/shm'.

