



- Регистрация
- Окт 16, 2022
- Сообщения
- 1,236
- Реакции
- 215
- Награды
- 2
Самораспространяющийся пакет, опубликованный в npm, засоряет реестр, порождая новые пакеты каждые семь секунд, создавая большие объемы мусора.
Червь, получивший название «IndonesianFoods» из-за своей отличительной схемы наименования пакетов, которая выбирает случайные индонезийские названия и названия продуктов питания, по данным Sonatype, опубликовал более 100 000 пакетов, и это число растет в геометрической прогрессии.
Хотя пакеты не содержат вредоносных компонентов для разработчиков (например, кражи данных, бэкдоринга хостов), это может измениться с обновлением, которое вводит опасную полезную нагрузку.
Уровень автоматизации и масштабность атаки создают потенциальную возможность масштабного нарушения цепочки поставок.
Исследователь по вопросам безопасности Пол Маккарти, который первым сообщил об этой спам-кампании, создал страницу для отслеживания издателей npm-нарушителей и количества пакетов, выпущенных ими на платформе.
Sonatype сообщает , что те же злоумышленники предприняли ещё одну попытку 10 сентября с пакетом под названием «fajar-donat9-breki». Хотя этот пакет содержал ту же логику репликации, он не смог распространиться.
«Эта атака затронула сразу несколько систем безопасности данных, продемонстрировав беспрецедентные масштабы», — рассказал BleepingComputer главный исследователь по вопросам безопасности компании Sonatype Гаррет Кальпоузос.
Amazon Inspector отмечает эти пакеты в рекомендациях OSV, что вызывает массовую волну сообщений об уязвимостях. Только в базе данных Sonatype за один день появилось 72 000 новых рекомендаций.
Исследователь отметил, что IndonesianFoods, судя по всему, не фокусируется на проникновении в компьютеры разработчиков, а скорее на том, чтобы нагрузить экосистему и нарушить крупнейшую в мире цепочку поставок программного обеспечения.
«Мотивация неясна, но последствия поразительны», — отметил Кальпоузос.
В отчете Endor Labs по кампании IndonesianFoods упоминается, что некоторые пакеты, по всей видимости, злоупотребляют протоколом TEA — блокчейн-системой, которая вознаграждает вклады OSS токенами TEA, содержащими файлы tea.yaml , в которых перечислены учетные записи TEA и адреса кошельков.
Публикуя тысячи взаимосвязанных пакетов, злоумышленники завышали свои показатели воздействия, чтобы заработать больше токенов, что указывает на наличие финансового мотива атаки.
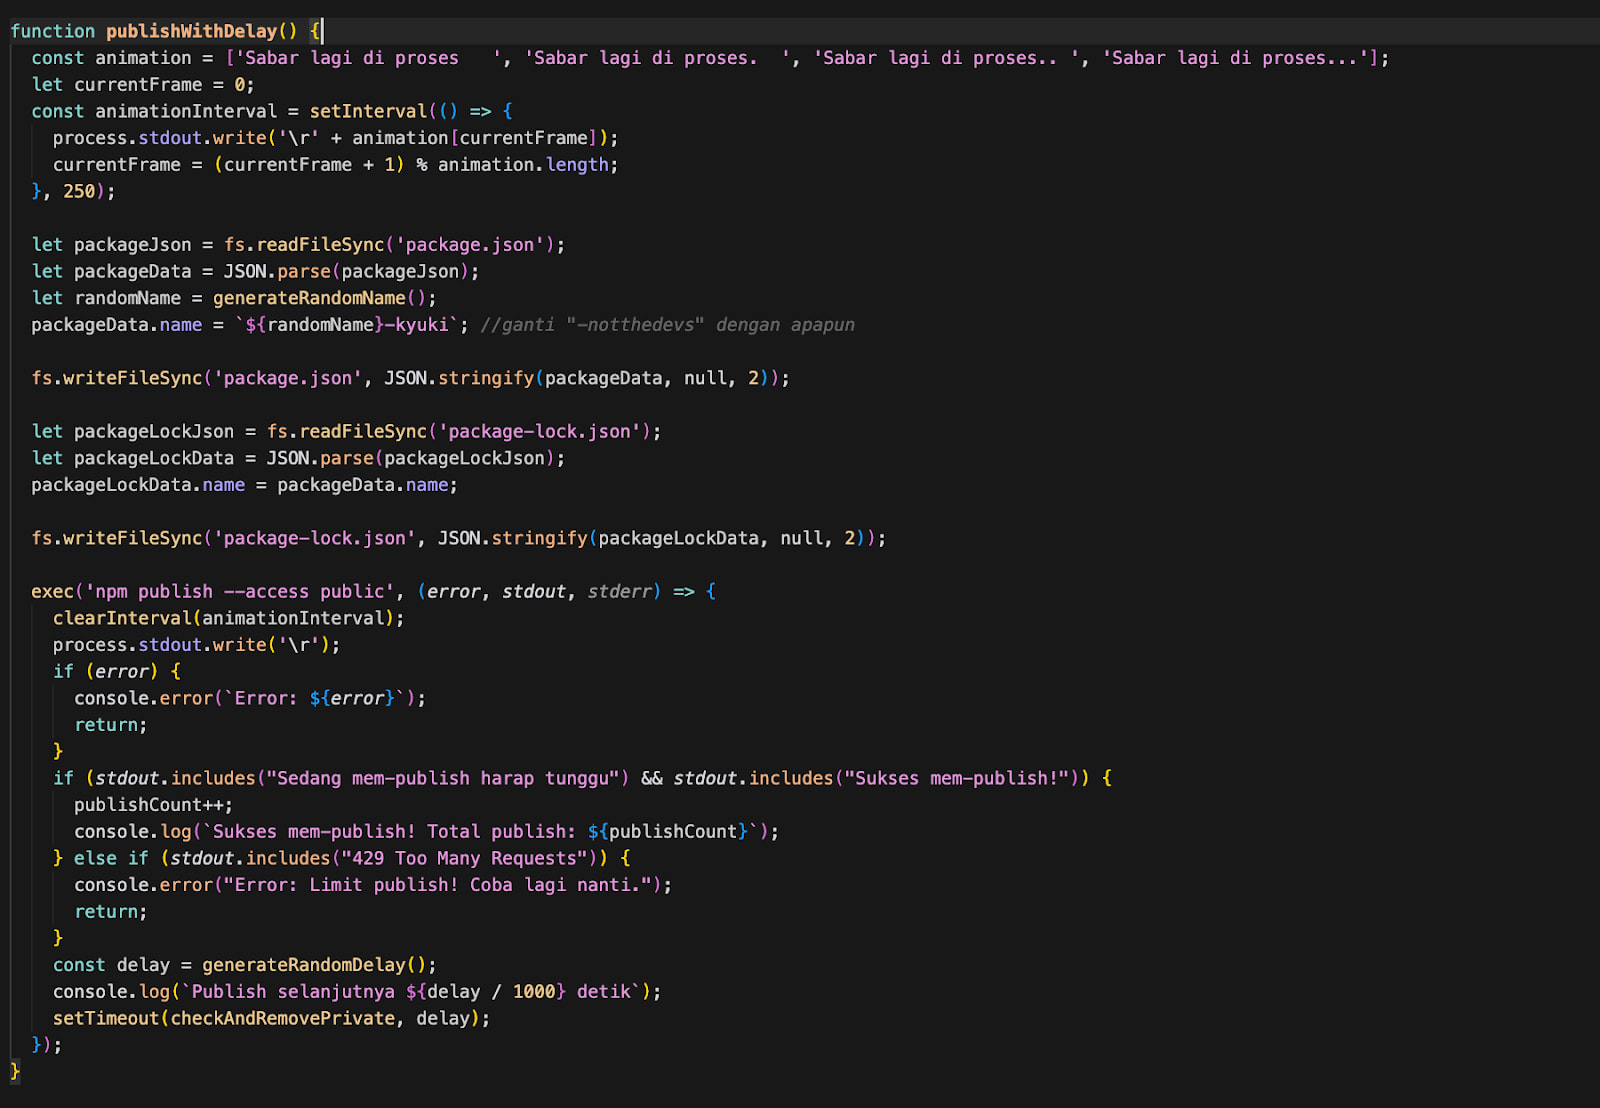 Функция автоматической публикации
Источник: Endor Labs
Кроме того, Endor Labs сообщает, что спам-кампания фактически началась два года назад: в 2023 году было добавлено 43 000 пакетов, в 2024 году была реализована монетизация TEA, а в 2025 году был представлен червеобразный цикл репликации.
Кампания IndonesianFoods происходит в контексте нескольких похожих атак на цепочки поставок, основанных на автоматизации, на экосистемы с открытым исходным кодом, включая атаку GlassWorm на OpenVSX, червя Shai-Hulud, использующего распространение путаницы зависимостей, а также захваты широко используемых пакетов, таких как chalk и debug .
По отдельности эти инциденты нанесли ограниченный ущерб , но они подчеркивают новую тенденцию, в которой злоумышленники все чаще используют автоматизацию и масштабирование, чтобы подавить экосистемы с открытым исходным кодом.
Sonatype также предупредила, что эти простые, но эффективные операции создают идеальные условия для злоумышленников, желающих внедрить более серьезное вредоносное ПО в экосистемы с открытым исходным кодом.
Поскольку атака продолжает развиваться, разработчикам программного обеспечения рекомендуется заблокировать версии зависимостей, отслеживать аномальные шаблоны публикации и внедрять строгие политики проверки цифровых подписей.
Червь, получивший название «IndonesianFoods» из-за своей отличительной схемы наименования пакетов, которая выбирает случайные индонезийские названия и названия продуктов питания, по данным Sonatype, опубликовал более 100 000 пакетов, и это число растет в геометрической прогрессии.
Хотя пакеты не содержат вредоносных компонентов для разработчиков (например, кражи данных, бэкдоринга хостов), это может измениться с обновлением, которое вводит опасную полезную нагрузку.
Уровень автоматизации и масштабность атаки создают потенциальную возможность масштабного нарушения цепочки поставок.
Исследователь по вопросам безопасности Пол Маккарти, который первым сообщил об этой спам-кампании, создал страницу для отслеживания издателей npm-нарушителей и количества пакетов, выпущенных ими на платформе.
Sonatype сообщает , что те же злоумышленники предприняли ещё одну попытку 10 сентября с пакетом под названием «fajar-donat9-breki». Хотя этот пакет содержал ту же логику репликации, он не смог распространиться.
«Эта атака затронула сразу несколько систем безопасности данных, продемонстрировав беспрецедентные масштабы», — рассказал BleepingComputer главный исследователь по вопросам безопасности компании Sonatype Гаррет Кальпоузос.
Amazon Inspector отмечает эти пакеты в рекомендациях OSV, что вызывает массовую волну сообщений об уязвимостях. Только в базе данных Sonatype за один день появилось 72 000 новых рекомендаций.
Исследователь отметил, что IndonesianFoods, судя по всему, не фокусируется на проникновении в компьютеры разработчиков, а скорее на том, чтобы нагрузить экосистему и нарушить крупнейшую в мире цепочку поставок программного обеспечения.
«Мотивация неясна, но последствия поразительны», — отметил Кальпоузос.
В отчете Endor Labs по кампании IndonesianFoods упоминается, что некоторые пакеты, по всей видимости, злоупотребляют протоколом TEA — блокчейн-системой, которая вознаграждает вклады OSS токенами TEA, содержащими файлы tea.yaml , в которых перечислены учетные записи TEA и адреса кошельков.
Публикуя тысячи взаимосвязанных пакетов, злоумышленники завышали свои показатели воздействия, чтобы заработать больше токенов, что указывает на наличие финансового мотива атаки.
Источник: Endor Labs
Кроме того, Endor Labs сообщает, что спам-кампания фактически началась два года назад: в 2023 году было добавлено 43 000 пакетов, в 2024 году была реализована монетизация TEA, а в 2025 году был представлен червеобразный цикл репликации.
Кампания IndonesianFoods происходит в контексте нескольких похожих атак на цепочки поставок, основанных на автоматизации, на экосистемы с открытым исходным кодом, включая атаку GlassWorm на OpenVSX, червя Shai-Hulud, использующего распространение путаницы зависимостей, а также захваты широко используемых пакетов, таких как chalk и debug .
По отдельности эти инциденты нанесли ограниченный ущерб , но они подчеркивают новую тенденцию, в которой злоумышленники все чаще используют автоматизацию и масштабирование, чтобы подавить экосистемы с открытым исходным кодом.
Sonatype также предупредила, что эти простые, но эффективные операции создают идеальные условия для злоумышленников, желающих внедрить более серьезное вредоносное ПО в экосистемы с открытым исходным кодом.
Поскольку атака продолжает развиваться, разработчикам программного обеспечения рекомендуется заблокировать версии зависимостей, отслеживать аномальные шаблоны публикации и внедрять строгие политики проверки цифровых подписей.

