



- Регистрация
- Окт 16, 2022
- Сообщения
- 1,236
- Реакции
- 215
- Награды
- 2
Недавно обнаруженная платформа фишинга как услуги (PhaaS) под названием VoidProxy нацелена на учетные записи Microsoft 365 и Google, включая те, которые защищены сторонними поставщиками систем единого входа (SSO), такими как Okta.
Платформа использует тактику «злоумышленник посередине» (AitM) для кражи учетных данных, кодов многофакторной аутентификации (MFA) и сеансовых cookie-файлов в режиме реального времени.
VoidProxy был обнаружен исследователями Okta Threat Intelligence , которые описывают его как масштабируемый, неуловимый и сложный.
Атака начинается с отправки писем с взломанных учетных записей почтовых сервисов, таких как Constant Contact, Active Campaign и NotifyVisitors, которые содержат сокращенные ссылки, перенаправляющие получателей на фишинговые сайты после множественных перенаправлений.
Вредоносные сайты размещаются на одноразовых недорогих доменах в зонах .icu, .sbs, .cfd, .xyz, .top и .home, которые защищены Cloudflare для сокрытия их реальных IP-адресов.
Сначала посетителям предлагается пройти тест Cloudflare CAPTCHA, чтобы отфильтровать ботов и повысить чувство легитимности, в то время как среда Cloudflare Worker используется для фильтрации трафика и загрузки страниц.
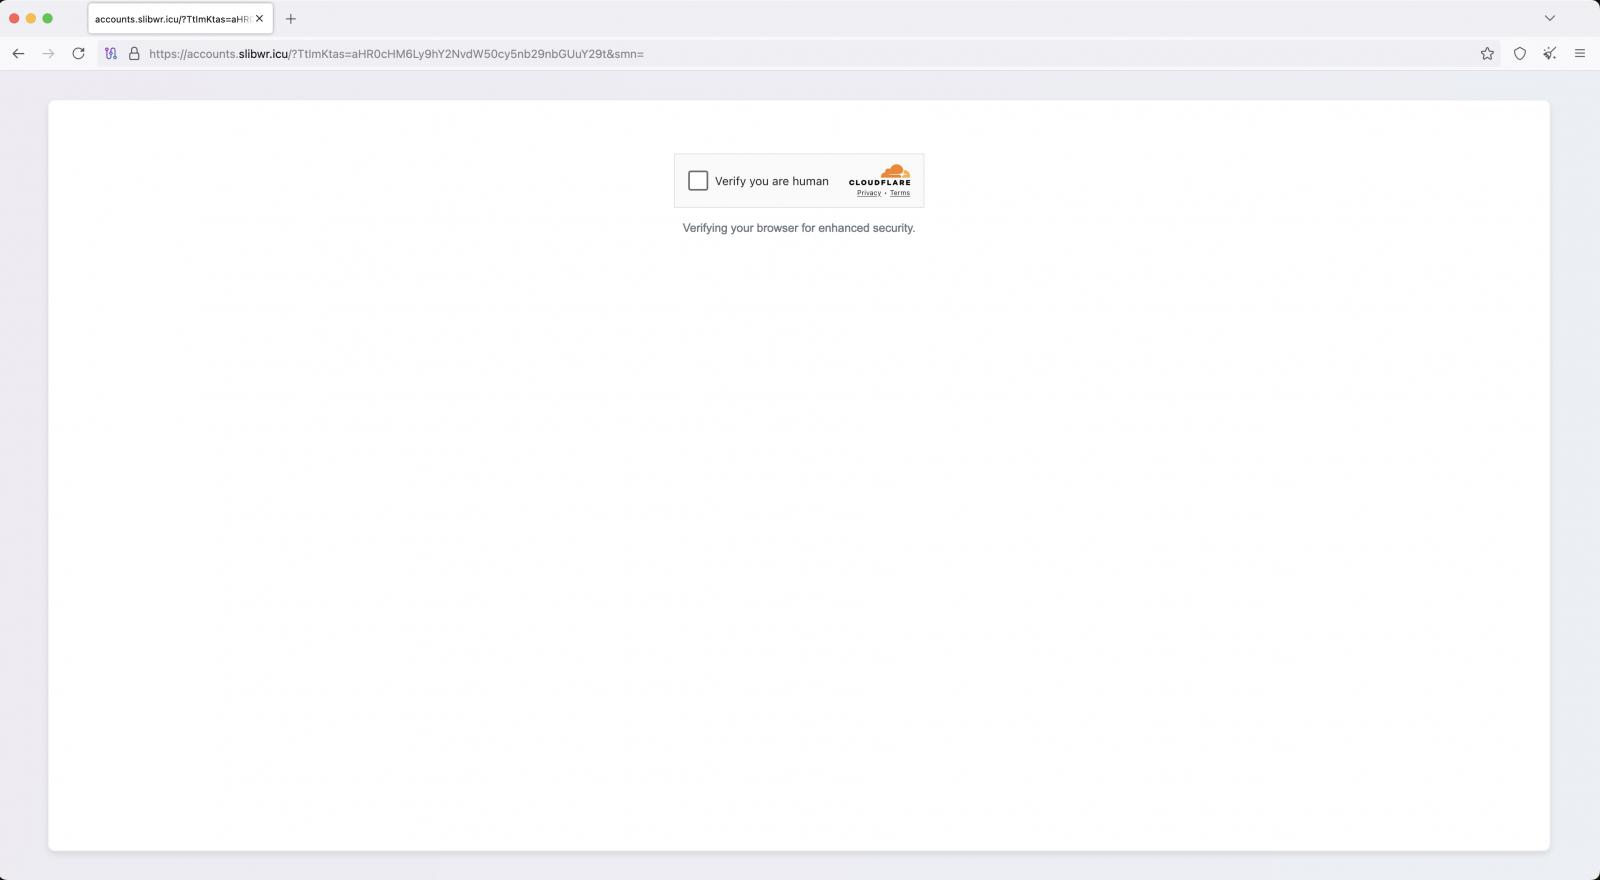
Источник: Окта
Выбранные цели получают страницу, имитирующую вход в Microsoft или Google, в то время как остальные перенаправляются на общую страницу «Приветствия», которая не представляет никакой угрозы.
Если учетные данные вводятся в фишинговую форму, запросы передаются через посредника (AitM) VoidProxy на серверы Google или Microsoft.
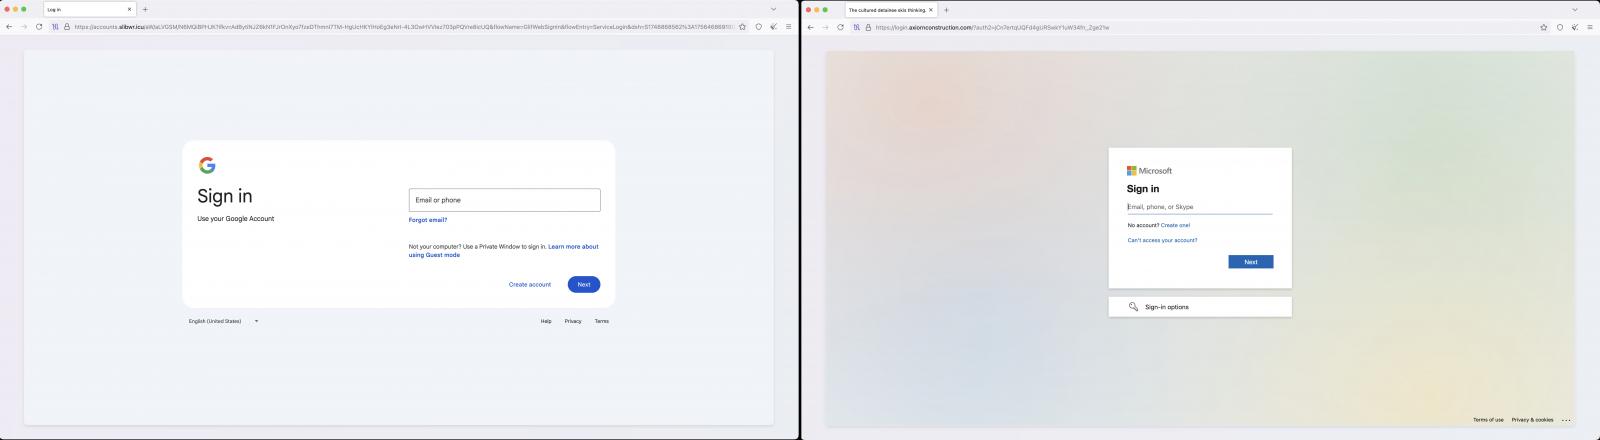
Источник: Окта
Федеративные учётные записи, например, использующие Okta для единого входа, перенаправляются на фишинговую страницу второго уровня, имитирующую потоки единого входа Microsoft 365 или Google с Okta. Эти запросы перенаправлялись на серверы Okta.
Прокси-сервер сервиса ретранслирует трафик между жертвой и легитимным сервисом, одновременно перехватывая имена пользователей, пароли и коды MFA в процессе передачи.
Когда легитимная служба создает сеансовый cookie-файл, VoidProxy перехватывает его и создает копию, которая становится доступной злоумышленникам прямо на панели администратора платформы.
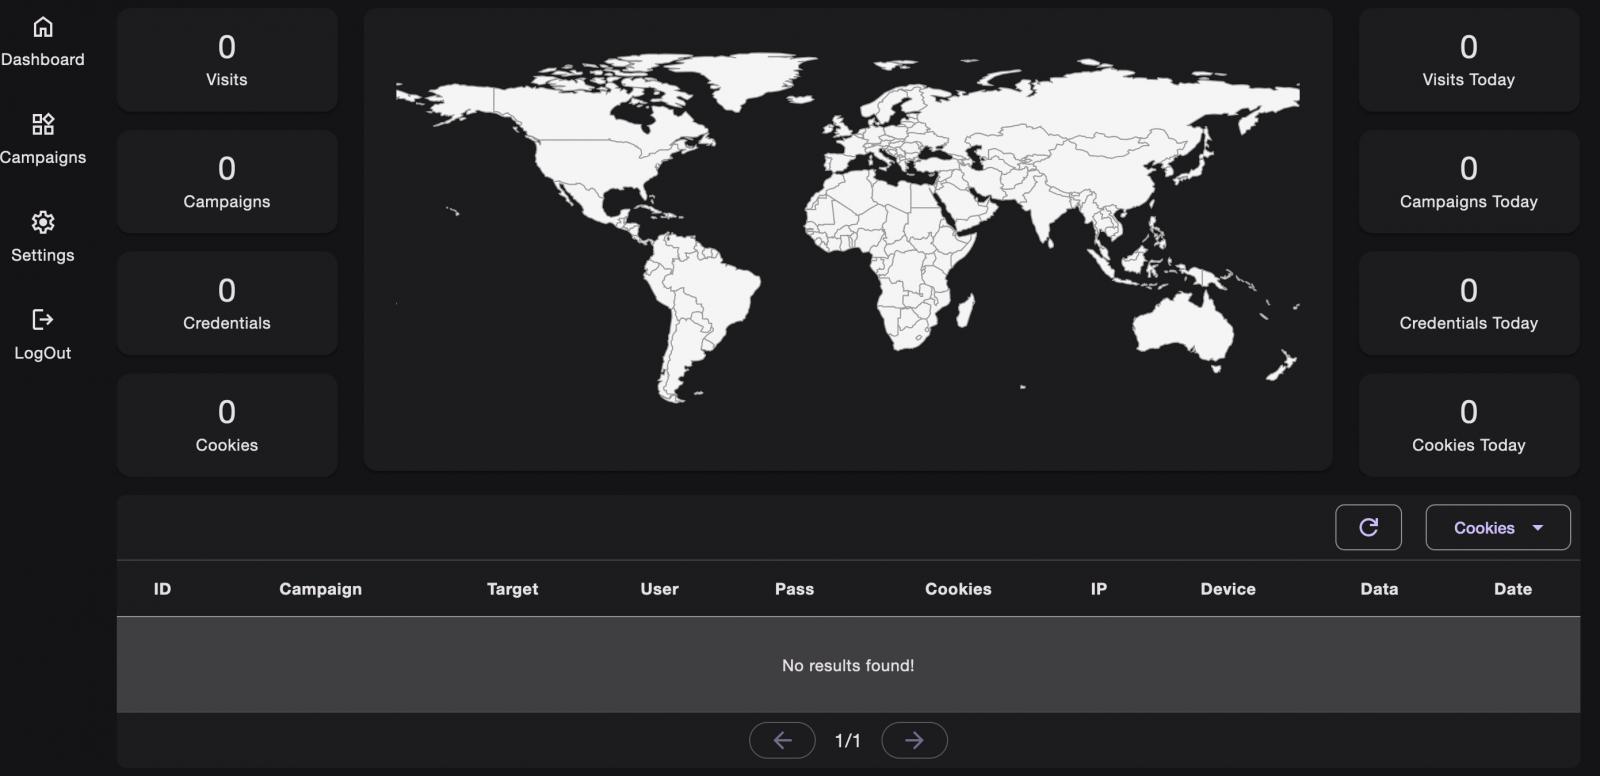
Источник: Окта
Okta отметила, что пользователи, зарегистрировавшиеся в защищенных от фишинга системах аутентификации, таких как Okta FastPass, были защищены от атак VoidProxy и получили предупреждения о том, что их учетные записи подвергаются атаке.
Рекомендации исследователей включают ограничение доступа к конфиденциальным приложениям только управляемыми устройствами, применение контроля доступа на основе оценки рисков, использование привязки сеанса IP для административных приложений и принудительную повторную аутентификацию для администраторов, пытающихся выполнить конфиденциальные действия.

