



- Регистрация
- Окт 16, 2022
- Сообщения
- 1,233
- Реакции
- 214
- Награды
- 2
Вредонос точечно отключает системные процессы и шифрует пользовательские файлы.
Исследователи безопасности Trend Micro обнаружили новый подвид вымогателей, который они назвали Mimic. Вирус использует API-интерфейсы сторонней поисковой программы для Windows под названием « Everything ».
Вредоносная программа была впервые замечена специалистами ещё в июне 2022 года. По-видимому, она нацелена в основном на англоязычных и русскоязычных пользователей. А часть её кода имеет сходство с программой-вымогателем Conti.
Атака Mimic начинается с того, что жертва получает исполняемый файл, предположительно по электронной почте. Этот файл извлекает ещё четыре файла в целевой системе: основную полезную нагрузку , вспомогательные файлы и инструменты для отключения защитника Windows.
Mimic обладает следующими возможностями:
Достигается такой обширный список вредоносных действий путём отключения некоторых системных процессов Windows. Так вирус ослабляет защиту системы и ускоряет шифрование.
«Everything» — это популярная программа для поиска файлов в Windows, разработанная компанией Voidtools. Утилита легковесная и быстрая, использует минимум системных ресурсов и позволяет практически мгновенно находить файлы и папки по их именам, размерам, датам, атрибутам и т.д.
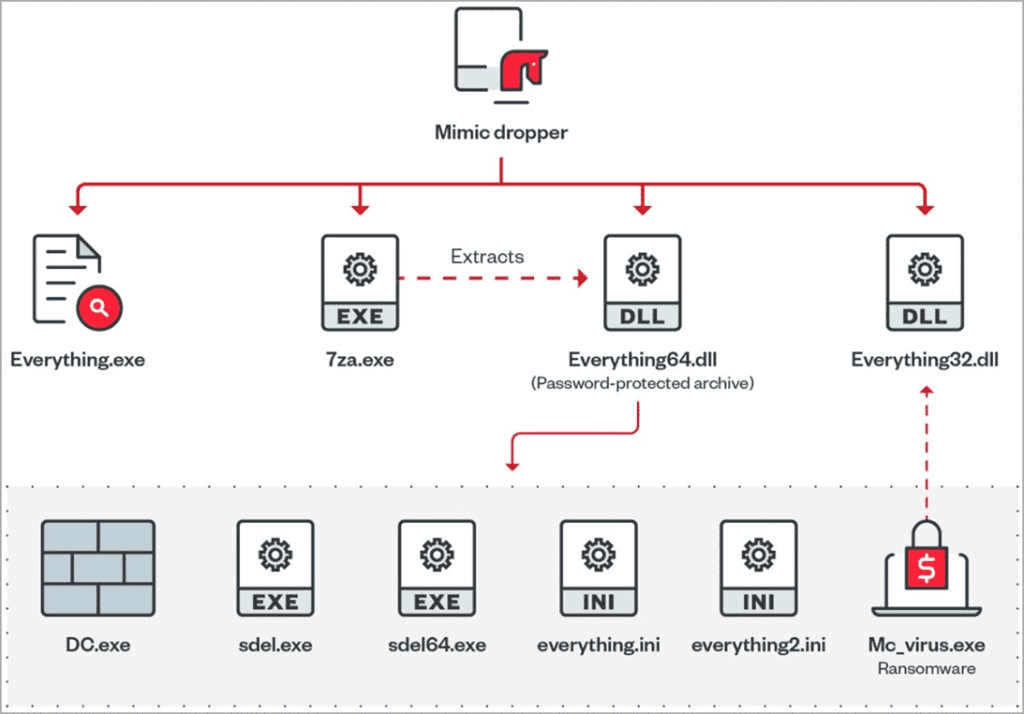
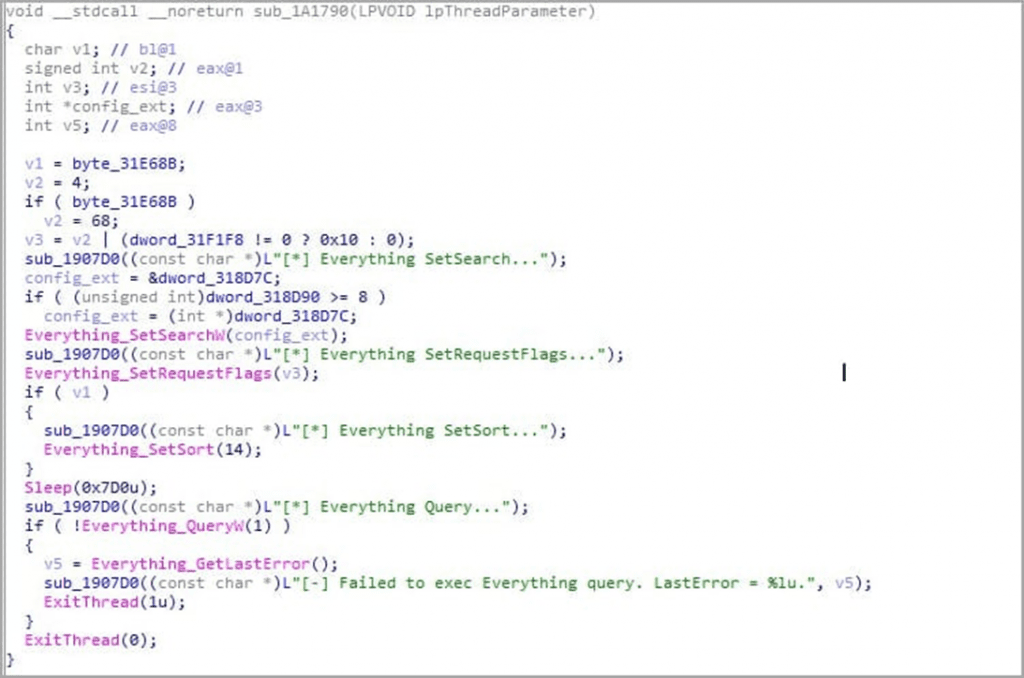
Программа-вымогатель Mimic использует возможности Everything с помощью файла «Everything32.dll», извлечённого на стадии заражения. Файл необходим для определения имен и расширений файлов в скомпрометированной системе.
Everything помогает Mimic находить пользовательские файлы, которые можно зашифровать, избегая файлы системные, в случае блокировки которых, система бы просто не запустилась после перезагрузки компьютера.
Файлы, зашифрованные с помощью Mimic, получают расширение «.QUIETPLACE». Также вымогатель помещает на рабочий стол файл-записку с требованием выкупа, в которой сообщаются все требования и информация о том, как восстановить данные после выплаты выкупа на криптокошелёк.
Таким образом, Mimic — это новый подвид вымогателей, использующий наработки Conti и API-интерфейс программы Everything. Такой подход доказывает, что его авторы являются компетентными разработчиками программного обеспечения, которые четко понимают, как они могут достичь своих целей.
Подробнее: https://www.securitylab.ru/news/536116.php
Исследователи безопасности Trend Micro обнаружили новый подвид вымогателей, который они назвали Mimic. Вирус использует API-интерфейсы сторонней поисковой программы для Windows под названием « Everything ».
Вредоносная программа была впервые замечена специалистами ещё в июне 2022 года. По-видимому, она нацелена в основном на англоязычных и русскоязычных пользователей. А часть её кода имеет сходство с программой-вымогателем Conti.
Атака Mimic начинается с того, что жертва получает исполняемый файл, предположительно по электронной почте. Этот файл извлекает ещё четыре файла в целевой системе: основную полезную нагрузку , вспомогательные файлы и инструменты для отключения защитника Windows.
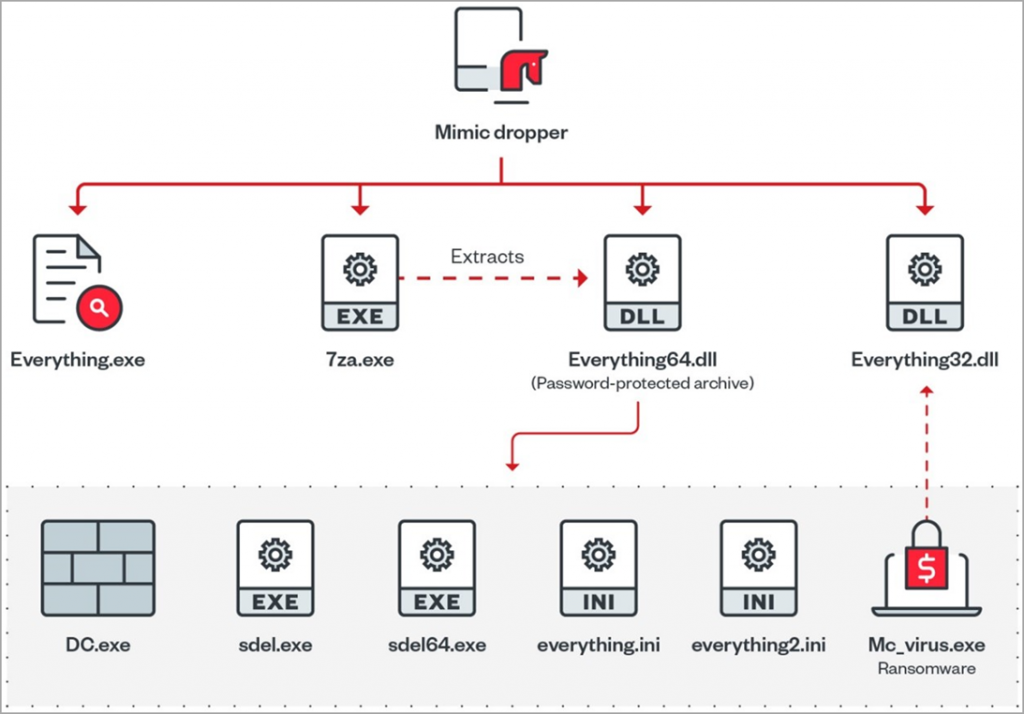
Файлы, которые оставляет Mimic во взломанной системе
Mimic обладает следующими возможностями:
- Сбор системной информации;
- Обход контроля учетных записей пользователей (UAC);
- Отключение защитника Windows;
- Отключение телеметрии Windows;
- Активация мер защиты от отключения и удаления вредоноса;
- Размонтирование виртуальных дисков;
- Завершение процессов и служб;
- Отключение спящего режима и завершение работы системы;
- Удаление индикаторов;
- Препятствие восстановлению системы.
Достигается такой обширный список вредоносных действий путём отключения некоторых системных процессов Windows. Так вирус ослабляет защиту системы и ускоряет шифрование.
«Everything» — это популярная программа для поиска файлов в Windows, разработанная компанией Voidtools. Утилита легковесная и быстрая, использует минимум системных ресурсов и позволяет практически мгновенно находить файлы и папки по их именам, размерам, датам, атрибутам и т.д.
Программа-вымогатель Mimic использует возможности Everything с помощью файла «Everything32.dll», извлечённого на стадии заражения. Файл необходим для определения имен и расширений файлов в скомпрометированной системе.
Everything помогает Mimic находить пользовательские файлы, которые можно зашифровать, избегая файлы системные, в случае блокировки которых, система бы просто не запустилась после перезагрузки компьютера.
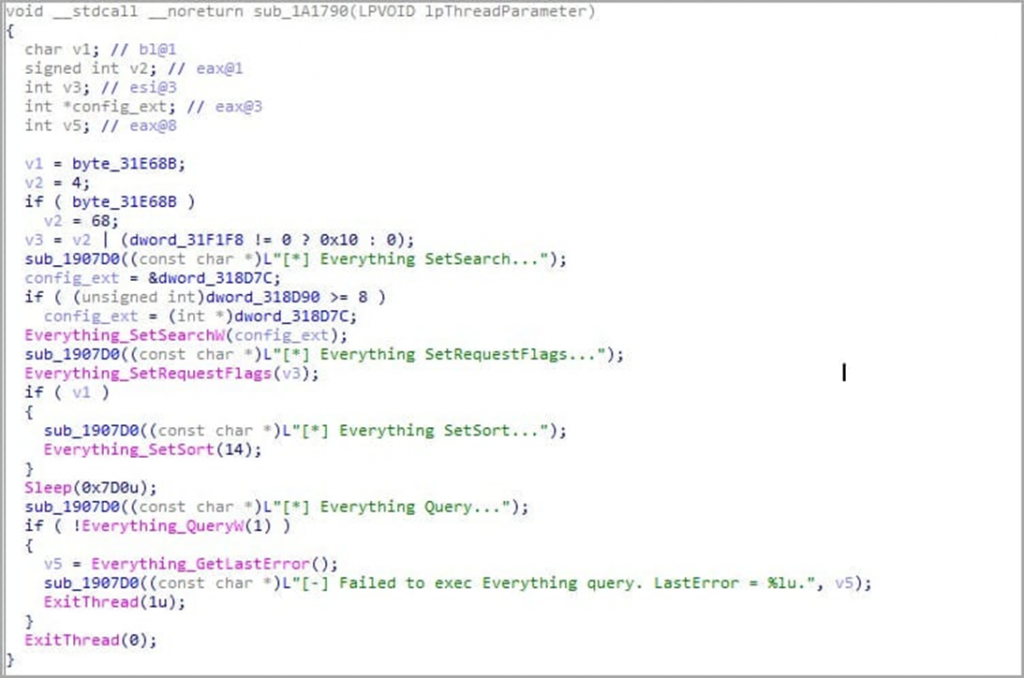
Функция Mimic, использующая API поисковика Everything
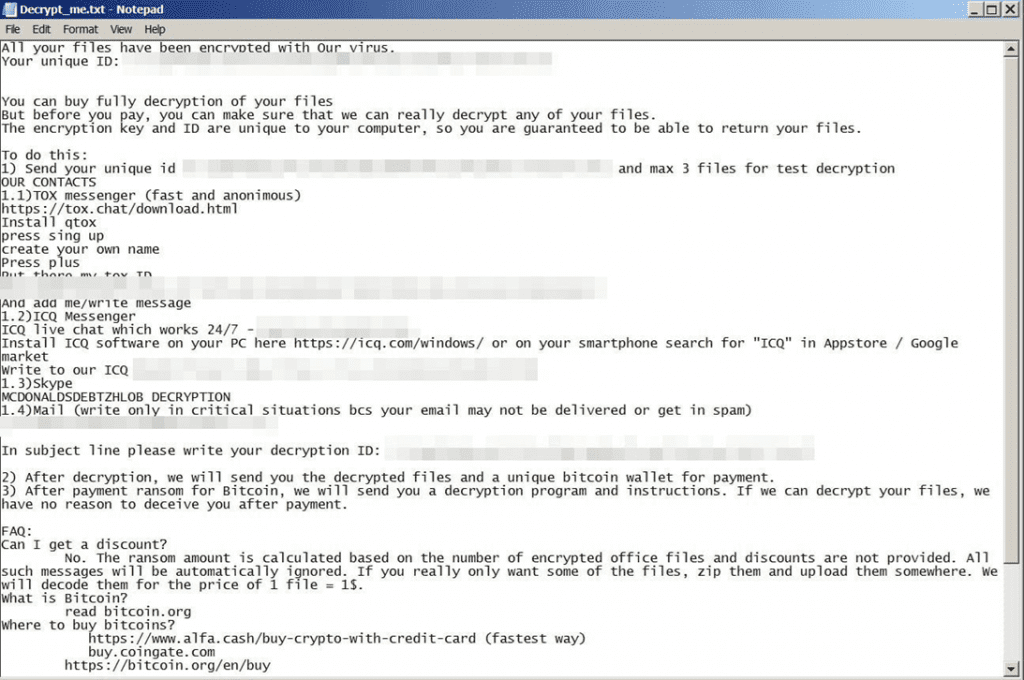
Файлы, зашифрованные с помощью Mimic, получают расширение «.QUIETPLACE». Также вымогатель помещает на рабочий стол файл-записку с требованием выкупа, в которой сообщаются все требования и информация о том, как восстановить данные после выплаты выкупа на криптокошелёк.
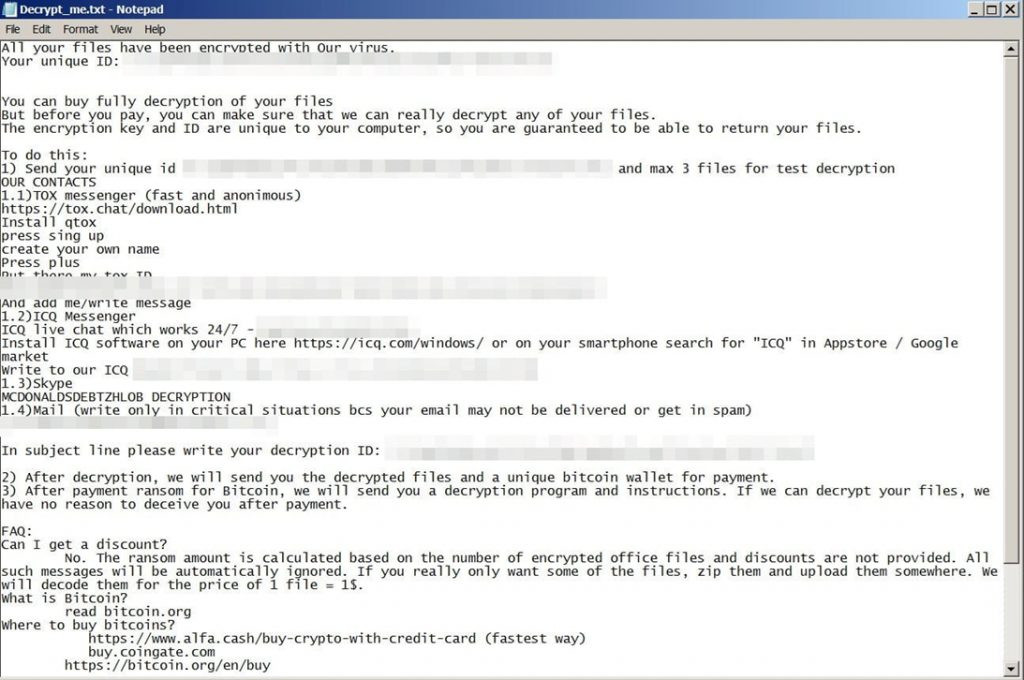
Записка о выкупе Mimic
Таким образом, Mimic — это новый подвид вымогателей, использующий наработки Conti и API-интерфейс программы Everything. Такой подход доказывает, что его авторы являются компетентными разработчиками программного обеспечения, которые четко понимают, как они могут достичь своих целей.
Подробнее: https://www.securitylab.ru/news/536116.php

