



- Регистрация
- Окт 16, 2022
- Сообщения
- 1,235
- Реакции
- 214
- Награды
- 2
Новая вредоносная кампания сочетает метод ClickFix с поддельной CAPTCHA и подписанным скриптом Microsoft Application Virtualization (App-V) для распространения вредоносного ПО Amatera, предназначенного для кражи информации.
Скрипт Microsoft App-V действует как виртуальный исполняемый файл, который перенаправляет выполнение PowerShell через доверенный компонент Microsoft, чтобы замаскировать вредоносную активность.
Виртуализация приложений Microsoft — это функция Windows для корпоративного использования, которая позволяет упаковывать и запускать приложения в изолированных виртуальных средах без фактической установки на систему.
Хотя скрипты App-V и раньше использовались для обхода решений безопасности, это первый случай обнаружения файла такого типа в атаках ClickFix, которые приводят к краже информации.
По данным компании BlackPoint Cyber, предоставляющей услуги по поиску, обнаружению и реагированию на угрозы, атака начинается с поддельной проверки CAPTCHA, которая предписывает жертве вручную вставить и выполнить команду через диалоговое окно «Выполнить» в Windows.
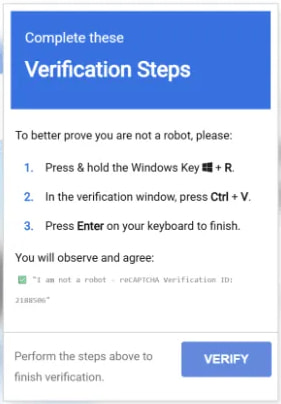
Страница ClickFix
Источник: BlackPoint
Приведённая команда использует некорректный скрипт App-V SyncAppvPublishingServer.vbs, который обычно используется для публикации и управления виртуализированными корпоративными приложениями.
Скрипт выполняется с помощью доверенного исполняемого файла wscript.exe и запускает PowerShell.
На начальном этапе команда проверяет, выполнил ли пользователь ее вручную, соответствует ли порядок выполнения ожидаемому и осталось ли содержимое буфера обмена неизменным, чтобы гарантировать, что загрузчик вредоносного ПО не будет запущен на изолированных машинах.
BlackPoint Cyber Исследователи утверждают , что при обнаружении среды анализа выполнение программы незаметно приостанавливается с бесконечными задержками, возможно, впустую расходуя ресурсы автоматизированного анализа.
При выполнении условий вредоносная программа извлекает данные конфигурации из общедоступного файла Google Calendar, содержащего закодированные в base64 значения конфигурации для конкретного события.
На более поздних этапах атаки с помощью платформы Windows Management Instrumentation (WMI) запускается скрытый 32-битный процесс PowerShell, после чего расшифровываются и загружаются в память несколько встроенных полезных нагрузок.
Затем цепочка заражения переходит к сокрытию вредоносных программ с помощью стеганографии, где зашифрованная полезная нагрузка PowerShell внедряется в изображения PNG, размещенные на общедоступных CDN, и динамически извлекается через разрешенные API WinINet.
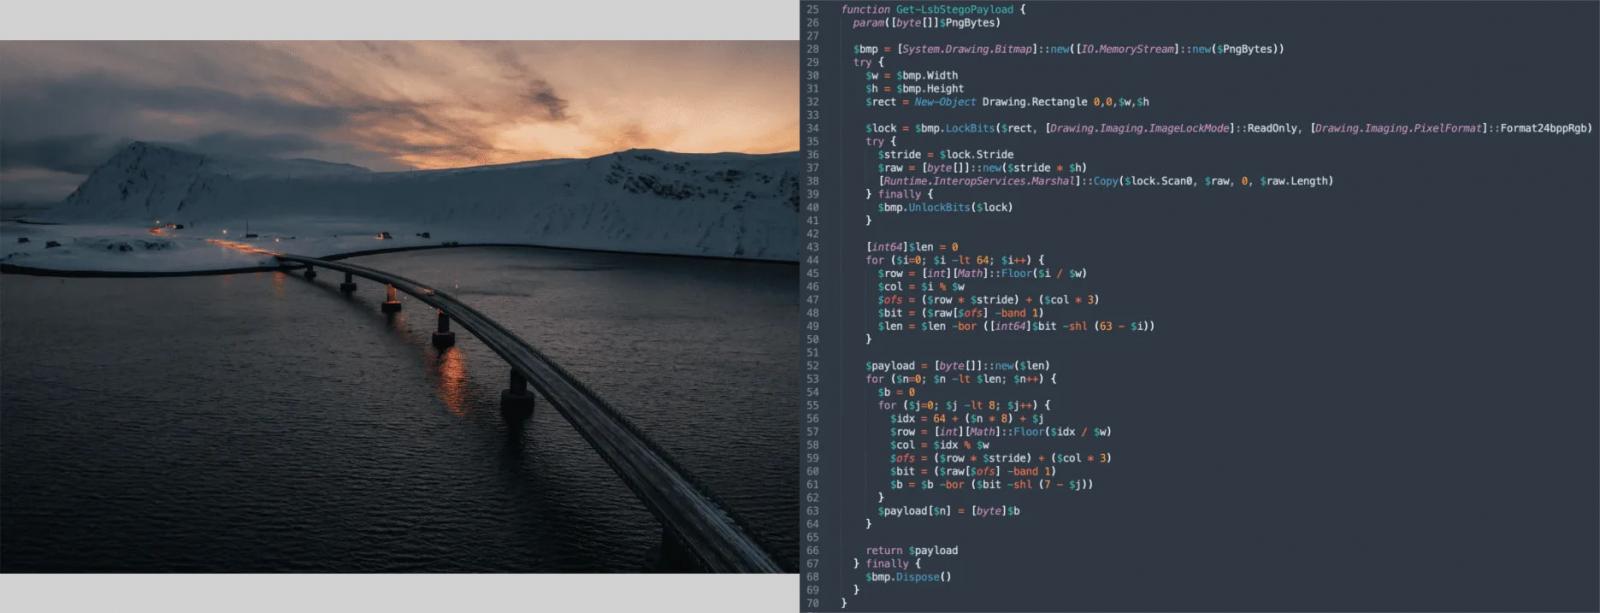
Источник: BlackPoint
Данные полезной нагрузки извлекаются с помощью стеганографии LSB, расшифровываются, декомпрессируются с помощью GZip и полностью выполняются в памяти. На заключительном этапе PowerShell расшифровывается и запускается собственный шелл-код, который сопоставляет и выполняет программу-похититель информации Amatera.
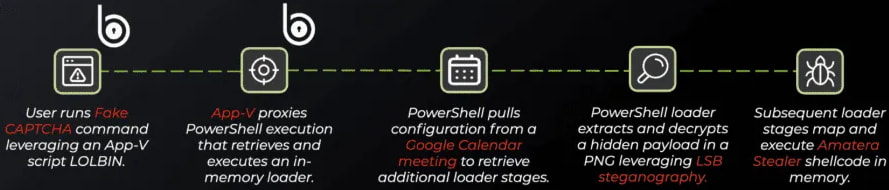
Источник: BlackPoint
После активации на хосте вредоносная программа подключается к жестко заданному IP-адресу для получения сопоставлений конечных точек и ожидает дополнительных двоичных данных, доставляемых посредством HTTP POST-запросов.
Компания BlackPoint Cyber классифицирует вредоносную программу Amatera как стандартный инструмент для кражи информации, способный собирать данные браузера и учетные данные с зараженных систем, но не вдается в подробности о ее возможностях по краже данных.
Судя по частичному совпадению кода, Amatera основана на программе-похитителе информации ACR и находится в активной разработке, доступна как вредоносное ПО как услуга (MaaS). Исследователи Proofpoint в своем прошлогоднем отчете отмечают , что Amatera становится все более сложной от одного обновления к другому.
Ранее операторы Amatera предоставляли эту услугу с помощью метода ClickFix, когда пользователей обманом заставляли напрямую выполнять команду PowerShell.
Для защиты от этих атак исследователи предлагают ограничить доступ к диалоговому окну «Выполнить» в Windows с помощью групповой политики, удалять компоненты App-V, когда они не нужны, включить ведение журналов PowerShell и отслеживать исходящие соединения на предмет несоответствия между заголовком HTTP Host или TLS SNI и целевым IP-адресом.

