



- Регистрация
- Окт 17, 2022
- Сообщения
- 870
- Реакции
- 91
- Награды
- 1
Злоумышленники, использующие ранее не описанную платформу фишинга как услуги (PhaaS) под названием «VENOM», нацелены на получение учетных данных руководителей высшего звена в различных отраслях.
Операция ведется как минимум с ноября прошлого года и, по всей видимости, нацелена на конкретных лиц, занимающих должности генеральных директоров, финансовых директоров или вице-президентов в своих компаниях.
VENOM, по всей видимости, также находится в режиме закрытого доступа, поскольку не рекламируется в открытых каналах и на подпольных форумах, что снижает его доступность для исследователей.
Цепочка атак VENOM
Фишинговые электронные письма, обнаруженные исследователями из компании Abnormal, занимающейся кибербезопасностью, имитировали уведомления о совместном использовании документов Microsoft SharePoint в рамках внутренней коммуникации.
Сообщения носят ярко выраженный персонализированный характер и содержат случайный HTML-шум, например, поддельные CSS-классы и комментарии. Злоумышленник также внедряет поддельные цепочки электронных писем, специально подобранные под жертву, что повышает их достоверность.
Жертве предоставляется QR-код, отображаемый в формате Unicode, который она должна отсканировать для получения доступа. Этот трюк разработан для обхода сканирующих устройств и переноса атаки на мобильные устройства.
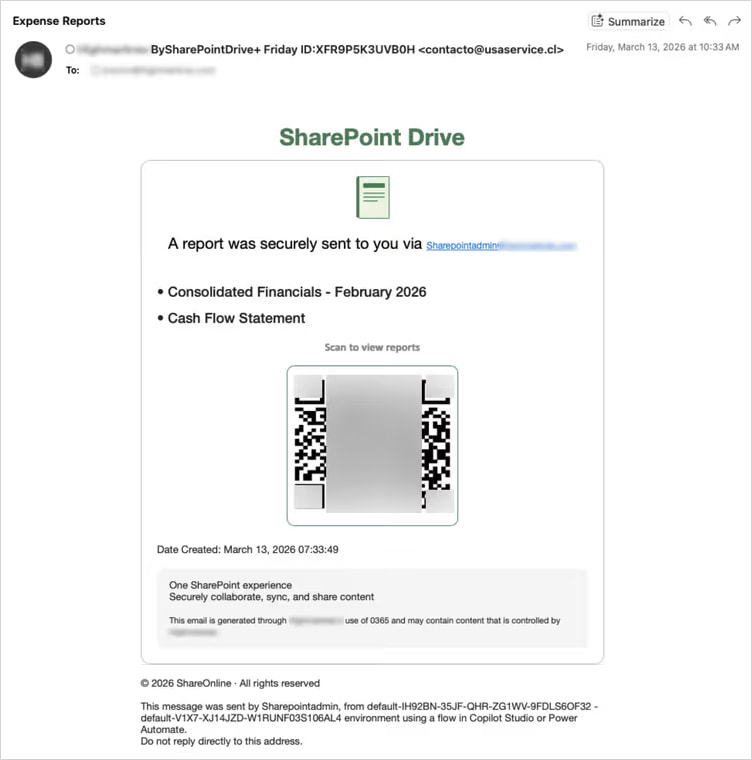
Пример фишингового письма
Источник: Abnormal
«Адрес электронной почты целевого объекта дважды закодирован в Base64 во фрагменте URL — в части после символа #», — объясняют исследователи Abnormal .
«Фрагменты никогда не передаются в HTTP-запросах, поэтому адрес электронной почты получателя не виден в серверных журналах и лентах репутации URL-адресов».
Когда жертва сканирует QR-код, она попадает на целевую страницу, которая служит фильтром для исследователей безопасности и изолированных сред, гарантируя, что на фишинговую платформу перенаправляются только реальные жертвы. Пользователи, не представляющие интереса для злоумышленника, перенаправляются на легитимные веб-сайты, чтобы снизить вероятность подозрений.
Те, кто успешно проходит тесты, перенаправляются на страницу сбора учетных данных, которая в режиме реального времени имитирует процесс входа в систему Microsoft, передавая учетные данные и коды многофакторной аутентификации (MFA) в API Microsoft и получая токен сессии.
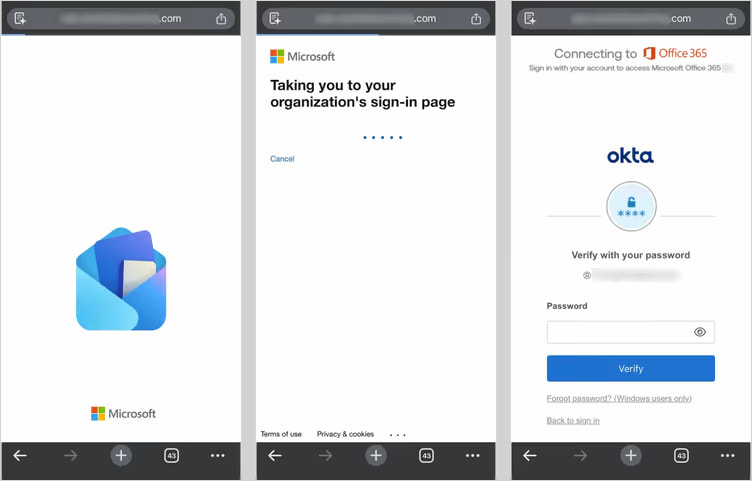
Источник: Abnormal
Помимо метода «злоумышленник посередине» (AiTM), компания Abnormal также обнаружила фишинговую тактику с использованием кода устройства, при которой жертву обманом заставляют дать разрешение на доступ к ее учетной записи Microsoft для поддельного устройства.
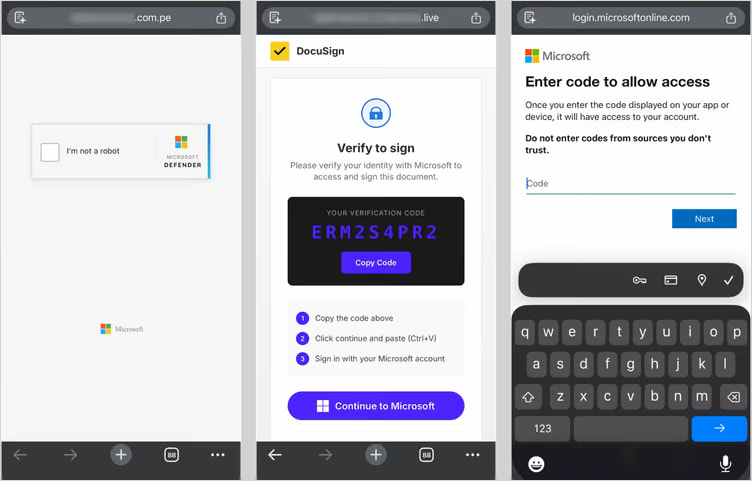
Метод атаки с использованием кода устройства
Источник: Abnormal
Этот метод стал очень популярным за последний год благодаря своей эффективности и устойчивости к сбросу паролей, и по меньшей мере 11 фишинговых наборов в настоящее время предлагают его в качестве варианта.
В обоих методах VENOM быстро устанавливает постоянный доступ в процессе аутентификации. В алгоритме AiTM он регистрирует новое устройство в учетной записи жертвы. В алгоритме с использованием кода устройства он получает токен, который также предоставляет доступ к учетной записи.
Исследователи отмечают, что многофакторная аутентификация (MFA) больше не является достаточной защитой. Руководителям высшего звена следует использовать аутентификацию FIDO2, отключать поток кода устройства, когда он не нужен, и блокировать злоупотребление токенами путем внедрения более строгих политик условного доступа.

