



- Регистрация
- Окт 17, 2022
- Сообщения
- 870
- Реакции
- 91
- Награды
- 1
Аналитики Koi Security обнаружили вредоносную кампанию GreedyBear, активную в магазине дополнений Mozilla. 150 вредоносных расширений для Firefox похитили у пользователей криптовалюту стоимостью более 1 млн долларов США.
Мошеннические дополнения маскировались под популярные расширения криптокошельков известных платформ, включая MetaMask, TronLink, Exodus и Rabby Wallet. Изначально они загружались в магазин без вредоносного кода, чтобы пройти проверки, и какое-то время бездействовали, чтобы накопить фальшивые положительные отзывы.
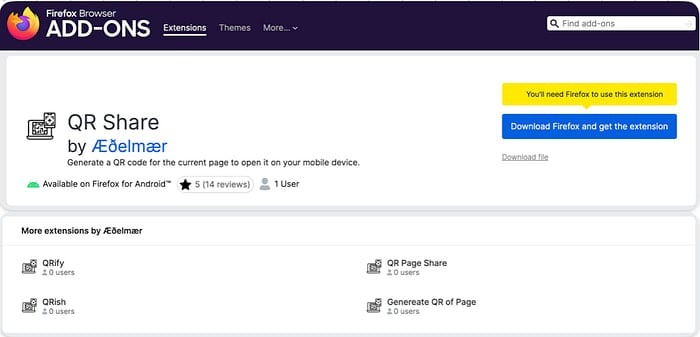 Расширение еще не стало вредоносным
На более позднем этапе атаки издатели расширений удаляли оригинальный брендинг и заменяли его на новые названия и логотипы, а также внедряли в код малварь, предназначенную для кражи данных кошельков и IP-адресов пользователей (вероятно, для отслеживания или таргетирования).
Вредоносный код действовал как кейлоггер, перехватывая введенные данные из полей форм и всплывающих окон, а затем отправляя их на сервер злоумышленников.
Специалисты Koi Security уведомили о своей находке разработчиков Mozilla, и в настоящее время вредоносные расширения удалены из магазина дополнений Firefox.
Однако исследователи сообщают, что помимо расширений для Firefox в этой операции задействованы десятки русскоязычных сайтов с пиратским ПО, которые способствуют распространению 500 различных исполняемых файлов с малварью, а также сеть сайтов, выдающих себя за официальные ресурсы Trezor, Jupiter Wallet и фальшивые сервисы по ремонту аппаратных кошельков.
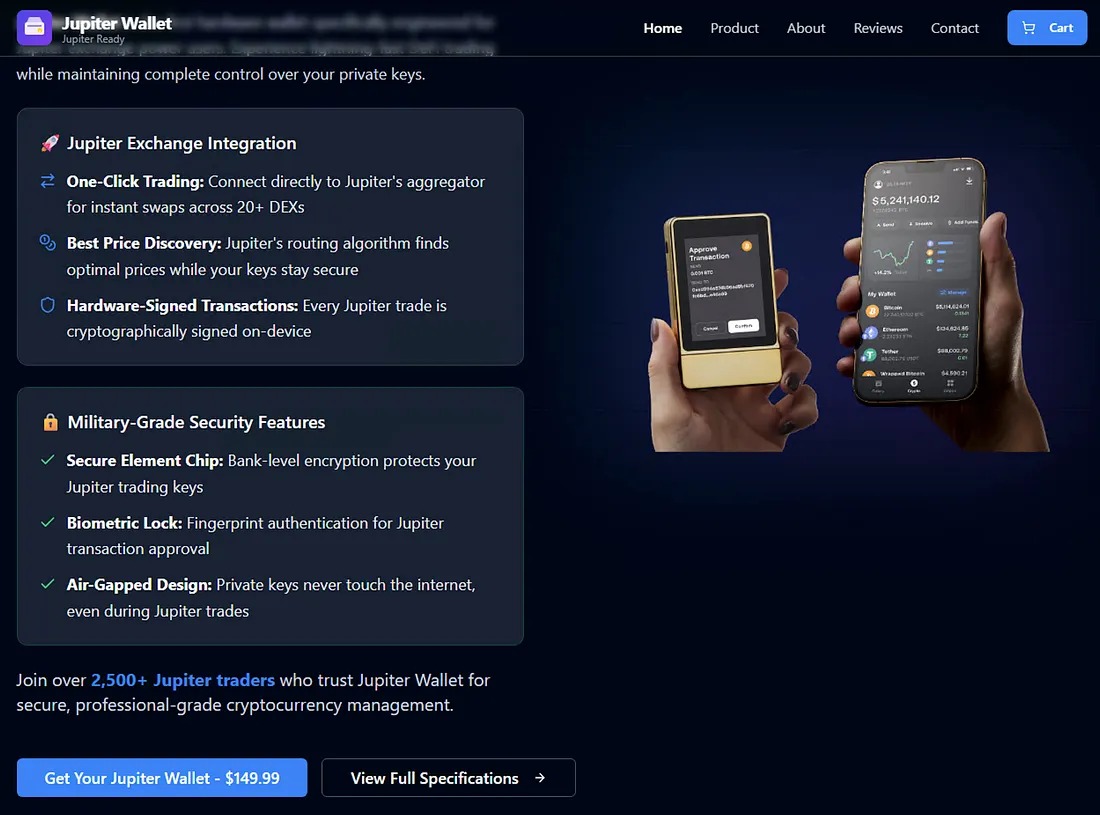 Фальшивый сайт Jupiter Wallet
Все эти сайты связаны с одним IP-адресом (185.208.156[.]66), который служит управляющим сервером для GreedyBear.
В этих случаях в качестве вредоносной полезной нагрузки могут использоваться различные трояны, инфостилеры (например, Lumma) или даже вымогательское ПО.
Также в отчете говорится, что анализ этой кампании выявил явные артефакты, свидетельствующие о том, что злоумышленники используют ИИ.
Отметим, что в июне 2025 года разработчики Mozilla представили новую систему раннего обнаружения аддонов, связанных с криптовалютным мошенничеством. Она создает профили риска для каждого представленного в магазине кошелька-расширения и автоматически предупреждает о рисках, если достигнут заданный порог.
Эти предупреждения должны побуждать людей, которые занимаются проверкой аддонов, более внимательно присмотреться к конкретным расширениям, чтобы удалить малварь из магазина, прежде чем она будет использована для опустошения кошельков пользователей.
Мошеннические дополнения маскировались под популярные расширения криптокошельков известных платформ, включая MetaMask, TronLink, Exodus и Rabby Wallet. Изначально они загружались в магазин без вредоносного кода, чтобы пройти проверки, и какое-то время бездействовали, чтобы накопить фальшивые положительные отзывы.
 Расширение еще не стало вредоносным
На более позднем этапе атаки издатели расширений удаляли оригинальный брендинг и заменяли его на новые названия и логотипы, а также внедряли в код малварь, предназначенную для кражи данных кошельков и IP-адресов пользователей (вероятно, для отслеживания или таргетирования).
Вредоносный код действовал как кейлоггер, перехватывая введенные данные из полей форм и всплывающих окон, а затем отправляя их на сервер злоумышленников.
Специалисты Koi Security уведомили о своей находке разработчиков Mozilla, и в настоящее время вредоносные расширения удалены из магазина дополнений Firefox.
Однако исследователи сообщают, что помимо расширений для Firefox в этой операции задействованы десятки русскоязычных сайтов с пиратским ПО, которые способствуют распространению 500 различных исполняемых файлов с малварью, а также сеть сайтов, выдающих себя за официальные ресурсы Trezor, Jupiter Wallet и фальшивые сервисы по ремонту аппаратных кошельков.
 Фальшивый сайт Jupiter Wallet
Все эти сайты связаны с одним IP-адресом (185.208.156[.]66), который служит управляющим сервером для GreedyBear.
В этих случаях в качестве вредоносной полезной нагрузки могут использоваться различные трояны, инфостилеры (например, Lumma) или даже вымогательское ПО.
Также в отчете говорится, что анализ этой кампании выявил явные артефакты, свидетельствующие о том, что злоумышленники используют ИИ.
Кроме того, в компании предостерегли, что операторы GreedyBear явно рассматривают возможность распространения малвари и через Chrome Web Store. Дело в том, что исследователи обнаружили вредоносное расширение для Chrome под названием Filecoin Wallet, которое использовало ту же логику для кражи данных и связывалось с упомянутым выше IP-адресом.«Это позволяет злоумышленникам быстрее и проще, чем когда-либо, масштабировать свои операции, диверсифицировать полезные нагрузки и уклоняться от обнаружения», — пишут эксперты.
Отметим, что в июне 2025 года разработчики Mozilla представили новую систему раннего обнаружения аддонов, связанных с криптовалютным мошенничеством. Она создает профили риска для каждого представленного в магазине кошелька-расширения и автоматически предупреждает о рисках, если достигнут заданный порог.
Эти предупреждения должны побуждать людей, которые занимаются проверкой аддонов, более внимательно присмотреться к конкретным расширениям, чтобы удалить малварь из магазина, прежде чем она будет использована для опустошения кошельков пользователей.

